
Support81
Пользователь
Как нарушение авторских прав приводит к заражению системы.
Специалисты Proofpoint и Team Cymru обнаружили новый вирус, который получил название Latrodectus и считается эволюцией известного загрузчика IcedID, который активно использовался в фишинговых рассылках с ноября 2023 года.
IcedID, впервые выявленный в 2017 году, был классифицирован как модульный банковский троян, предназначенный для кражи финансовой информации с зараженных компьютеров. С течением времени он стал более сложным, получив возможности уклонения от обнаружения и выполнения команд.
Недавно IcedID превратился в загрузчик для доставки других видов вредоносного ПО, включая программы-вымогатели. А в феврале 2024 года один из лидеров кампании IcedID признал свою вину в федеральном суде США, ему грозит до 20 лет тюрьмы по каждому из пунктов обвинения.
Согласно исследованиям Proofpoint и Team Cymru, существуют определенные связи между IcedID и Latrodectus, включая схожесть инфраструктуры и операций, что дает основания предполагать, что последний был создан разработчиками IcedID.

Latrodectus представляет собой загрузчик, способный получать дополнительные вредоносные полезные нагрузки с C2-сервера. Вирус также выполняет различные проверки, чтобы избежать обнаружения, включая требование к количеству запущенных процессов в зависимости от версии Windows и проверку наличия действительного MAC-адреса.
Помимо прочих, Latrodectus поддерживает следующие команды:
Злоумышленник инициирует атаку, заполняя формы обратной связи и сообщая целевой организации о нарушении авторских прав. В сообщении хакер также оставляет ссылку, которая ведет жертву на страницу Google Firebase, откуда загружается вредоносный JavaScript-файл. Далее файл использует установщик Windows для запуска MSI-файла, содержащего вредоносную библиотеку Latrodectus.

Инфраструктура вируса разделена на два уровня, что дает ему гибкость в управлении кампаниями и сроком их действия. Особенно активно новые C2-сервера включаются в конце недели перед атаками.
На основе проведенных исследований специалисты Proofpoint выражают обеспокоенность по поводу будущего использования Latrodectus в киберпреступных кампаниях, учитывая его продвинутые возможности уклонения и вредоносной нагрузки. Считается, что вероятность распространения Latrodectus среди киберпреступников, ранее использующих IcedID, остается высокой.
Подробнее: https://www.securitylab.ru/news/547279.php
Специалисты Proofpoint и Team Cymru обнаружили новый вирус, который получил название Latrodectus и считается эволюцией известного загрузчика IcedID, который активно использовался в фишинговых рассылках с ноября 2023 года.
IcedID, впервые выявленный в 2017 году, был классифицирован как модульный банковский троян, предназначенный для кражи финансовой информации с зараженных компьютеров. С течением времени он стал более сложным, получив возможности уклонения от обнаружения и выполнения команд.
Недавно IcedID превратился в загрузчик для доставки других видов вредоносного ПО, включая программы-вымогатели. А в феврале 2024 года один из лидеров кампании IcedID признал свою вину в федеральном суде США, ему грозит до 20 лет тюрьмы по каждому из пунктов обвинения.
Согласно исследованиям Proofpoint и Team Cymru, существуют определенные связи между IcedID и Latrodectus, включая схожесть инфраструктуры и операций, что дает основания предполагать, что последний был создан разработчиками IcedID.
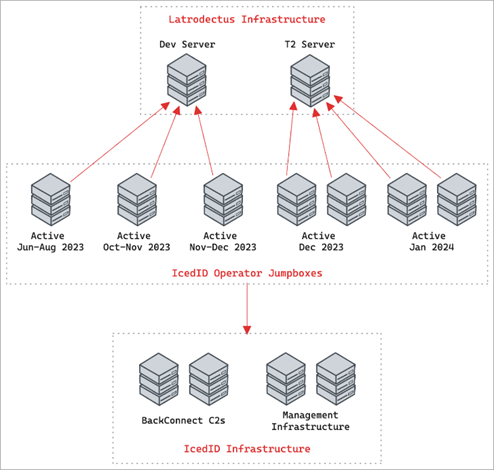
Инфраструктура IcedID и Latrodectus пересекается
Latrodectus представляет собой загрузчик, способный получать дополнительные вредоносные полезные нагрузки с C2-сервера. Вирус также выполняет различные проверки, чтобы избежать обнаружения, включая требование к количеству запущенных процессов в зависимости от версии Windows и проверку наличия действительного MAC-адреса.
Помимо прочих, Latrodectus поддерживает следующие команды:
- Получить имена файлов на рабочем столе;
- Получить список запущенных процессов;
- Отправить дополнительную информацию о системе;
- Запустить исполняемый файл;
- Выполнить DLL;
- Завершить запущенный процесс.
Злоумышленник инициирует атаку, заполняя формы обратной связи и сообщая целевой организации о нарушении авторских прав. В сообщении хакер также оставляет ссылку, которая ведет жертву на страницу Google Firebase, откуда загружается вредоносный JavaScript-файл. Далее файл использует установщик Windows для запуска MSI-файла, содержащего вредоносную библиотеку Latrodectus.
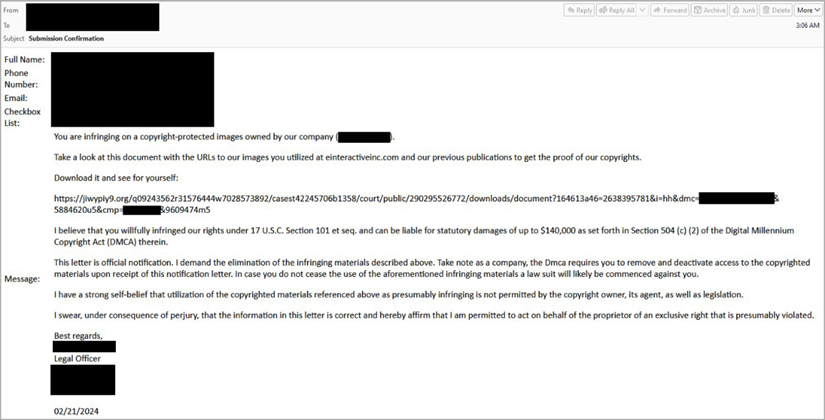
Сообщение-приманка о нарушении авторских прав
Инфраструктура вируса разделена на два уровня, что дает ему гибкость в управлении кампаниями и сроком их действия. Особенно активно новые C2-сервера включаются в конце недели перед атаками.
На основе проведенных исследований специалисты Proofpoint выражают обеспокоенность по поводу будущего использования Latrodectus в киберпреступных кампаниях, учитывая его продвинутые возможности уклонения и вредоносной нагрузки. Считается, что вероятность распространения Latrodectus среди киберпреступников, ранее использующих IcedID, остается высокой.
Подробнее: https://www.securitylab.ru/news/547279.php

