Новый вредонос для Android заразил 14 млн устройств по всему миру

S

shooter

CopyCat способен получать на зараженном устройстве права суперпользователя.

Исследователи компании Check Point предупредили о новом вредоносном ПО CopyCat, уже заразившем 14 млн Android-устройств по всему миру. Всего за два месяца вредонос принес своим операторам $1,5 млн.

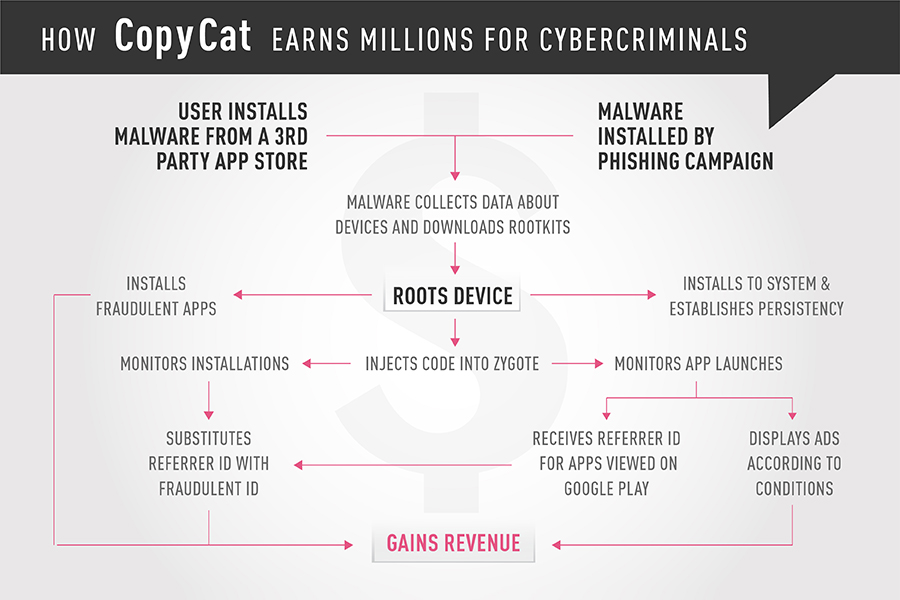
CopyCat способен получать на зараженном устройстве права суперпользователя, добиваться персистентности и внедрять вредоносный код в Zygote, предоставляя хакерам полный доступ к системе. По данным исследователей, вредонос получил права суперпользователя на более 8 млн из 14 млн зараженных устройств. 3,8 млн инфицированных систем отображают рекламу, а еще 4,4 млн используются для похищения кредита на установку приложений из Google Play.

CopyCat использует несколько эксплоитов для заражения устройств, работающих под управлением Android 5.0 и более ранних версий. Большая часть жертв вредоноса приходится на страны Южной и Юго-Восточной Азии (в особенности на Индию), однако 280 тыс. зараженных гаджетов насчитывается в США. Нет никаких данных, свидетельствующих о том, что вредонос распространяется через Google Play. По мнению исследователей, скорее всего, CopyCat попадает через загруженные со сторонних магазинов приложения и с помощью фишинга.

Кто именно стоит за CopyCat, неизвестно, однако эксперты Check Point подозревают китайскую маркетинговую компанию MobiSummer. И вредонос, и компания используют один и тот же сервер и одни и те же удаленные сервисы, а несколько строк кода CopyCat подписан MobiSummer. Кроме того, хотя большая часть жертв вредоносного ПО приходится на Азию, CopyCat не заражает устройства в Китае.

Zygote – демон, ответственный за запуск приложений на Android-устройствах.
 
S

shooter

https://xakep.ru/2017/07/08/copycat/

Infographic-how-copycat-earns-millions.jpg


Подробный тех. отчет по структуре и работе малвари - https://www.checkpoint.com/downloads/resources/copycat-research-report.pdf
 
Похожие темы
Admin Интересно Новый вредонос DeepLoad использует ClickFix и WMI для кражи данных браузеров. Новости в сети 0
Admin UFOLABSNEWS Новый вредонос SharkLoader распространяет Cobalt Strike в атаках StrikeShark. Новости в сети 0
Admin Интересно Новый вредонос CrystalX RAT сочетает функции шпионажа, кражи данных и удалённого доступа. Новости в сети 0
Admin UFOLABSNEWS Новый троян CikaBika Bot использует Discord в качестве центра управления. Новости в сети 0
Admin UFOLABSNEWS Новый ноутбук не смог запустить Red Dead Redemption 2. Спасать игру пришлось ИИ. Новости в сети 0
Admin UFOLABSNEWS Новый ИИ-агент Цукерберга требует умолять его на коленях и собирает компромат для хакеров. Новости в сети 0
Admin UFOLABSNEWS Под водой завёлся новый хищник: он мягкий, быстрый и неживой. Новости в сети 0
Admin UFOLABSNEWS Новый банковский троян Hirudo обходит встроенные проверки безопасности приложений. Новости в сети 0
Admin UFOLABSNEWS Обнаружен новый вредоносный загрузчик AvisLoader для Windows, использующий P2P-сеть Tox. Новости в сети 0
Admin UFOLABSNEWS Военные США и НАТО получили новый сигнал о рисках коммерческих спутниковых группировок. Новости в сети 0
Admin UFOLABSNEWS Новый вирус CastleStealer преодолел защиту Chromium и получил полный контроль над компьютерами. Новости в сети 0
Admin UFOLABSNEWS Criminal IP представляет AITEM — новый этап в управлении поверхностью атак. Новости в сети 0
Admin UFOLABSNEWS Новый вирус DarkSword P7 крадёт данные с iPhone каждые 15 секунд. Новости в сети 0
Admin UFOLABSNEWS 19-летний создатель Cal AI начинает новый проект после успеха с первым бизнесом. Новости в сети 0
Admin UFOLABSNEWS Новый метод атаки обходит защитные фильтры искусственного интеллекта. Новости в сети 0
Admin UFOLABSNEWS Новый фишинг-кит Wazza атакует банковский сектор, государственные и производственные организации в США, ЕС и Австралии. Новости в сети 1
Admin UFOLABSNEWS Физики разработали новый метод проверки формы Вселенной. Новости в сети 0
Admin UFOLABSNEWS Новый шпионский софт Corp MDM атакует компании логистической отрасли. Новости в сети 0
Admin UFOLABSNEWS Новый вредоносный код для Windows использует ИИ для принятия решений. Новости в сети 0
Admin UFOLABSNEWS XRanges for AI предлагает новый способ оценки эффективности автономных агентов безопасности. Новости в сети 0
Admin UFOLABSNEWS Новый вредоносный код ClosedQuorum использует ИИ для принятия решений во время атак. Новости в сети 0
Admin UFOLABSNEWS ИИ Claude помог установить новый рекорд в криптографии, взломав RSA-896. Новости в сети 0
Admin UFOLABSNEWS Новый вредоносный софт RatHat сохраняет доступ к Android даже после удаления. Новости в сети 0
Admin UFOLABSNEWS Луна получила «удар столетия» и новый кратер шириной 222 метра. Новости в сети 0
Admin UFOLABSNEWS Китайская группа FamousSparrow использует новый бэкдор SparroWocky в Латинской Америке. Новости в сети 0
Admin UFOLABSNEWS Новый Linux-руткит прятался за атакой на Gitea. Новости в сети 0
Admin UFOLABSNEWS Новый Android-вымогатель крадёт OTP, блокирует экран и тайно фотографирует жертву. Новости в сети 0
Admin UFOLABSNEWS Новый вредоносный софт для Android шифрует файлы и крадёт данные. Новости в сети 0
Admin UFOLABSNEWS Кибершпионы используют новый набор эксплойтов BlueMoon для атак через уязвимости в Windows и Chrome. Новости в сети 0
Admin UFOLABSNEWS GuardBreaker: новый метод обхода анализа вредоносного кода с помощью комментариев. Новости в сети 0
Admin UFOLABSNEWS Новый бэкдор Ted скрывается в сборках HAProxy для перехвата веб-трафика. Новости в сети 0
Admin UFOLABSNEWS Ноль совпадений по хешу. Сервер собирает новый троян под каждый клик. Новости в сети 0
Admin UFOLABSNEWS Обнаружен новый модульный фреймворк GoCaracal для скрытого доступа к системам. Новости в сети 0
Admin UFOLABSNEWS Новый Linux-ботнет ToxNetV2 использует языковую модель для управления сервером. Новости в сети 0
Admin UFOLABSNEWS Google Chrome 152 получил новый API для оптимизации нагрузки на процессор. Новости в сети 0
Admin UFOLABSNEWS APT28 использует новый бэкдор HOOKEDGE для атак на европейские правительственные организации. Новости в сети 0
Admin UFOLABSNEWS Generalist привлёк $200 млн на новый подход к обучению роботов. Новости в сети 0
Admin UFOLABSNEWS Физики предложили новый метод поиска тёмной материи с помощью плутония. Новости в сети 0
Admin Интересно Новый вирус ChonkyChicken продолжает следить за пользователями даже после смены пароля. Новости в сети 0
Admin Интересно Новый троян Dolphin X использует искусственный интеллект для ранжирования целей. Новости в сети 0
Admin Интересно Новый вирус ENCFORGE шифрует файлы моделей искусственного интеллекта. Новости в сети 0
Admin UFOLABSNEWS Новый сервис Forg365 использует фишинг для атак на Microsoft 365. Новости в сети 0
Admin UFOLABSNEWS Китайская группа Silver Fox использует новый троян MODBEACON с шифрованным каналом управления. Новости в сети 0
Admin UFOLABSNEWS Новый ransomware GodDamn использует драйвер PoisonX для отключения защиты. Новости в сети 0
Admin UFOLABSNEWS Новый метод HalluSquatting позволяет обмануть ИИ-ассистентов для установки вредоносного ПО. Новости в сети 0
Admin UFOLABSNEWS Новый банковский троян SCMBANKER атакует пользователей в Мексике. Новости в сети 0
Admin UFOLABSNEWS Новый облачный червь CAI атакует Kubernetes и другие облачные сервисы. Новости в сети 0
Admin UFOLABSNEWS Новый Android-вирус RedWing предлагается в аренду через Telegram. Новости в сети 0
Admin UFOLABSNEWS Иранские хакеры используют новый фреймворк Cavern для атак на израильские организации. Новости в сети 0
Admin UFOLABSNEWS Новый анализ костей меняет представление о Homo floresiensis. Новости в сети 0

Название темы