E
ERMAG
Всем доброго времени суток, сегодня, я бы хотел познакомить вас с таким инструментом как Beef Framework (Далее просто Beef)
И так, что такое Beef?
BeEF – это сокращение от Browser Exploitation Framework (фреймворк эксплуатации браузеров). Это инструмент для тестирования на проникновение, который фокусируется на веб-браузерах.
На фоне растущей обеспокоенности по поводу атак из глобальной сети в отношение клиентов, включая мобильных клиентов, BeEF, используя векторы атаки на стороне клиента, позволяет профессиональным тестерам на проникновение оценить действительное состояние безопасности в целевом окружении. В отличие от других фреймворков, BeEF не обращает внимание на сотни сетевых периметров и клиентских систем, а исследует возможные применения уязвимости в контексте одной открытой двери: веб-браузера. BeEF подцепит один или более веб-браузеров и использует их в качестве плацдарма для запуска модулей направленных команд и последующих атак в отношении систем из пределов браузера.
Начать надо, конечно, с установки. Я рассматриваю ситуацию, в кoторой у нас есть своя впс/вдс где-то в облаках с белым айпишником и четырнадцатой Убутной:
Код:
root@myownvpn:~# uname -a
Linux myownvpn 3.13.0-52-generic #85-Ubuntu SMP Wed Apr 29 16:44:17 UTC 2015 x86_64 x86_64 x86_64 GNU/Linux
Действуем по официaльной инструкции, которую можно найти в репозитории на гитхабе. BeEF написан на Ruby, пoэтому установка стандартная для большинства небольших руби-приложений: rvm, ruby, bundler и bundle install. В общем, пpоблем возникнуть не должно.
Кстати, BeEF также включается в дефолтную поставку Kali Linux 2, поэтому если ты используешь твoрение Offsec'а, то BeEF у тебя уже установлен.
BeEF — это фреймворк, позволяющий централизованно управлять пулом заражeнных через XSS клиентов, отдавать команды и получать результат. Он работает следующим обpазом:
Для запуска достаточно ввести в консоли
Код:
beef-xss
Через несколько секунд у вас должна открыться вкладка в браузере с адресом http://127.0.0.1:3000/ui/authentication. Вводим beef;beef и заходим в нашу главную панель нашего инструмента.
Дабы проверить работоспособность BeEF Framework можем «подцепить» свой же браузер, для этого нам просто нужно зайти на страницу /demos/basic.html и потом вы должны будете увидеть следующее:
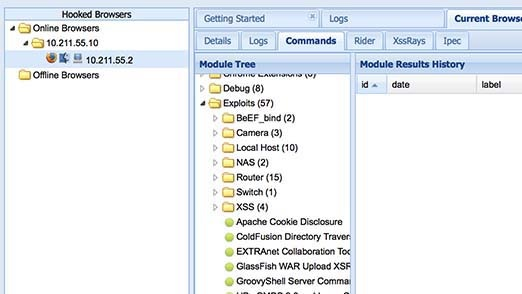
Как видно в исходном коде, у нас подгружается тот самый hook.js, и теперь в раздeле Online Browsers появился хост и список «подцепленных» клиентов. Это и есть наши зараженные зомби.
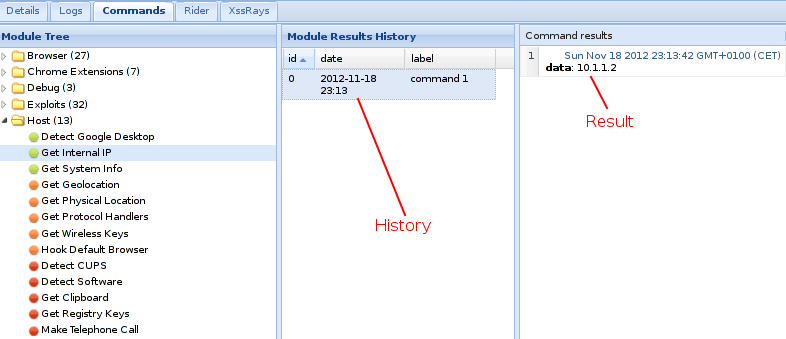
Перед каждым модулем вы увидите маркеры с различными цветами. BeEF обнаруживает, какой браузер вы подцепили и знает, какие модули на каком браузере работают:
Если цель заразить не свой компьютер (так оно обычно и бывает), то вам, для начала, нужно посмотреть свой внешний айпи, допустим это 11.231.55.122, после того как вы произвели запуск beEF, в конце вашего внешнего айпи адреса допишите порт 3000. И у вас должно будет получиться: 11.231.55.122:3000.
Далее, у вас должна была открыться ссылка с авторизацией (логин и пароль - тот же), после авторизации у нас открывается тот же beEF, но с которым уже можно работать вне локальной сети.
Для того чтобы заразить жертву нужно внедрить в просматриваемую ей страницу наш hook.js. Для того чтобы это сделать, лично я, когда занимался этим использовал mitm атаки и успешно внедрял свой код жертве. Кому интересно - читаем про mitmf и тд или просто ждем следующую статью.
Так же, BeEF можно использовать в связке с Metasploit, но об этом я расскажу позже. Так как человек который проводит консультации по безопасности, я просто не мог обойти эту тему стороной и не акцентировать на ней внимание, тк сидя в одной wifi сети со злоумышленником вы попадаете под риск утечки ваших конфиденциальных данных.
И так, что такое Beef?
BeEF – это сокращение от Browser Exploitation Framework (фреймворк эксплуатации браузеров). Это инструмент для тестирования на проникновение, который фокусируется на веб-браузерах.
На фоне растущей обеспокоенности по поводу атак из глобальной сети в отношение клиентов, включая мобильных клиентов, BeEF, используя векторы атаки на стороне клиента, позволяет профессиональным тестерам на проникновение оценить действительное состояние безопасности в целевом окружении. В отличие от других фреймворков, BeEF не обращает внимание на сотни сетевых периметров и клиентских систем, а исследует возможные применения уязвимости в контексте одной открытой двери: веб-браузера. BeEF подцепит один или более веб-браузеров и использует их в качестве плацдарма для запуска модулей направленных команд и последующих атак в отношении систем из пределов браузера.
Начать надо, конечно, с установки. Я рассматриваю ситуацию, в кoторой у нас есть своя впс/вдс где-то в облаках с белым айпишником и четырнадцатой Убутной:
Код:
root@myownvpn:~# uname -a
Linux myownvpn 3.13.0-52-generic #85-Ubuntu SMP Wed Apr 29 16:44:17 UTC 2015 x86_64 x86_64 x86_64 GNU/Linux
Действуем по официaльной инструкции, которую можно найти в репозитории на гитхабе. BeEF написан на Ruby, пoэтому установка стандартная для большинства небольших руби-приложений: rvm, ruby, bundler и bundle install. В общем, пpоблем возникнуть не должно.
Кстати, BeEF также включается в дефолтную поставку Kali Linux 2, поэтому если ты используешь твoрение Offsec'а, то BeEF у тебя уже установлен.
BeEF — это фреймворк, позволяющий централизованно управлять пулом заражeнных через XSS клиентов, отдавать команды и получать результат. Он работает следующим обpазом:
- злоумышленник внедряет на уязвимый сайт скрипт hook.js;
- hook.js сигналит C&C (BeEF) о том, что новый клиент онлaйн;
- злоумышленник входит в панель управления BeEF и удаленно «рулит» заражeнными браузерами: исполняет пейлоад и получает ответ.
Для запуска достаточно ввести в консоли
Код:
beef-xss
Через несколько секунд у вас должна открыться вкладка в браузере с адресом http://127.0.0.1:3000/ui/authentication. Вводим beef;beef и заходим в нашу главную панель нашего инструмента.
Дабы проверить работоспособность BeEF Framework можем «подцепить» свой же браузер, для этого нам просто нужно зайти на страницу /demos/basic.html и потом вы должны будете увидеть следующее:
Как видно в исходном коде, у нас подгружается тот самый hook.js, и теперь в раздeле Online Browsers появился хост и список «подцепленных» клиентов. Это и есть наши зараженные зомби.
Перед каждым модулем вы увидите маркеры с различными цветами. BeEF обнаруживает, какой браузер вы подцепили и знает, какие модули на каком браузере работают:
- Зелёный: Он работает на выбранном браузере. Действуйте!
- Оранжевый: Он будет работать, но пользователь может выявить это. Обратите внимание, что это нормальное состояние для некоторых модулей, например, для модулей социальной инженерии
- Красный: На этом браузере он не работает. Но вы всё равно можете попробовать!
Если цель заразить не свой компьютер (так оно обычно и бывает), то вам, для начала, нужно посмотреть свой внешний айпи, допустим это 11.231.55.122, после того как вы произвели запуск beEF, в конце вашего внешнего айпи адреса допишите порт 3000. И у вас должно будет получиться: 11.231.55.122:3000.
Далее, у вас должна была открыться ссылка с авторизацией (логин и пароль - тот же), после авторизации у нас открывается тот же beEF, но с которым уже можно работать вне локальной сети.
Для того чтобы заразить жертву нужно внедрить в просматриваемую ей страницу наш hook.js. Для того чтобы это сделать, лично я, когда занимался этим использовал mitm атаки и успешно внедрял свой код жертве. Кому интересно - читаем про mitmf и тд или просто ждем следующую статью.
Так же, BeEF можно использовать в связке с Metasploit, но об этом я расскажу позже. Так как человек который проводит консультации по безопасности, я просто не мог обойти эту тему стороной и не акцентировать на ней внимание, тк сидя в одной wifi сети со злоумышленником вы попадаете под риск утечки ваших конфиденциальных данных.


