
Support81
Пользователь
Наблюдательный совет по кибербезопасности США опубликовал отчёт о деятельности группировки Lapsus$.
Министерство внутренней безопасности США вчера опубликовало доклад , проанализировав атаки хакерской группировки Lapsus$. Злоумышленники взламывали десятки организаций с надёжной защитой, используя довольно простые методы вроде SIM Swapping
Расследование деятельности Lapsus$ началось в декабре 2021 года, когда группировка опубликовала конфиденциальные данные якобы взломанных ими компаний, среди которых Microsoft, Cisco, Okta, Nvidia, T-Mobile, Samsung, Uber, Vodafone, Ubisoft и Globant.
Lapsus$ описывают как слабоорганизованную группу подростков из Великобритании и Бразилии. Они действовали в 2021-2022 годах ради славы, денег или развлечения, используя простые, но порой творческие методы взлома.
Основной метод Lapsus$ — SIM Swapping (SIM-свопинг, Port Out) - вид мошенничества, в ходе которого номер телефона жертвы переназначается на SIM-карту в телефоне мошенника, чтобы мошенник получал звонки и СМС, которые отправляются на номер жертвы. Злоумышленник таким образом может обойти двухфакторную аутентификацию и получить доступ к учётным записям жертвы, в том числе в банковских и криптовалютных сервисах.
" data-html="true" data-original-title="SIM Swapping" style="box-sizing: border-box; color: rgb(0, 0, 0); text-decoration: none; background: rgba(224, 19, 47, 0.05); border: 1px dashed rgb(224, 19, 47); border-radius: 10px; padding: 2px 5px; cursor: pointer; white-space: nowrap;">SIM Swapping. Злоумышленники переносили номер жертвы на свою собственную SIM-карту, используя социальную инженерию или помощь внутреннего сотрудника оператора связи. А в некоторых случаях мошенники напрямую взламывали учётную запись одного из сотрудников провайдера, чтобы выполнять SIM Swapping самостоятельно.
Для получения какой-либо конфиденциальной информации о своей жертве (имя, номер телефона, служебная информация о сети клиента) члены группы иногда даже прибегали к мошенническим запросам на экстренное раскрытие информации, прикидываясь сотрудниками правоохранительных органов.
Когда злоумышленники получали контроль над номером своей жертвы, они перехватывали SMS с кодами двухфакторной аутентификации, необходимыми для доступа к корпоративным системам и данным, попадая в сети целевых компаний.
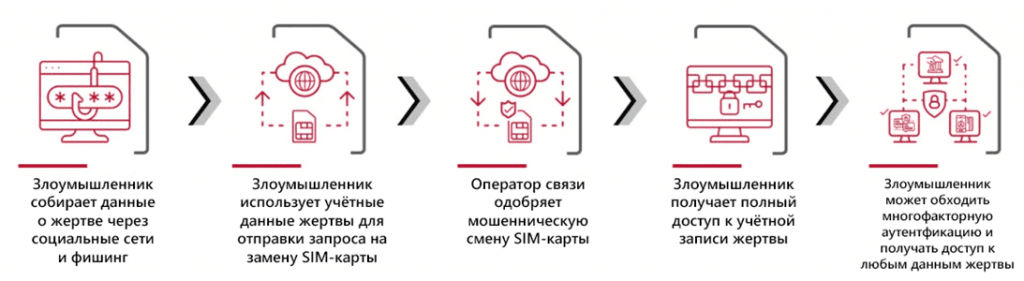
Мошенническая цепочка по замене SIM-карты
По данным доклада, группа также платила до $20 000 в неделю за доступ к нелегальной платформе оператора связи для перехвата SIM-карт, поэтому можно с уверенностью сказать, что денег у хакеров в достатке. Хотя публичных случаев вымогательства со стороны Lapsus$ не зафиксировано, некоторые компании якобы переводили киберхулиганам денежный выкуп.
Несмотря на высокую эффективность группы, она зачастую терпела неудачи там, где компании использовали многофакторную аутентификацию (MFA (многофакторная аутентификация) - это метод защиты аккаунта, который требует предоставления нескольких способов аутентификации для получения доступа к учетной записи. Вместо использования только логина и пароля, пользователь должен предоставить дополнительные подтверждения, такие как код, отправленный на телефон или использование биометрических данных, таких как отпечаток пальца или сканирование лица. Это делает процесс взлома аккаунта сложнее и повышает уровень безопасности.
2FA (двухфакторная аутентификация) также относится к MFA. Только термин MFA не ставит ограничений на количестве вспомогательных методов аутентификации, а в 2FA таких методов ровно два." data-html="true" data-original-title="MFA" style="box-sizing: border-box; color: rgb(0, 0, 0); text-decoration: none; background: rgba(224, 19, 47, 0.05); border: 1px dashed rgb(224, 19, 47); border-radius: 10px; padding: 2px 5px; cursor: pointer; white-space: nowrap;">MFA) через PUSH-уведомления на смартфон совместно с системы обнаружения вторжений (Система обнаружения вторжений (Intrusion Detection System, IDS) – это система, предназначенная для обнаружения несанкционированного доступа, злоупотребления, атак или других компрометирующих действий, направленных на информационные системы и сети. IDS могут быть разделены на две основные категории:
• Сетевые системы обнаружения вторжений (NIDS): Эти системы анализируют весь сетевой трафик, проходящий через определенные точки в сети, чтобы обнаружить аномалии или подозрительные активности.
• Хост-основанные системы обнаружения вторжений (HIDS): Эти системы устанавливаются на конкретных устройствах или хостах и анализируют логи, системные события и другую информацию, связанную с устройством, чтобы обнаружить возможные нарушения.
IDS обычно используются в сочетании с другими системами безопасности, такими как межсетевые экраны (firewalls) и системы предотвращения вторжений (IPS), для обеспечения максимального уровня защиты сетевых ресурсов и данных." data-html="true" data-original-title="IDS" style="box-sizing: border-box; color: rgb(0, 0, 0); text-decoration: none; background: rgba(224, 19, 47, 0.05); border: 1px dashed rgb(224, 19, 47); border-radius: 10px; padding: 2px 5px; cursor: pointer; white-space: nowrap;">IDS). Там, где срабатывали процедуры реагирования, ущерб значительно снижался.
Деятельность Lapsus$ затихла с сентября 2022 года, вероятно, из-за расследований правоохранительных органов, которые привели к арестам нескольких членов группы. Тем не менее, в историю хакеры уже точно попали, как самые юные и безбашенные злоумышленники.
Эксперты кибербезопасности рекомендуют компаниям переходить на беспарольную аутентификацию, отказаться от SMS-кодов и повысить сотрудничество с правоохранительными органами, чтобы снизить риск использования тех методов, которыми активно пользовались киберпреступники Lapsus$.
Подробнее: https://www.securitylab.ru/news/540831.php
Министерство внутренней безопасности США вчера опубликовало доклад , проанализировав атаки хакерской группировки Lapsus$. Злоумышленники взламывали десятки организаций с надёжной защитой, используя довольно простые методы вроде SIM Swapping
Расследование деятельности Lapsus$ началось в декабре 2021 года, когда группировка опубликовала конфиденциальные данные якобы взломанных ими компаний, среди которых Microsoft, Cisco, Okta, Nvidia, T-Mobile, Samsung, Uber, Vodafone, Ubisoft и Globant.
Lapsus$ описывают как слабоорганизованную группу подростков из Великобритании и Бразилии. Они действовали в 2021-2022 годах ради славы, денег или развлечения, используя простые, но порой творческие методы взлома.
Основной метод Lapsus$ — SIM Swapping (SIM-свопинг, Port Out) - вид мошенничества, в ходе которого номер телефона жертвы переназначается на SIM-карту в телефоне мошенника, чтобы мошенник получал звонки и СМС, которые отправляются на номер жертвы. Злоумышленник таким образом может обойти двухфакторную аутентификацию и получить доступ к учётным записям жертвы, в том числе в банковских и криптовалютных сервисах.
" data-html="true" data-original-title="SIM Swapping" style="box-sizing: border-box; color: rgb(0, 0, 0); text-decoration: none; background: rgba(224, 19, 47, 0.05); border: 1px dashed rgb(224, 19, 47); border-radius: 10px; padding: 2px 5px; cursor: pointer; white-space: nowrap;">SIM Swapping. Злоумышленники переносили номер жертвы на свою собственную SIM-карту, используя социальную инженерию или помощь внутреннего сотрудника оператора связи. А в некоторых случаях мошенники напрямую взламывали учётную запись одного из сотрудников провайдера, чтобы выполнять SIM Swapping самостоятельно.
Для получения какой-либо конфиденциальной информации о своей жертве (имя, номер телефона, служебная информация о сети клиента) члены группы иногда даже прибегали к мошенническим запросам на экстренное раскрытие информации, прикидываясь сотрудниками правоохранительных органов.
Когда злоумышленники получали контроль над номером своей жертвы, они перехватывали SMS с кодами двухфакторной аутентификации, необходимыми для доступа к корпоративным системам и данным, попадая в сети целевых компаний.
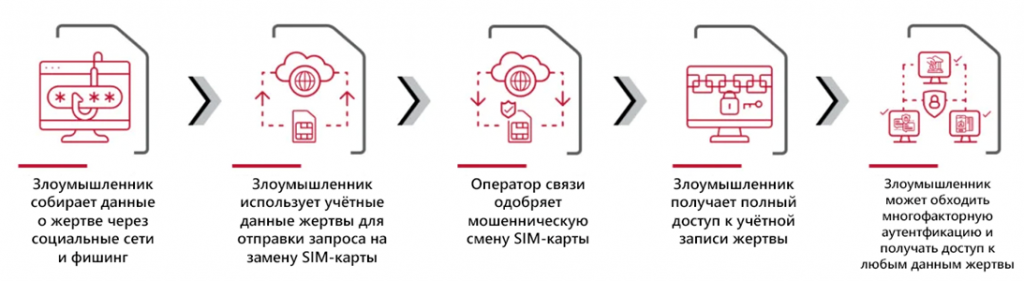
Мошенническая цепочка по замене SIM-карты
По данным доклада, группа также платила до $20 000 в неделю за доступ к нелегальной платформе оператора связи для перехвата SIM-карт, поэтому можно с уверенностью сказать, что денег у хакеров в достатке. Хотя публичных случаев вымогательства со стороны Lapsus$ не зафиксировано, некоторые компании якобы переводили киберхулиганам денежный выкуп.
Несмотря на высокую эффективность группы, она зачастую терпела неудачи там, где компании использовали многофакторную аутентификацию (MFA (многофакторная аутентификация) - это метод защиты аккаунта, который требует предоставления нескольких способов аутентификации для получения доступа к учетной записи. Вместо использования только логина и пароля, пользователь должен предоставить дополнительные подтверждения, такие как код, отправленный на телефон или использование биометрических данных, таких как отпечаток пальца или сканирование лица. Это делает процесс взлома аккаунта сложнее и повышает уровень безопасности.
2FA (двухфакторная аутентификация) также относится к MFA. Только термин MFA не ставит ограничений на количестве вспомогательных методов аутентификации, а в 2FA таких методов ровно два." data-html="true" data-original-title="MFA" style="box-sizing: border-box; color: rgb(0, 0, 0); text-decoration: none; background: rgba(224, 19, 47, 0.05); border: 1px dashed rgb(224, 19, 47); border-radius: 10px; padding: 2px 5px; cursor: pointer; white-space: nowrap;">MFA) через PUSH-уведомления на смартфон совместно с системы обнаружения вторжений (Система обнаружения вторжений (Intrusion Detection System, IDS) – это система, предназначенная для обнаружения несанкционированного доступа, злоупотребления, атак или других компрометирующих действий, направленных на информационные системы и сети. IDS могут быть разделены на две основные категории:
• Сетевые системы обнаружения вторжений (NIDS): Эти системы анализируют весь сетевой трафик, проходящий через определенные точки в сети, чтобы обнаружить аномалии или подозрительные активности.
• Хост-основанные системы обнаружения вторжений (HIDS): Эти системы устанавливаются на конкретных устройствах или хостах и анализируют логи, системные события и другую информацию, связанную с устройством, чтобы обнаружить возможные нарушения.
IDS обычно используются в сочетании с другими системами безопасности, такими как межсетевые экраны (firewalls) и системы предотвращения вторжений (IPS), для обеспечения максимального уровня защиты сетевых ресурсов и данных." data-html="true" data-original-title="IDS" style="box-sizing: border-box; color: rgb(0, 0, 0); text-decoration: none; background: rgba(224, 19, 47, 0.05); border: 1px dashed rgb(224, 19, 47); border-radius: 10px; padding: 2px 5px; cursor: pointer; white-space: nowrap;">IDS). Там, где срабатывали процедуры реагирования, ущерб значительно снижался.
Деятельность Lapsus$ затихла с сентября 2022 года, вероятно, из-за расследований правоохранительных органов, которые привели к арестам нескольких членов группы. Тем не менее, в историю хакеры уже точно попали, как самые юные и безбашенные злоумышленники.
Эксперты кибербезопасности рекомендуют компаниям переходить на беспарольную аутентификацию, отказаться от SMS-кодов и повысить сотрудничество с правоохранительными органами, чтобы снизить риск использования тех методов, которыми активно пользовались киберпреступники Lapsus$.
Подробнее: https://www.securitylab.ru/news/540831.php

