Пока ты читаешь этот материал, кто-то уже слушает твои порты. Внимание специалистов в области информационной безопасности привлекла новая вредоносная кампания, в рамках которой активно эксплуатируется критическая уязвимость в платформе Langflow. Через неё злоумышленники распространяют ботнет Flodrix — усовершенствованный вариант уже известной вредоносной...
Вы всё ещё доверяете SMS-кодам? В 2023 году миллионы людей по всему миру получили одноразовые коды подтверждения входа от таких компаний, как Google, Meta*, Amazon и Binance. Эти сообщения, по данным расследования Bloomberg Businessweek и Lighthouse Reports, проходили через руки малозаметной швейцарской компании Fink Telecom Services. Несмотря на свой...
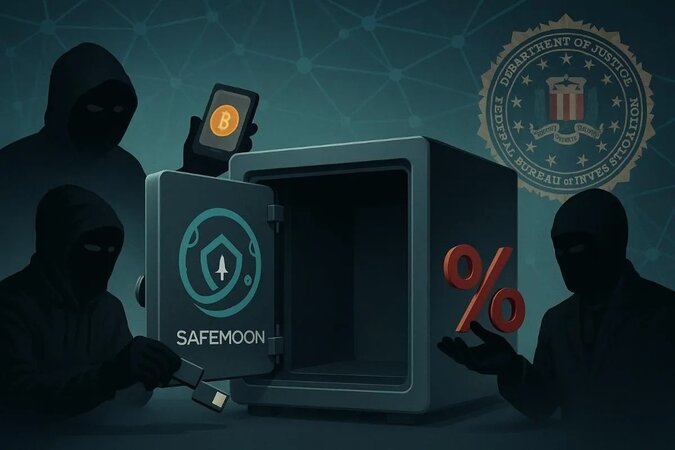
Никто не знает, кто украл миллионы, но деньги вернулись — частично и очень странным путём. Весной 2023 года на крипторынке развернулась история с налётом, шантажом и неожиданным финалом. Всё началось с уязвимости в смарт-контракте продукта компании SafeMoon, которая на тот момент уже испытывала серьёзные проблемы. Хакер нашёл способ использовать брешь, чтобы...
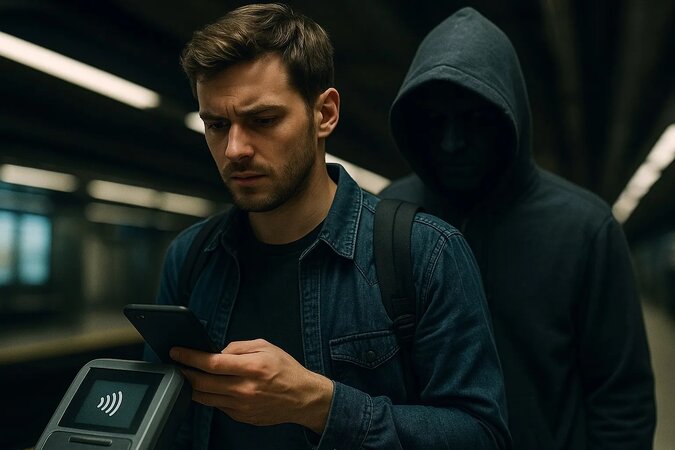
«Полезное» приложение с Telegram может обнулить карту — и это не шутка. Компания F6 зафиксировала первые попытки атак на пользователей в России с использованием вредоносного ПО SuperCard — модификации легитимного приложения NFCGate . Весной 2025 года эта программа применялась в атаках на клиентов банков в Европе. Менее чем через месяц после первых сообщений...
Когда вредонос прячется в JPG, ваш антивирус просто не знает, как реагировать. На фоне нарастающей конкуренции среди киберпреступников в сфере похищения конфиденциальных данных, в 2025 году на арену вышел новый игрок — Katz Stealer. Это вредоносное программное обеспечение класса MaaS (Malware-as-a-Service), предлагающее функциональность, сравнимую с...
Как JPEG-алгоритм выдает фотомонтаж по кусочкам. Сегодня каждый из нас немного фотограф, ведь даже простенький смартфон способен создавать по-настоящему крутые снимки. Программы для их обработки стали такими же привычными, как обычный калькулятор. Но именно поэтому возникает серьёзный вопрос: настоящие ли эти фотографии? Фейковые новости, изменённые фото звёзд...
Последний бастион цифровой свободы капитулировал перед Голливудом. VPN-сервисы давно стали частью повседневной интернет-жизни. Кто-то использует их, чтобы смотреть сериалы с другого конца света, кто-то — чтобы не рисковать своими данными в аэропорту. Для большинства это полезный и безвредный инструмент, о котором редко задумываются. Но теперь они оказались в...
Пока Washington Post пыталась рассказать миру правду, кто-то искал её в почте. Хакеры попытались взломать электронную почту журналистов Washington Post — об этом стало известно из внутренней записки, содержание которой оказалось в распоряжении CNN. Потенциальную целенаправленную атаку обнаружили в четверг, после чего в пятницу руководство газеты инициировало...
Когда кнопка «скачать PDF» — это всё, что у тебя осталось от мечты. Южнокорейская платформа Yes24, являющаяся крупнейшим онлайн-сервисом по продаже билетов на мероприятия и популярным ресурсом среди поклонников K-pop, подверглась масштабной хакерской атаке, вызвавшей серьёзные перебои в работе развлекательной индустрии страны. Инцидент произошёл ранним утром 9...
270 тысяч сайтов не выдержали. Вы точно посещали один из них. Злоумышленники взломали более 260 тысяч легитимных сайтов, внедрив в них вредоносный JavaScript -код, замаскированный под невинную цепочку символов. Обнаруженная специалистами Palo Alto Networks массовая кампания началась в конце марта и резко усилилась в середине апреля. Главная цель —...