Брутфорс для Wi-Fi: как быстро взломать Wi-Fi со сложным WPA паролем

S

SSHMAN

1580153959715

Для подключения обычно используется отдельная сессия. А при запросе нужно ввести PIN код. Именно PIN код, а не пароль. Все дело в том, что PIN состоит из 8 цифр. Как вы начинаете понимать, такое соединение и правда можно взломать, так как у нас есть ограниченное количество переборов. Если говорить точнее, то их 100 000 000.

Сто миллионов это очень много, но пугаться не стоит. Все дело в том, что последняя циферка данного кода является всего лишь контрольной суммой, которая проверяет правильность введенного кода. Поэтому нам теперь надо перебрать всего лишь 10 миллионов. Тоже большая цифра, но на деле понадобится всего 11000 вариантов, и я сейчас докажу это.

Дело в том, что WPS аутентификация происходит в два этапа. То есть сначала отсылается первый пакет, а потом второй, то есть по 4 цифры.

Схема и разбор аутентификации
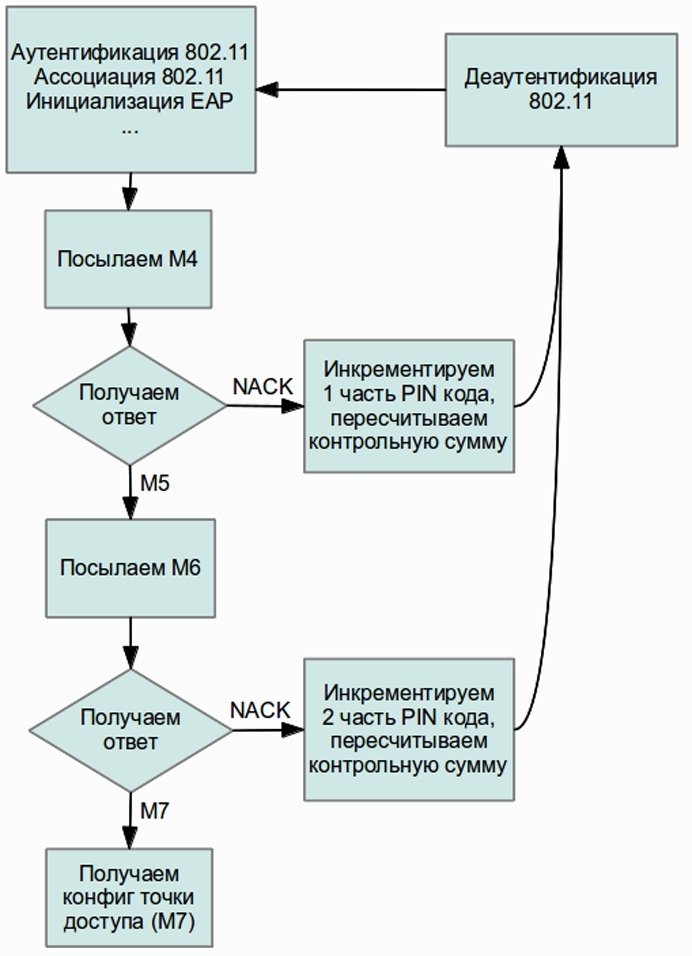
И так для начала давайте взглянем на картинку ниже. Смотрите мы генерируем PIN, но перебор идёт только в первой части M4. После отправки первой части, если он не правильный мы отправляем его повторно. Если он правильный, то мы получаем положительный ответ и уже начинаем перебирать вторую часть M6, пока не получим положительный ответ.
3Mr7tsFjrX4.jpg

Брутфорс для Wi-Fi: как быстро взломать Wi-Fi со сложным WPA паролем
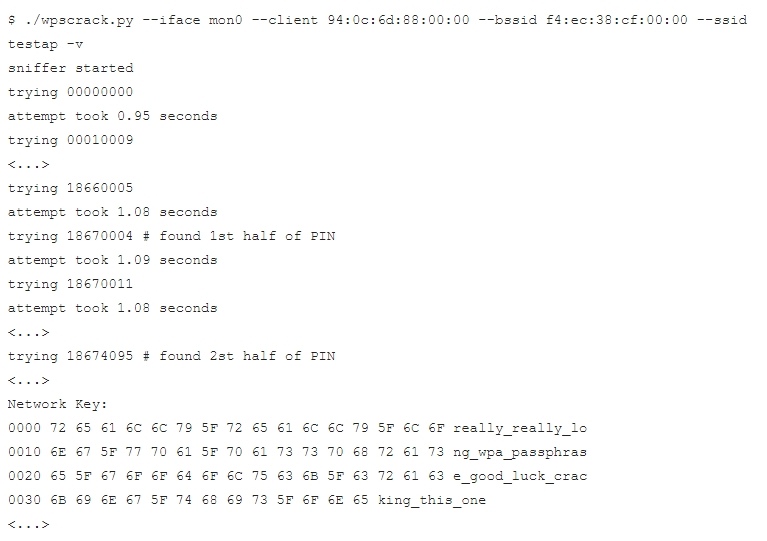
Для реализации мы будем использовать операционную систему Linux. Вообще можете забыть про Windows, так как там нет ни одной нормальной программы для взлома. Сейчас я приведу скриншот примерного взлома.
rD-36Fv3UBI.jpg

Брутфорс для Wi-Fi: как быстро взломать Wi-Fi со сложным WPA паролем
Всё как я и говорил ранее. Сначала идёт перебор первой части, потом перебор второй. В самом конце система нам показывает полный пароль от беспроводной сети. Проблем как раз в том, что пользователи, настраивая свою точку доступа забывают отключать WPS. Вообще можно, конечно, не отключать эту функцию, а деактивировать аутентификацию с помощью пароля, оставив подключение с помощью нажатия кнопки ВПС.

Реализация Брутфорса для WiFi
  1. В первую очередь нам нужна Linux, да не простая и золотая. В общем самый оптимальный вариант это BackTrack. В данной паке зашиты все необходимые программы, а также специальные драйвера. Скачать можно на официальном сайте – backtrack-linux.org. При этом можно не устанавливать систему отдельно или как вторую ОС. А просто сделать загрузочный диск с виртуальной машиной. Дистрибутив также можно найти на том же сайте;
  2. Запускаем систему и командную строку. Вводим данные для входа:Логин: root;
  3. Пароль: toor;
  4. Вписываем команду:
  1. Теперь нам нужно обновить программу Reaver, для этого понадобится интернет. Если у вас интернет идёт не от шлюза, а напрямую от провайдера по кабелю, то его надо будет ещё настроить. Если интернет идёт от роутера, то все в порядке – пляшем дальше. Прописываем команду для установки:
svn checkout reaver-wps.googlecode.com/svn/trunk reaver-wps
ПРИМЕЧАНИЕ! Можете, конечно, попробовать пользоваться уже установленной версией, но лучше все же ее обновить, командами сверху.
  1. Теперь нам нужно проверить, что беспроводной модуль работает правильно, а к нему подключились драйвера из коробки:
  1. Чаще всего подключение обозначатся как wlan0. Если вы подключались ранее к беспроводной сети, чтобы скачать reaver, то лучше отключиться от вашего Wi-Fi. Теперь нужно чтобы модуль был включен в режим поиска сетей. Он теперь будет ловить пакеты от всех беспроводных сетей:
  1. Должно создаться новое подключение mon0. Если у вас создалось, что-то другое, то далее вместо mon0 используйте свое название подключения. Теперь надо узнать MAC-адрес нужной точки доступа:
  1. Теперь вы должны будете увидеть список сетей. Обращаться мы будем к точке доступа именно по MAC-адресу. Поэтому далее вводим команду для запуска программы:
reaver -i mon0 -b 00:21:29:74:67:50 -vv
  1. Вместо MAC-адреса, который указан у меня, вы должны выбрать из списка сетей любой из первых и просто заменить её.
Ht8oolO3GLI.jpg

NcdEu92T6fE.jpg

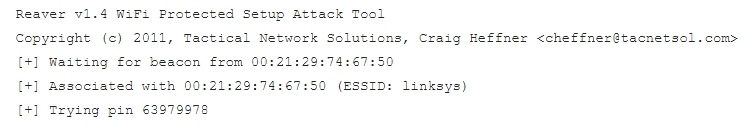
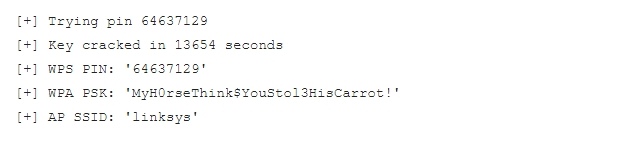
Теперь просто надо ждать и наблюдать. Система начнет перебор сначала M4, а потом M6. В самом конце мы увидим полную информацию по точке доступа, а также нужный нам ключ WPA PSK, по которому мы сможем подключиться. Перебор шёл примерно 3 с половиной часа. Но у меня слабый комп, так что возможно у вас получится сделать это куда быстрее.

Итоги и выводы
Статья в первую очередь была создана в ознакомительных целях. Защититься от данного способа взлома очень легко – просто заходим в настройки роутера и отключаем функцию WPS. Взламывал я именно свой маршрутизатор, так как вообще против чего-то противозаконного. Но как видите – у меня удалось это сделать несмотря на то, что пароль – очень сложный и длинный.
 

Debug

Пользователь
"Для реализации мы будем использовать операционную систему Linux. Вообще можете забыть про Windows, так как там нет ни одной нормальной программы для взлома."
RouterScan, Waircut для Windows если что, в легкую ломают WPS.
 
M

maclien800

Спасибо) годная статья, наверное брутфорс это один из самых основных методов взлома wifi, по сути не умирающий способ взлома, вот еще наткнулся на толковую статью по взлому, там тоже используется брут пароля, надеюсь тоже будет полезна) https://codeby.net/threads/vzlom-wi...spolzuja-pyrit-i-cowpatty-v-kali-linux.67308/
 

CMDfromBAT

"Рыбак" со стажем
Очень полезная статья! Отличная подача инфы - даже новичкам понравится.
Побольше бы таких статей!
 
D

d1ante

WPS\WPA чекер(можно без рут прав) на телефон и готово. Впс уязвимые вайфаи в твоей власти
 
R

RedUser

Думал, реально сложный WPA, а здесь WPS...
 
D

Dimon01131994

Посмотреть вложение 2765
Для подключения обычно используется отдельная сессия. А при запросе нужно ввести PIN код. Именно PIN код, а не пароль. Все дело в том, что PIN состоит из 8 цифр. Как вы начинаете понимать, такое соединение и правда можно взломать, так как у нас есть ограниченное количество переборов. Если говорить точнее, то их 100 000 000.

Сто миллионов это очень много, но пугаться не стоит. Все дело в том, что последняя циферка данного кода является всего лишь контрольной суммой, которая проверяет правильность введенного кода. Поэтому нам теперь надо перебрать всего лишь 10 миллионов. Тоже большая цифра, но на деле понадобится всего 11000 вариантов, и я сейчас докажу это.

Дело в том, что WPS аутентификация происходит в два этапа. То есть сначала отсылается первый пакет, а потом второй, то есть по 4 цифры.

Схема и разбор аутентификации
И так для начала давайте взглянем на картинку ниже. Смотрите мы генерируем PIN, но перебор идёт только в первой части M4. После отправки первой части, если он не правильный мы отправляем его повторно. Если он правильный, то мы получаем положительный ответ и уже начинаем перебирать вторую часть M6, пока не получим положительный ответ.

3Mr7tsFjrX4.jpg

Брутфорс для Wi-Fi: как быстро взломать Wi-Fi со сложным WPA паролем
Для реализации мы будем использовать операционную систему Linux. Вообще можете забыть про Windows, так как там нет ни одной нормальной программы для взлома. Сейчас я приведу скриншот примерного взлома.

rD-36Fv3UBI.jpg

Брутфорс для Wi-Fi: как быстро взломать Wi-Fi со сложным WPA паролем
Всё как я и говорил ранее. Сначала идёт перебор первой части, потом перебор второй. В самом конце система нам показывает полный пароль от беспроводной сети. Проблем как раз в том, что пользователи, настраивая свою точку доступа забывают отключать WPS. Вообще можно, конечно, не отключать эту функцию, а деактивировать аутентификацию с помощью пароля, оставив подключение с помощью нажатия кнопки ВПС.

Реализация Брутфорса для WiFi
  1. В первую очередь нам нужна Linux, да не простая и золотая. В общем самый оптимальный вариант это BackTrack. В данной паке зашиты все необходимые программы, а также специальные драйвера. Скачать можно на официальном сайте – backtrack-linux.org. При этом можно не устанавливать систему отдельно или как вторую ОС. А просто сделать загрузочный диск с виртуальной машиной. Дистрибутив также можно найти на том же сайте;
  2. Запускаем систему и командную строку. Вводим данные для входа:Логин: root;
  3. Пароль: toor;
  4. Вписываем команду:

  1. Теперь нам нужно обновить программу Reaver, для этого понадобится интернет. Если у вас интернет идёт не от шлюза, а напрямую от провайдера по кабелю, то его надо будет ещё настроить. Если интернет идёт от роутера, то все в порядке – пляшем дальше. Прописываем команду для установки:


  1. Теперь нам нужно проверить, что беспроводной модуль работает правильно, а к нему подключились драйвера из коробки:

  1. Чаще всего подключение обозначатся как wlan0. Если вы подключались ранее к беспроводной сети, чтобы скачать reaver, то лучше отключиться от вашего Wi-Fi. Теперь нужно чтобы модуль был включен в режим поиска сетей. Он теперь будет ловить пакеты от всех беспроводных сетей:

  1. Должно создаться новое подключение mon0. Если у вас создалось, что-то другое, то далее вместо mon0 используйте свое название подключения. Теперь надо узнать MAC-адрес нужной точки доступа:

  1. Теперь вы должны будете увидеть список сетей. Обращаться мы будем к точке доступа именно по MAC-адресу. Поэтому далее вводим команду для запуска программы:

  1. Вместо MAC-адреса, который указан у меня, вы должны выбрать из списка сетей любой из первых и просто заменить её.
Ht8oolO3GLI.jpg

NcdEu92T6fE.jpg

Теперь просто надо ждать и наблюдать. Система начнет перебор сначала M4, а потом M6. В самом конце мы увидим полную информацию по точке доступа, а также нужный нам ключ WPA PSK, по которому мы сможем подключиться. Перебор шёл примерно 3 с половиной часа. Но у меня слабый комп, так что возможно у вас получится сделать это куда быстрее.

Итоги и выводы
Статья в первую очередь была создана в ознакомительных целях. Защититься от данного способа взлома очень легко – просто заходим в настройки роутера и отключаем функцию WPS. Взламывал я именно свой маршрутизатор, так как вообще против чего-то противозаконного. Но как видите – у меня удалось это сделать несмотря на то, что пароль – очень сложный и длинный.
WPN иди WPS.
 

Debug

Пользователь
Димооооооон, ты мне мозг сломал с утра. xD
 
S

sergey-yo

Ребят, wpa это метод шифрования, а wps это протокол подключения к беспроводной сети, не путать!
 
Похожие темы
W ICQ-брутфорс для новичков Полезные статьи 0
devqp Статья Практическое руководство по взлому криптокошельков через брутфорс хешей с Hashcat Уязвимости и взлом 0
devqp Статья Эффективная защита WordPress от брутфорс-атак Уязвимости и взлом 0
devqp Статья Эффективный брутфорс криптокошельков с Hashcat и арендой GPU Уязвимости и взлом 0
Admin Статья Брутфорс и взлом RDP в 2025 году Уязвимости и взлом 4
DOMINUS Хакер из Бобруйска заработал полмиллиона долларов на брутфорс-атаках Новости в сети 0
Denik Интересно Исследователи отмечают рост брутфорс атак на RDP Новости в сети 0
Eteriass Брутфорс инстаграм аккаунтов/instashell/ Фишинг, мошенничество, СИ 12
G Brutespray - автоматизация брутфорс-атак Уязвимости и взлом 0
Admin Брутфорс с помощью серверов Полезные статьи 0
Jonny984 Брутфорс атака на конкретную цель Свободное общение 4
M Origin Брутфорс by ColorPage Готовый софт 0
O Брутфорс: RDP ,SSH ,FTP; (Ncrack) Анонимность и приватность 3
O Самый простой брутфорс почты с Hydra Уязвимости и взлом 1
O Брутфорс WIFI c помощью GPU (Windows) Уязвимости и взлом 0
АнАлЬнАя ЧуПаКаБрА YxM - Брутфорс & Чеккер [Чеккер облачных сервисов] Готовый софт 0
АнАлЬнАя ЧуПаКаБрА [Api] wasdclub.com брутфорс - чекер Готовый софт 0
АнАлЬнАя ЧуПаКаБрА ВТопе [Брутфорс и Чекер] Готовый софт 2
Программист Напишу БрутФорс с прокси Ищу работу. Предлагаю свои услуги. 3
АнАлЬнАя ЧуПаКаБрА Лучший паблик Skype Брутфорс\Чекер Готовый софт 0
OldBtc HumbleBundle Брутфорс/Чеккер by Mayil Готовый софт 0
OkkProxy Продам OkkProxy — Статические прокси для интернет-провайдеров от 1,50 $/IP | Скидка 10% | HTTP и SOCKS5 Доступы: RDP, VPS, SQL inj, базы, сайты, shell's 0
Admin UFOLABSNEWS Nvidia представила архитектуру OpenShell для аппаратного контроля нейросетей. Новости в сети 0
Admin UFOLABSNEWS Arista Networks выпустила патч для активно эксплуатируемой уязвимости в VeloCloud Orchestrator. Новости в сети 0
Admin UFOLABSNEWS Группы Qilin и INC используют уязвимость Palo Alto Networks для обхода MFA. Новости в сети 0
Admin UFOLABSNEWS WhatsApp скрывал инструкции для своего чат-бота, запрещая рекомендовать регуляторов по защите данных. Новости в сети 0
Admin UFOLABSNEWS Amazon представила открытый инструмент TorchNeuron для конкуренции с Nvidia. Новости в сети 0
Admin UFOLABSNEWS Хакеры используют новую платформу ROMULUS ClickFix для распространения вредоносного ПО. Новости в сети 0
Admin UFOLABSNEWS Хакеры используют уязвимости Plex2Shell для установки криптомайнеров и бэкдоров. Новости в сети 0
Admin UFOLABSNEWS Плагин Rank Math PRO для WordPress был скомпрометирован для распространения бэкдора. Новости в сети 0
Admin UFOLABSNEWS Армия США возрождает использование воздушных шаров для военных целей. Новости в сети 0
Admin UFOLABSNEWS F5 выпустила экстренные обновления для устранения критических уязвимостей в NGINX. Новости в сети 0
Admin UFOLABSNEWS Илон Маск отправил сердце и мозг на МКС для исследований старения. Новости в сети 0
Admin UFOLABSNEWS Археологи превращают миллионы древних осколков в гигантский 3D-пазл для ИИ. Новости в сети 0
Admin UFOLABSNEWS ИИ стал инструментом для шантажа должников в Москве. Новости в сети 0
Admin UFOLABSNEWS Хакеры используют уязвимость в SiteGuard WAF для выполнения команд с правами SYSTEM и root. Новости в сети 0
Admin UFOLABSNEWS Хакер использовал 143 сервера для создания пассивного дохода. Новости в сети 0
Admin UFOLABSNEWS Easy Anti-Cheat Linux v2 вводит строгие ограничения для запуска Fortnite. Новости в сети 0
Admin UFOLABSNEWS Мошенники используют поддельные уведомления от Microsoft для кражи данных. Новости в сети 0
Admin UFOLABSNEWS Хакеры использовали скомпрометированные данные ConnectWise для доступа к 173 клиентам Microsoft 365. Новости в сети 0
Admin UFOLABSNEWS Китайские хакеры использовали уязвимость BeyondTrust для распространения вредоносного ПО. Новости в сети 0
Admin UFOLABSNEWS Вредоносное ПО PEERSTITCH использует уязвимость в FortiOS для обхода проверок VPN-сессий. Новости в сети 0
Admin UFOLABSNEWS Хакеры используют уязвимость Collabora для атак на серверы Nextcloud. Новости в сети 0
Admin UFOLABSNEWS Хакеры используют уязвимости в устройствах D-Link и Ubiquiti для перепродажи интернет-трафика. Новости в сети 0
Admin UFOLABSNEWS Данные Dodo Pizza продали для публикации в Telegram после взлома. Новости в сети 0
Admin UFOLABSNEWS Россия запросила 15 млрд рублей на разработку собственных чипов для ИИ. Новости в сети 0
Admin UFOLABSNEWS Bank of America нанял 1000 подрядчиков для устранения уязвимостей, обнаруженных ИИ. Новости в сети 0
Admin UFOLABSNEWS WhatsApp представил функцию звонков для пользователей без аккаунта. Новости в сети 0
Admin UFOLABSNEWS Европейский регулятор предупреждает о рисках для конфиденциальности из-за умных очков. Новости в сети 0
Admin UFOLABSNEWS Новый ИИ-агент Цукерберга требует умолять его на коленях и собирает компромат для хакеров. Новости в сети 0

Название темы