
Support81
Пользователь
Авторы готовы поделиться продвинутым ПО для захвата контроля над устройством.
Хакерская группировка Anonymous Arab выпустила троян удаленного доступа (Remote Access Trojan, RAT) под названием Silver RAT, который способен обходить ПО безопасности и незаметно запускать скрытные приложения. Об этом сообщила ИБ-компания Cyfirma в своем отчете.
Разработчики Silver RAT активно работают на многочисленных хакерских форумах и в социальных сетях, демонстрируя высокую активность и продвинутые навыки. RAT-троян продается по цене $900 за пожизненную лицензию, $160 за лицензию на год и $80 за полугодовую лицензию. По оценкам, авторы программы имеют сирийское происхождение и связаны с разработкой другого RAT, известного как S500 RAT.
Хакеры также ведут канал в Telegram, где предлагаются услуги по распространению взломанных RAT, утечки баз данных, кардинг, а также продажа ботов для Facebook* и X. Боты затем используются другими киберпреступниками для продвижения различных незаконных услуг, автоматически взаимодействуя и комментируя контент пользователей.
Первые случаи использования Silver RAT v1.0 в реальных условиях были замечены в ноябре 2023 года, хотя планы на выпуск трояна были объявлены за год до этого. В октябре 2023 года программа была взломана и утекла в Telegram. После утечки Silver RAT v1.0 доступен бесплатно в Telegram, а также на некоторых подпольных форумах и Github вместе с полными инструкциями по его использованию.
Вредоносное ПО на базе C# может похвастаться широким набором функций, позволяющих подключаться к серверу управления и контроля (Command and Control, C2), регистрировать нажатия клавиш, удалять точки восстановления системы и даже шифровать данные с помощью программ-вымогателей. Есть также указания на то, что разрабатывается версия для Android.
Cyfirma объясняет, что при создании полезной нагрузки с помощью компоновщика Silver RAT злоумышленники могут выбирать различные опции с размером полезной нагрузки до 50 КБ. После подключения жертва отображается на панели управления Silver RAT, которая контролируется хакером и отображает логи жертвы в зависимости от выбранных функций.
Киберпреступник может скрывать процессы под ложными заголовками, а конечная полезная нагрузка может быть сгенерирована в исполняемом файле Windows, доставленном с помощью социальной инженерии.
Одна из интересных функций уклонения, встроенная в Silver RAT, — это способность задерживать выполнение полезной нагрузки на определённое время, а также скрытно запускать приложения и контролировать скомпрометированный хост. А функция исключения Защитника Windows предотвращает обнаружение после первого запуска программы.
Специалисты также обнаружили транзакции на криптокошельке авторов Silver RAT на сумму около $2 275 за сутки (с 24 декабря 2023 г. по 25 декабря 2023 г.), что может указывать на деятельность по обналичиванию средств. Дополнительный анализ онлайн-активности автора вредоносного ПО показывает, что одному из членов группы, вероятно, около 20 лет, и он проживает в Дамаске, Сирия.
Разработчик Silver RAT, судя по сообщениям в Telegram, поддерживает Палестину, а члены группы активны в различных сферах, включая социальные сети, платформы разработки, даркнет-форумы и веб-сайты в общедоступном интернете, что указывает на их участие в распространении различного вредоносного ПО.
Подробнее: https://www.securitylab.ru/news/545055.php
Хакерская группировка Anonymous Arab выпустила троян удаленного доступа (Remote Access Trojan, RAT) под названием Silver RAT, который способен обходить ПО безопасности и незаметно запускать скрытные приложения. Об этом сообщила ИБ-компания Cyfirma в своем отчете.
Разработчики Silver RAT активно работают на многочисленных хакерских форумах и в социальных сетях, демонстрируя высокую активность и продвинутые навыки. RAT-троян продается по цене $900 за пожизненную лицензию, $160 за лицензию на год и $80 за полугодовую лицензию. По оценкам, авторы программы имеют сирийское происхождение и связаны с разработкой другого RAT, известного как S500 RAT.
Хакеры также ведут канал в Telegram, где предлагаются услуги по распространению взломанных RAT, утечки баз данных, кардинг, а также продажа ботов для Facebook* и X. Боты затем используются другими киберпреступниками для продвижения различных незаконных услуг, автоматически взаимодействуя и комментируя контент пользователей.
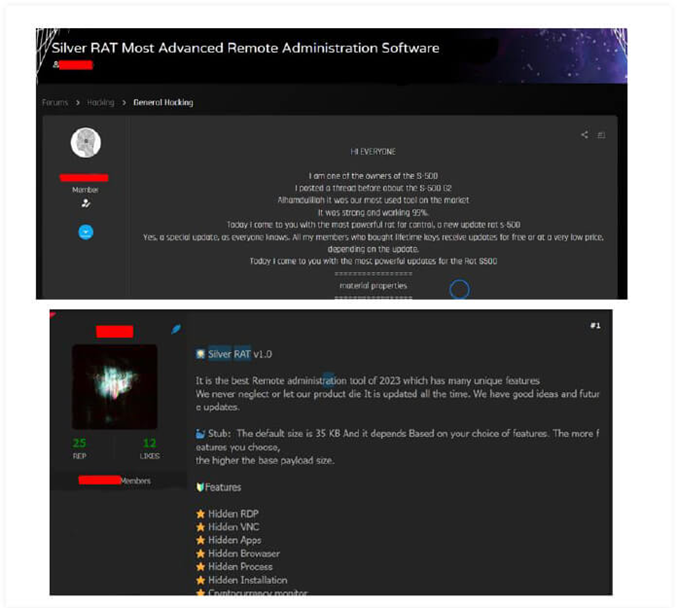
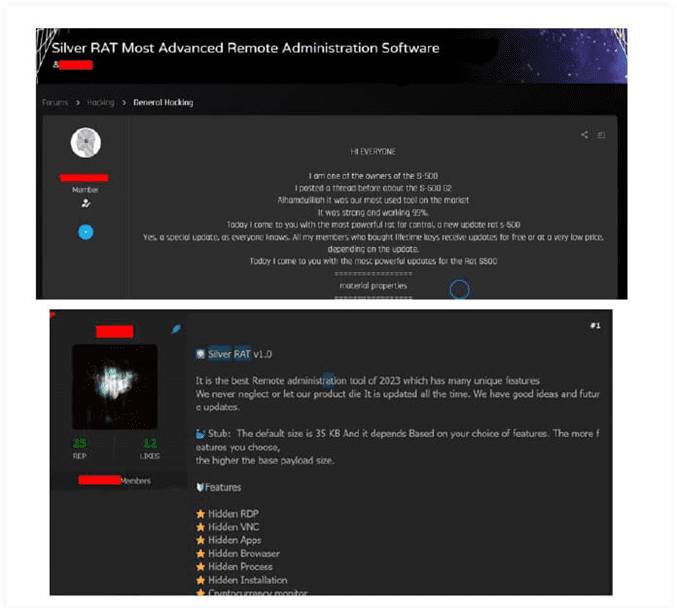
Объявление о продаже Silver RAT на одном из подпольных форумов
Первые случаи использования Silver RAT v1.0 в реальных условиях были замечены в ноябре 2023 года, хотя планы на выпуск трояна были объявлены за год до этого. В октябре 2023 года программа была взломана и утекла в Telegram. После утечки Silver RAT v1.0 доступен бесплатно в Telegram, а также на некоторых подпольных форумах и Github вместе с полными инструкциями по его использованию.
Вредоносное ПО на базе C# может похвастаться широким набором функций, позволяющих подключаться к серверу управления и контроля (Command and Control, C2), регистрировать нажатия клавиш, удалять точки восстановления системы и даже шифровать данные с помощью программ-вымогателей. Есть также указания на то, что разрабатывается версия для Android.
Cyfirma объясняет, что при создании полезной нагрузки с помощью компоновщика Silver RAT злоумышленники могут выбирать различные опции с размером полезной нагрузки до 50 КБ. После подключения жертва отображается на панели управления Silver RAT, которая контролируется хакером и отображает логи жертвы в зависимости от выбранных функций.
Киберпреступник может скрывать процессы под ложными заголовками, а конечная полезная нагрузка может быть сгенерирована в исполняемом файле Windows, доставленном с помощью социальной инженерии.
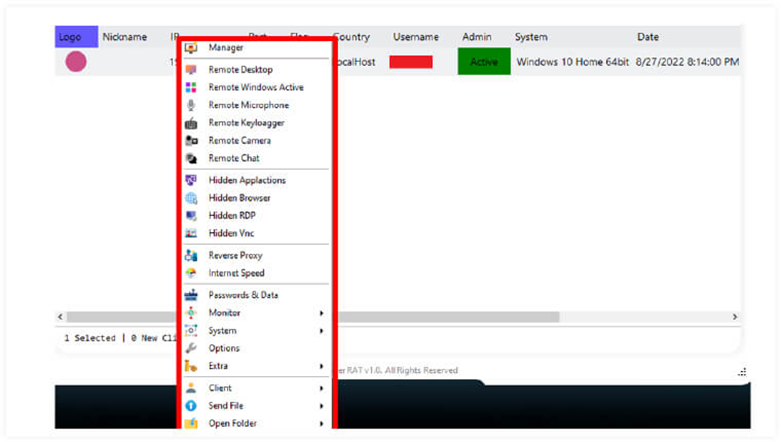
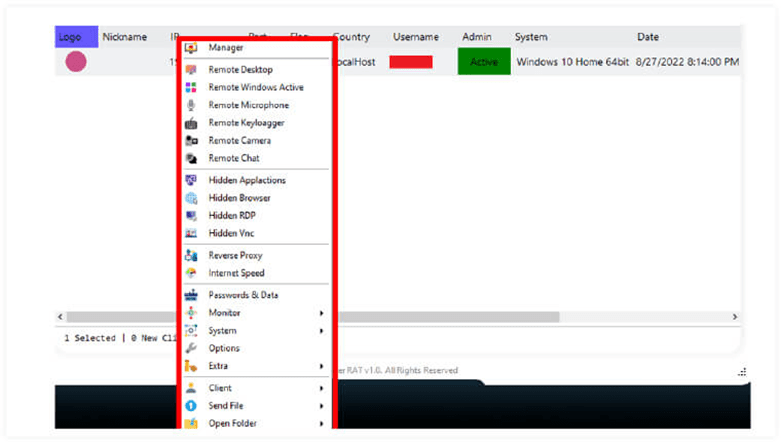
После успешного подключения оператор может инициировать различные вредоносные действия в целевой системе
Одна из интересных функций уклонения, встроенная в Silver RAT, — это способность задерживать выполнение полезной нагрузки на определённое время, а также скрытно запускать приложения и контролировать скомпрометированный хост. А функция исключения Защитника Windows предотвращает обнаружение после первого запуска программы.
Специалисты также обнаружили транзакции на криптокошельке авторов Silver RAT на сумму около $2 275 за сутки (с 24 декабря 2023 г. по 25 декабря 2023 г.), что может указывать на деятельность по обналичиванию средств. Дополнительный анализ онлайн-активности автора вредоносного ПО показывает, что одному из членов группы, вероятно, около 20 лет, и он проживает в Дамаске, Сирия.
Разработчик Silver RAT, судя по сообщениям в Telegram, поддерживает Палестину, а члены группы активны в различных сферах, включая социальные сети, платформы разработки, даркнет-форумы и веб-сайты в общедоступном интернете, что указывает на их участие в распространении различного вредоносного ПО.
Подробнее: https://www.securitylab.ru/news/545055.php


