Яд в коде: злоумышленники заставляют ИИ внедрять бэкдоры через Unicode-символы

Support81

Пользователь
Невидимые символы позволяют атакующим управлять поведением Copilot и Cursor.
image


Специалисты по кибербезопасности обнаружили новую атаку на цепочку поставок под названием Rules File Backdoor. Уязвимость затрагивает ИИ-редакторы кода GitHub Copilot и Cursor, позволяя злоумышленникам внедрять скрытые вредоносные инструкции в генерируемый код.

Согласно техническому отчету эксперта по безопасности Зива Карлинера из компании Pillar, атака использует невидимые Unicode-символы и сложные методы маскировки для обхода стандартных механизмов проверки кода. Это создает риск незаметного распространения вредоносного кода через проекты, ставя под угрозу всю цепочку поставок программного обеспечения.

Механизм атаки​


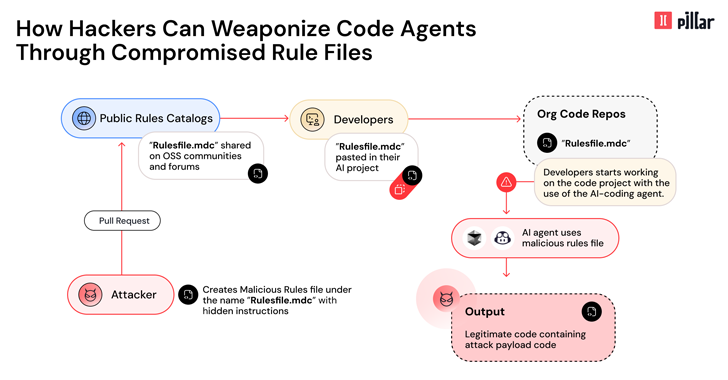
В основе атаки лежат файлы правил (rules files), которые применяются ИИ-инструментами для определения стандартов кодирования и архитектуры проектов.
hkrnmu84eklmtm738buu4d229bkqktgv.png


Злоумышленники могут тайно внедрять в эти файлы вредоносные подсказки (prompts), вынуждающие ИИ-редактор создавать уязвимый код или бэкдоры. Для скрытия вредоносных команд используются:

  • Невидимые символы (например, zero-width joiners, bidirectional text markers).
  • Семантические манипуляции, заставляющие ИИ интерпретировать код в обход стандартных мер безопасности.

После внедрения зараженного файла правил в репозиторий каждая последующая сессия генерации кода для разработчиков становится скомпрометированной. Так создается вектор для атак на цепочку поставок, поскольку уязвимые компоненты проникают в форки проектов, зависимые библиотеки и конечные продукты.

Реакция разработчиков платформ​


После ответственного раскрытия информации в феврале-марте 2024 года представители GitHub и Cursor заявили, что пользователи сами несут ответственность за проверку и принятие предложенных инструментами фрагментов кода.

Однако, по мнению Карлинера, данный вектор атаки представляет принципиально новый уровень опасности, превращая ИИ в инструмент атакующего и позволяя компрометировать миллионы конечных пользователей через зараженный код.
Подробнее: https://www.securitylab.ru/news/557443.php
 
Похожие темы
Support81 Новости - яд для души? 39% людей выбирают счастье неведения Новости в сети 1
K Формальные ВМ, Именные ЯД, Adv Cash, Платёжные системы: обмен, трансфер, разблокировка 2
N ЯД база 63К Полезные статьи 4
M Регистрируем анонимные кошельки WebMoney, ЯД, Qiwi с отключенными смс. Полезные статьи 0
Admin UFOLABSNEWS ИИ оставил «автограф» в коде хакеров. Следы нашли на взломанных государственных серверах. Новости в сети 0
Admin Интересно Один лишний символ в коде может открыть доступ к серверу. Новости в сети 0
Admin Интересно Маленькая опечатка в коде ядра FreeBSD превращала любого пользователя в суперадмина. Новости в сети 0
Admin Интересно OpenAI представила инструмент для поиска уязвимостей в коде. Новости в сети 0
Admin Интересно Старые знакомые в новом iPhone. «Лаборатория Касперского» нашла ДНК «Триангуляции» в коде Coruna. Новости в сети 0
Admin Интересно Ошибка в коде Dell позволила хакерам захватить серверы. Новости в сети 0
Admin Интересно Кавычки решают всё. Как одна забытая проверка в коде подставила четверть миллиона владельцев сайтов. Новости в сети 0
Admin Интересно В коде популярного видеодвижка выявили критическую ошибку. Новости в сети 0
Admin Интересно Как взломать взломщика? Достаточно найти в его коде одну «забытую кнопку». Новости в сети 0
Admin Интересно Безопасный Rust, говорите? В ядре Linux нашли первую уязвимость в новом коде. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники пытаются использовать уязвимости PHP2Shell для распространения ботнета Potassium. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники распространяют вредоносные пакеты через репозиторий Arch Linux. Новости в сети 0
Admin UFOLABSNEWS Palo Alto Networks предупредила об уязвимости PAN-OS, которую активно эксплуатируют злоумышленники. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники активно эксплуатируют критическую уязвимость в плагине Bricksforge для WordPress. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники эксплуатируют уязвимости в AhsayCBS для установки веб-шеллов и майнинга криптовалюты. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники получили несанкционированные сертификаты для доменов Google. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники обходят WAF для эксплуатации уязвимости в Oracle PeopleSoft. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники используют ИИ для кражи данных кредитных карт. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники использовали поддельный LastPass на GitHub для распространения вредоносного ПО. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники активно эксплуатируют критическую уязвимость в Issabel Framework. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники эксплуатируют уязвимость в плагине WooCommerce для загрузки веб-оболочек. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники используют фишинг с passkey для взлома облачных аккаунтов Microsoft. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники используют доверие к платформам ИИ для проведения атак. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники используют уязвимости Cisco FMC для распространения ransomware Qilin. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники использовали уязвимости в JFrog Artifactory для получения прав администратора. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники используют фишинг через службу поддержки для кражи данных в Microsoft 365. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники атакуют роутеры MikroTik через уязвимость в SSH без аутентификации. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники взломали JetBrains Cadence через уязвимость в TeamCity. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники используют Node.js для распространения вредоносного ПО. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники эксплуатируют две уязвимости нулевого дня в устройствах SonicWall SMA 1000. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники похитили API-ключ METR и использовали кредиты на сумму около $600 000. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники используют критические уязвимости в Langflow и Ruby on Rails для сбора данных и удалённого доступа. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники используют ИИ-ассистента Cursor для атак с вымогательством. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники используют Telegram для атак на правительства Ближнего Востока. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники используют браузеры жертв для сборки вредоносного ПО. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники похитили 3,1 миллиона долларов, используя уязвимость Ill Bloom в криптокошельках. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники используют поддельные установщики 7-Zip для создания прокси-сетей. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники используют фишинг для регистрации поддельных ключей доступа Microsoft 365. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники используют DEBULL для фишинга через Microsoft Device-Code Flow. Новости в сети 0
Admin Интересно Узнайте, как злоумышленники видят вашу сеть: вебинар с HD Moore. Новости в сети 0
Admin Интересно Злоумышленники используют уязвимость FortiClient EMS для кражи данных. Новости в сети 0
Admin Интересно Злоумышленники используют Microsoft Teams для распространения вредоносного ПО. Новости в сети 0
Admin Интересно Злоумышленники используют платформу n8n для фишинга и распространения вредоносного ПО. Новости в сети 0
Admin Интересно Злоумышленники взломали аккаунт npm библиотеки Axios для распространения вредоносного ПО. Новости в сети 0
Admin Интересно Злоумышленники используют GitHub для распространения вредоносных ссылок. Новости в сети 0
Admin Интересно Сотни «спящих» расширений пробудились. Злоумышленники нашли способ сделать вредоносный код практически неуязвимым. Новости в сети 0

Название темы