S
shooter
В середине июля 2017 года эксперты «Лаборатории Касперского» обнаружили и изучили новую версию мобильного банковского трояна из известного семейства Svpeng — Trojan-Banker.AndroidOS.Svpeng.ae. Теперь малварь получила функциональность кейлоггера и осуществляет кражу вводимых данных с помощью специальных возможностей. Использование этой системы не по назначению позволяет трояну не только красть вводимый текст из других приложений, но и предоставлять себе больше прав, в том числе противодействуя попыткам деинсталляции.
Семейство Svpeng – далеко не новая угроза, более того, эта малварь известна своим новаторским подходом. Начиная с 2013 года эти вредоносы одними из первых стали совершать атаки на SMS-банкинг, начали использовать наложение фишинговых окон поверх других приложений, совершая при этом кражу данных учетной записи, а также блокировали устройства, требуя выкуп. В 2016 году киберпреступники активно распространяли Svpeng через AdSense, используя уязвимость в браузере Chrome. По мнению исследователей, все это говорит о том, что Svpeng является одним из наиболее опасных семейств мобильных вредоносных приложений.
Trojan-Banker.AndroidOS.Svpeng.ae распространяется через вредоносные сайты, в качестве поддельного Flash-проигрывателя. Эксперты предупреждают, что вредоносные методики трояна работают даже на полностью обновленных устройствах с последней версией Android и всеми установленными обновлениями безопасности.
Специалист «Лаборатории Касперского» Роман Унучек рассказывает, что после запуска Trojan-Banker.AndroidOS.Svpeng.ae проверяет язык интерфейса устройства и, если используемый язык не является русским, запрашивает разрешение на использование специальных возможностей.
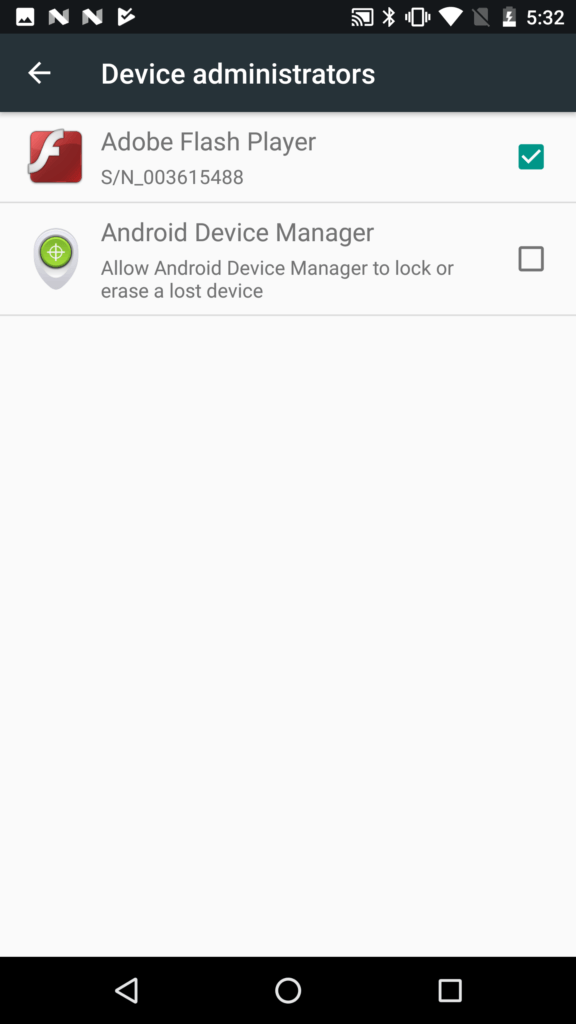
Злоупотребление данной привилегией позволяет малвари выполнять множество вредоносных действий: троян предоставляет себе права администратора устройства, выдает себе права на показ своих окон поверх остальных приложений, устанавливает себя в качестве SMS-приложения по умолчанию и предоставляет себе несколько динамических разрешений, которые позволяют получать и отправлять SMS-сообщения, совершать вызовы и просматривать список контактов. Более того, используя полученные возможности, вредонос может блокировать любую попытку лишить его прав администратора устройства, предотвращая деинсталляцию. Тем самым он блокирует любую попытку добавить или удалить права администратора устройства, в том числе для любого другого приложения.
Использование специальных возможностей позволяет угрозе получать доступ к интерфейсу других приложений и совершать кражу данных, включая названия и содержимое элементов интерфейса. Этим содержимым может являться, в том числе, и введенный текст. Кроме того, Svpeng делает снимки экрана каждый раз при нажатии кнопок на клавиатуре пользователем, загружая эти снимки на сервер злоумышленников. Троян поддерживает не только стандартную клавиатуру Android-устройств, но и несколько популярных сторонних клавиатур.
Некоторые приложения, в основном приложения мобильного банка, не позволяют делать снимки экрана, когда их окно находится поверх остальных окон. В таких случаях малварь использует другую возможность для кражи данных: выводит фишинговое окно поверх атакуемого приложения. Интересно, что для определения того, какое приложение находится поверх всех остальных, Svpeng тоже использует специальные возможности.
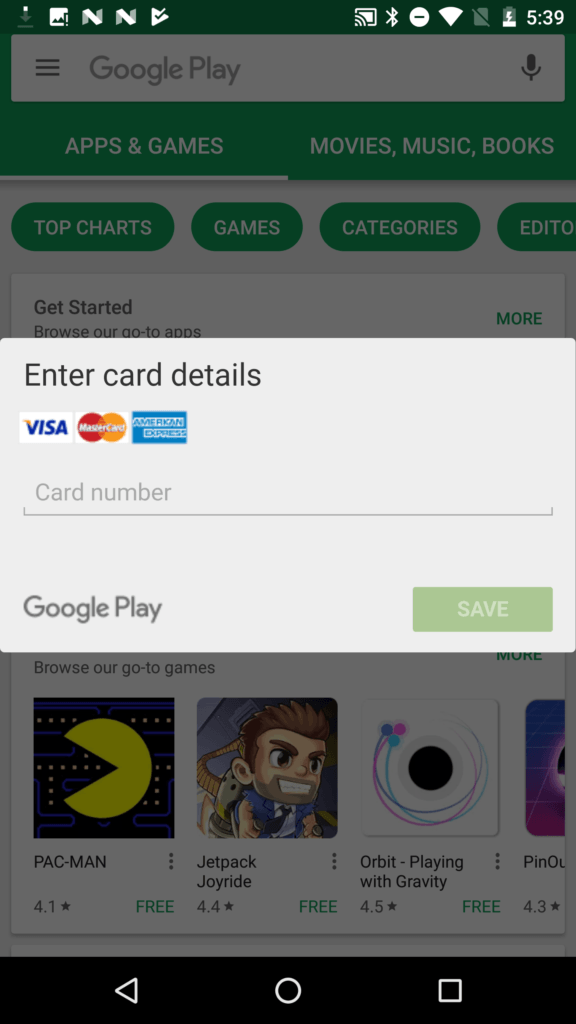
Исследователь рассказывает, что из получаемой Svpeng информации с управляющего сервера удалось перехватить зашифрованный конфигурационный файл. Расшифровав его, аналитик определил приложения, атакованные Svpeng и получил ссылки на фишинговые страницы. В файле обнаружились несколько антивирусных приложений, которые троян пытался блокировать, а также несколько приложений с выводимыми поверх них фишинговыми ссылками. Как и большинство мобильных банкеров, Svpeng выводит окно поверх некоторых приложений Google для кражи данных кредитных карт.
Также конфигурационный файл содержал фишинговые ссылки для мобильных приложений PayPal и eBay, что позволяло совершать кражу данных учетной записи, и ссылки для приложений мобильного банка из различных стран:
Семейство Svpeng – далеко не новая угроза, более того, эта малварь известна своим новаторским подходом. Начиная с 2013 года эти вредоносы одними из первых стали совершать атаки на SMS-банкинг, начали использовать наложение фишинговых окон поверх других приложений, совершая при этом кражу данных учетной записи, а также блокировали устройства, требуя выкуп. В 2016 году киберпреступники активно распространяли Svpeng через AdSense, используя уязвимость в браузере Chrome. По мнению исследователей, все это говорит о том, что Svpeng является одним из наиболее опасных семейств мобильных вредоносных приложений.
Trojan-Banker.AndroidOS.Svpeng.ae распространяется через вредоносные сайты, в качестве поддельного Flash-проигрывателя. Эксперты предупреждают, что вредоносные методики трояна работают даже на полностью обновленных устройствах с последней версией Android и всеми установленными обновлениями безопасности.
Специалист «Лаборатории Касперского» Роман Унучек рассказывает, что после запуска Trojan-Banker.AndroidOS.Svpeng.ae проверяет язык интерфейса устройства и, если используемый язык не является русским, запрашивает разрешение на использование специальных возможностей.
Злоупотребление данной привилегией позволяет малвари выполнять множество вредоносных действий: троян предоставляет себе права администратора устройства, выдает себе права на показ своих окон поверх остальных приложений, устанавливает себя в качестве SMS-приложения по умолчанию и предоставляет себе несколько динамических разрешений, которые позволяют получать и отправлять SMS-сообщения, совершать вызовы и просматривать список контактов. Более того, используя полученные возможности, вредонос может блокировать любую попытку лишить его прав администратора устройства, предотвращая деинсталляцию. Тем самым он блокирует любую попытку добавить или удалить права администратора устройства, в том числе для любого другого приложения.
Использование специальных возможностей позволяет угрозе получать доступ к интерфейсу других приложений и совершать кражу данных, включая названия и содержимое элементов интерфейса. Этим содержимым может являться, в том числе, и введенный текст. Кроме того, Svpeng делает снимки экрана каждый раз при нажатии кнопок на клавиатуре пользователем, загружая эти снимки на сервер злоумышленников. Троян поддерживает не только стандартную клавиатуру Android-устройств, но и несколько популярных сторонних клавиатур.
Некоторые приложения, в основном приложения мобильного банка, не позволяют делать снимки экрана, когда их окно находится поверх остальных окон. В таких случаях малварь использует другую возможность для кражи данных: выводит фишинговое окно поверх атакуемого приложения. Интересно, что для определения того, какое приложение находится поверх всех остальных, Svpeng тоже использует специальные возможности.
Исследователь рассказывает, что из получаемой Svpeng информации с управляющего сервера удалось перехватить зашифрованный конфигурационный файл. Расшифровав его, аналитик определил приложения, атакованные Svpeng и получил ссылки на фишинговые страницы. В файле обнаружились несколько антивирусных приложений, которые троян пытался блокировать, а также несколько приложений с выводимыми поверх них фишинговыми ссылками. Как и большинство мобильных банкеров, Svpeng выводит окно поверх некоторых приложений Google для кражи данных кредитных карт.
Также конфигурационный файл содержал фишинговые ссылки для мобильных приложений PayPal и eBay, что позволяло совершать кражу данных учетной записи, и ссылки для приложений мобильного банка из различных стран:
- Великобритания — 14 атакованных приложений мобильного банкинга;
- Германия — 10 атакованных приложений мобильного банкинга;
- Турция — 9 атакованных приложений мобильного банкинга;
- Австралия — 9 атакованных приложений мобильного банкинга;
- Франция — 8 атакованных приложений мобильного банкинга;
- Польша — 7 атакованных приложений мобильного банкинга;
- Сингапур — 6 атакованных приложений мобильного банкинга.
- отправка SMS-сообщения;
- сбор информации (контакты, установленные приложения и журналы вызовов);
- сбор всех SMS-сообщений с устройства;
- открытие ссылки;
- начало перехвата входящих SMS-сообщений.
