
Support81
Пользователь
Трёхдневный пробный период и реферальная система делают своё дело.

В августе этого года исследователи из компании Cyfirma обнаружили в киберпространстве новое вредоносное ПО, направленное на кражу конфиденциальных данных пользователей, таких как пароли, история просмотров и сохранённые файлы cookie. Похититель информации получил название Ailurophile Stealer.
Злоумышленники, стоящие за созданием этого вируса, распространяют его через собственный веб-сайт, защищённый Cloudflare, где предлагают бесплатный трёхдневный пробный период и реферальную систему, что способствует его активному распространению. Для привлечения внимания хакеры также размещают инфостилер на легитимных платформах, таких как GitHub или Giter.Club, где подробно описывают особенности работы своего ПО, оставляя свои контакты для покупки.
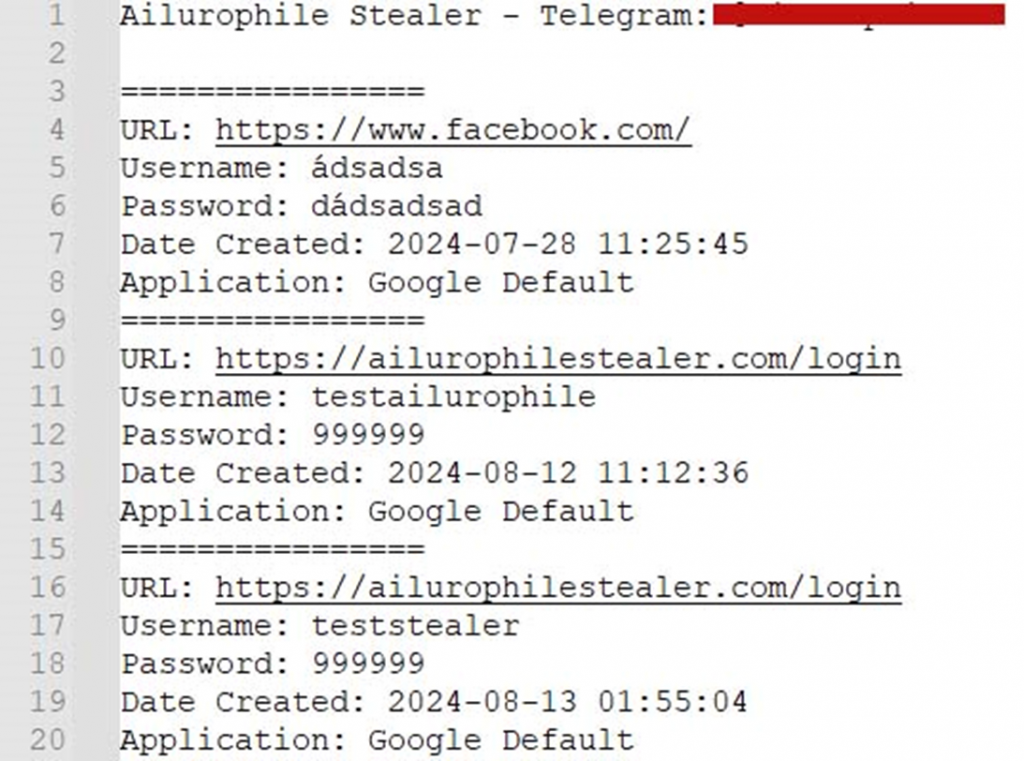
Демонстрация сбора паролей через Ailurophile Stealer
Ailurophile Stealer особенно опасен благодаря своим возможностям внедрения в систему жертвы. Вредоносная программа автоматически запускается при включении устройства, сохраняя свои файлы в папке автозагрузки. Кроме того, она собирает недостающие библиотеки DLL, необходимые для её функционирования, и начинает извлечение данных из браузеров.
Вредонос активно использует сетевые взаимодействия для связи с внешними серверами. В частности, он проверяет IP-адрес устройства и устанавливает связь с командными серверами через API Telegram, что позволяет злоумышленникам скрытно управлять заражённой системой и отправлять украденные данные.
По предварительным данным, злоумышленники, вероятно, находятся во Вьетнаме. Подтверждением этому служат сведения об IP-адресах и временной зоне, выявленные в ходе анализа.
Ailurophile Stealer представляет серьёзную угрозу как для компаний, так и для обычных пользователей, крадя важную информацию через браузеры и отправляя её на серверы злоумышленников. Эксперты советуют усилить меры защиты данных, регулярно обновлять антивирусное ПО и быть бдительными при работе с неизвестными программами.
Подробнее: https://www.securitylab.ru/news/551928.php
В августе этого года исследователи из компании Cyfirma обнаружили в киберпространстве новое вредоносное ПО, направленное на кражу конфиденциальных данных пользователей, таких как пароли, история просмотров и сохранённые файлы cookie. Похититель информации получил название Ailurophile Stealer.
Злоумышленники, стоящие за созданием этого вируса, распространяют его через собственный веб-сайт, защищённый Cloudflare, где предлагают бесплатный трёхдневный пробный период и реферальную систему, что способствует его активному распространению. Для привлечения внимания хакеры также размещают инфостилер на легитимных платформах, таких как GitHub или Giter.Club, где подробно описывают особенности работы своего ПО, оставляя свои контакты для покупки.
Демонстрация сбора паролей через Ailurophile Stealer
Ailurophile Stealer особенно опасен благодаря своим возможностям внедрения в систему жертвы. Вредоносная программа автоматически запускается при включении устройства, сохраняя свои файлы в папке автозагрузки. Кроме того, она собирает недостающие библиотеки DLL, необходимые для её функционирования, и начинает извлечение данных из браузеров.
Вредонос активно использует сетевые взаимодействия для связи с внешними серверами. В частности, он проверяет IP-адрес устройства и устанавливает связь с командными серверами через API Telegram, что позволяет злоумышленникам скрытно управлять заражённой системой и отправлять украденные данные.
По предварительным данным, злоумышленники, вероятно, находятся во Вьетнаме. Подтверждением этому служат сведения об IP-адресах и временной зоне, выявленные в ходе анализа.
Ailurophile Stealer представляет серьёзную угрозу как для компаний, так и для обычных пользователей, крадя важную информацию через браузеры и отправляя её на серверы злоумышленников. Эксперты советуют усилить меры защиты данных, регулярно обновлять антивирусное ПО и быть бдительными при работе с неизвестными программами.
Подробнее: https://www.securitylab.ru/news/551928.php


