VULNERS — ГУГЛ ДЛЯ ХАКЕРА.

  • Автор темы FBI
  • Дата начала
F

FBI

vulners-1000x625.jpg


Часто нужно узнать всю информацию о какой-нибудь уязвимости: насколько найденный баг критичен, есть ли готовые сплоиты, какие вендоры уже выпустили патчи, каким ****ером проверить наличие бага в системе. Раньше приходилось иcкать вручную по десятку источников (CVEDetails, SecurityFocus, Rapid7 DB, Exploit-DB, базы уязвимостей CVE от MITRE/NIST, вендорские бюллетени) и анализировать собранные данные. Сегодня эту рутину можно (и нужно!) автоматизировать с помощью специализированных сервисов. Один из таких — Vulners, крутейший поисковик по багам. А главное — бесплатный и с открытым API. Посмотрим, чем он может быть нам полезен.

Что это такое

Vulners — это очень большая и непрерывно обновляемая база данных ИБ-контента. Сайт позволяет искать уязвимости, эксплоиты, патчи, результаты bug bounty так же, как обычный поисковик ищет сайты. Vulners агрегируeт и представляет в удобном виде шесть основных типов данных:
  • Популярные базы уязвимостей. Они содержат общие описания уязвимостей и ссылки на источники. Например, известная CVЕ американского агентства MITRE и института NIST. Но, помимо информации из нее, в Vulners добавляются общие описания уязвимости и других исследовательских центров и центров реагирования: Vulnerability Lab, XSSed,CERT, ICS, Zero Day Initiative, Positive Technologies, ERPScan.
  • Вендорские бюллетени безопасности. Это баг-репорты, которые пишут сами вендоры об уязвимостях в своих продуктах. Сейчас это разнообразные дистрибутивы Linux (Red Hat CentOS, Oracle Linux, Arch Linux, Debian, Ubuntu, SUSE), FreeBSD, сетевые устройства (F5 Networks, Cisco, Huawei, Palo Alto Networks) и популярные и критичные программы (OpenSSL, Samba, nginx, Mozilla, Opera), в том числе и CMS (WordPress, Drupal).
  • Эксплоиты из Exploit-DB и Metasploit. Они парсятся и сохраняются полностью, с исходниками (их можно сразу смотреть в удобном редакторе).
  • Nessus-плагины для детекта уязвимостей. Легко посмотреть, можно ли найти ту или иную уязвимость при ****ировании сети этим популярным ****ером.
  • Дисклозы багов с сайтов bug bounty программ. В Vulners поддерживаются записи с HackerOne.
  • Публикации на тематических ресурсах. Собираются данные с Threatpost и rdot.org, где часто освещают темы, связанные с уязвимoстями.
Все это обрабатывается, каталогизируется, структурируется и доступно для поиска в любой момент.


Вендоры, от которых собирается и анализируется инфа в Vulners
В отличие от других баз, которые описывают баги в специальном формализованном виде (например, на языке OVAL-баз CIS илиSecPod), Vulners хранит данные в формализованном виде и автоматически устанавливает связи между ними, быстро ищет и красиво отображает результаты поиска. Что с этим делать, целиком зaвисит от фантазии конечного пользователя.

Кто и на чем пишет Vulners?

Vulners пилят на энтузиазме в свободное от основной работы время пять человек:
  • Кирилл «isox» Ермаков пишет ядро и админит;
  • Игорь «Videns» пишет поиск;
  • Ваня «Ванкувер» пишет фронт;
  • Саша «Plex» пишет роботов-сборщиков;
  • Александр Леонов пишет статьи и аналитику.
Первую версию Vulners выкатили уже через пару месяцев с начала разработки к конференции Black Hat USA 2015 в Лас-Вегасе. Сейчас проекту уже год.

Весь движок Vulners написан на Python + Django, в качестве базы взята MongoDB + Elasticsearch. MongoDB используется только для закладки данных роботами — сборщиками информации, Elasticsearch только для фронтенда. Деплой производится с Bitbucket’а скриптом. Масштабирование заложено прямо в ядре: MongoDB и Elasticsearch шардятся. Фабрика роботов написана хостонезависимой и может гоняться отдельно от всего проекта. Одна из крутых фишек — ребята уже полностью перешли на Python 3.5+ и asyncio в своем проекте. Так что поиск не всегда работает точно, но всегда очень быстро :).

На текущий момент в базе Vulners 319 557 бюллетеней и 144 684 эксплоита. А занимает все это в базе меньше 2 Гбайт. Такая компактность достигается за счет дедупликации и упаковывания. Все лежит в оперативной памяти, поэтому скорость поиска значительно увеличивается. Стоит упомянуть и то, что Vulners защищается WAF Wallarm, работающим в блокирующем режиме.
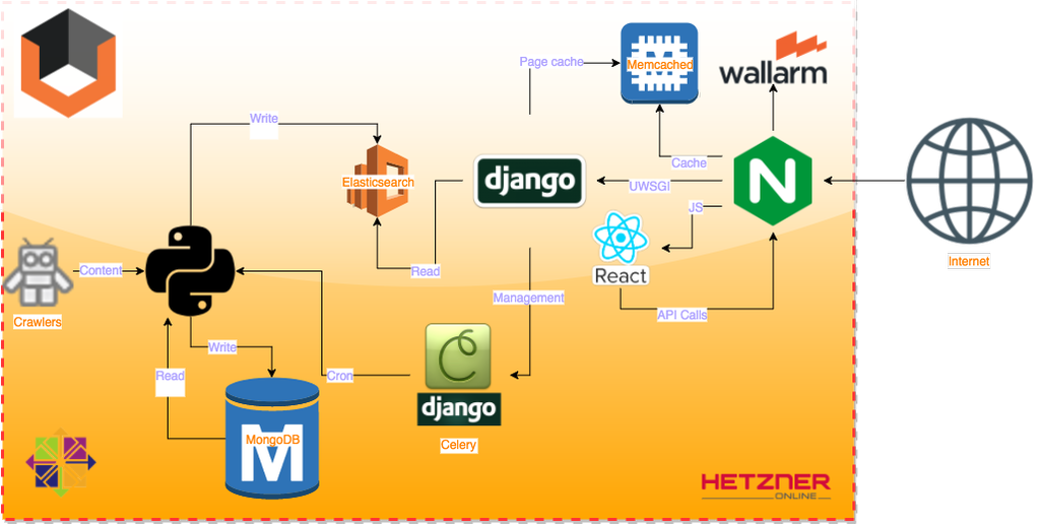

Архитектура Vulners
Выводы

Vulners — уникальный и незаменимый помощник любому хакеру и безопаснику. Он очень сильно экономит время при исследовании и эксплуатации сложных векторов атак. Конечно, инструмент только развивается, но уже сейчас он вполне юзабелен. А что еще более важно, Vulners открытый и бесплатный для конечного пользователя и всегда будет таким.
 
K

KiSamoTo

в каком направлении это юзать ?
 
P

pillll

Отлично, качественно поданная реклама
 
G

GROZGRI

Неплохой поисковик.
  • Красивое оформление
  • Поиск выдаёт более-менее полезную информацию.
Мне нравится.
 
Похожие темы
V Vulners — Гугл для хакера. Уязвимости и взлом 0
Admin плагин от Vulners со сканом уязвимостей для nmap Полезные статьи 0
turbion0 Интересно Арбитражный суд Москвы признал ООО «Гугл» – российскую «дочку» Google – банкротом. Новости в сети 1
slovokek ищу трафферов фб или гугл Предоставляю работу. Ищу специалиста. 0
N Интересно нужен трафер гугл адвордс Предоставляю работу. Ищу специалиста. 0
АнАлЬнАя ЧуПаКаБрА Халявный донат в любом приложении Гугл плей (Play Market)!! Раздачи и сливы 0
G Заработок на аккаунтах гугл Способы заработка 0
D Гугл для хакера Полезные статьи 0
Y Minergate.com - 10$ в день на пассиве на дедиках от гугл Полезные статьи 2
E Бесплатный прокси от гугл Раздачи и сливы 5
Admin UFOLABSNEWS Сколько осталось криптокошелькам? В Ethereum называют несколько месяцев, но только для худшего сценария. Новости в сети 0
Admin UFOLABSNEWS AnyDesk для Linux можно взломать без пароля и получить root. Новости в сети 0
Admin UFOLABSNEWS Обнаружен новый вредоносный загрузчик AvisLoader для Windows, использующий P2P-сеть Tox. Новости в сети 0
Admin UFOLABSNEWS Microsoft планирует создать «стоп-кран» для сверхинтеллекта. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники активно эксплуатируют критическую уязвимость в плагине Bricksforge для WordPress. Новости в сети 0
Admin UFOLABSNEWS Киберпреступник CyberXero использовал ИИ Claude для кражи 628 тысяч записей украинских пользователей. Новости в сети 0
Admin UFOLABSNEWS Подозреваемые в сексторции использовали поддельные изображения для шантажа жертв. Новости в сети 0
devqp Статья Автоматизация sqlmap через кастомизированный ChatGPT для пентеста Уязвимости и взлом 0
Admin UFOLABSNEWS Китайский хакер использовал ARTEX AI и Claude для атак на банки Южной Кореи. Новости в сети 0
Admin UFOLABSNEWS Google представила новые возможности для интеграции рабочих сервисов. Новости в сети 0
Admin UFOLABSNEWS Хакеры используют Google Ads и Bing для распространения вредоносных установщиков Claude. Новости в сети 0
Admin UFOLABSNEWS Милый ежедневник оказался прикрытием для шпионской программы. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники эксплуатируют уязвимости в AhsayCBS для установки веб-шеллов и майнинга криптовалюты. Новости в сети 0
Admin UFOLABSNEWS Профессор религии обвинён в киберпреследовании после использования X для травли коллеги. Новости в сети 0
Admin UFOLABSNEWS Исследователи опубликовали рабочий эксплойт для уязвимости в AnyDesk Linux. Новости в сети 0
Admin UFOLABSNEWS Гражданин Украины и России признал вину в организации сети из 15 000 денежных мулов для киберпреступников. Новости в сети 0
Admin UFOLABSNEWS Серверы с NVIDIA для российского ИИ подорожали до миллиона долларов. Новости в сети 0
Admin UFOLABSNEWS Citrix выпустила патчи для критической уязвимости в NetScaler, позволяющей удалённое выполнение кода. Новости в сети 0
Admin UFOLABSNEWS Поэзия стала новой угрозой безопасности для искусственного интеллекта. Новости в сети 0
devqp Статья Практическое руководство по Twitter ADS для начинающих (2024) Спам, рассылки, трафик, SEO 0
Admin UFOLABSNEWS Киберпреступники использовали инструмент ARTEX для атак на южнокорейские финансовые компании. Новости в сети 0
Admin UFOLABSNEWS Microsoft Teams получит поддержку инструментов для обнаружения дипфейков. Новости в сети 0
devqp Статья Эффективные шаблоны для разблокировки Google Ads Уязвимости и взлом 0
Admin UFOLABSNEWS Голландские спецслужбы предупредили об угрозе китайских хакеров для периферийных устройств. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники получили несанкционированные сертификаты для доменов Google. Новости в сети 0
devqp Статья VolWeb: Централизованная платформа для форензик-анализа памяти Уязвимости и взлом 0
devqp Статья Техники персистентности в Windows для административного доступа Уязвимости и взлом 0
devqp Статья Реализация API для блокировки Windows-ПК на Rust Полезные статьи 0
Admin UFOLABSNEWS Feather разрабатывает универсальную платформу для роботов с возможностью замены ИИ. Новости в сети 0
devqp Статья Эффективные методы обхода SMS-фильтров для SIM-рассылок Спам, рассылки, трафик, SEO 0
Admin UFOLABSNEWS Нейросеть за месяц помогла написать графический драйвер для Mac M4. Новости в сети 0
Admin UFOLABSNEWS Пентагон заказал 4000 дронов-камикадзе Kiwi для массовых атак. Новости в сети 0
Admin UFOLABSNEWS Вредоносное ПО Lunex Stealer использует драйвер AMD для кражи данных. Новости в сети 0
Admin UFOLABSNEWS Злоумышленники обходят WAF для эксплуатации уязвимости в Oracle PeopleSoft. Новости в сети 0
Admin UFOLABSNEWS Принципы Zero Trust для ИИ-агентов: начинаем с устранения слепых зон. Новости в сети 0
Admin UFOLABSNEWS В плагине Elementor для WordPress обнаружена критическая уязвимость CSRF. Новости в сети 0
Admin UFOLABSNEWS Google отправляет чипы TPU в космос для тестирования устойчивости ИИ. Новости в сети 0
Admin UFOLABSNEWS Технологию для Марса приспособили, чтобы пиво не теряло пузырьки. Новости в сети 0
Admin UFOLABSNEWS Уязвимость в плагине Elementor для WordPress позволяет злоумышленникам создавать администраторские аккаунты. Новости в сети 0
Admin UFOLABSNEWS Новая версия вредоносного ПО PamStealer для macOS использует многослойное шифрование и устойчивость. Новости в сети 0

Название темы