Вредоносное ПО Lumma для кражи информации возвращается после вмешательства правоохранительных органов

Support81

Пользователь
Hackers


Операция вредоносного ПО Lumma по краже информации постепенно возобновляет свою деятельность после масштабной операции правоохранительных органов в мае, в результате которой было арестовано 2300 доменов и части их инфраструктуры.


Хотя платформа Lumma, предоставляющая вредоносные программы как услугу (MaaS), серьезно пострадала от действий правоохранительных органов , что подтверждается сообщениями о деятельности по краже информации в начале июня, она не закрылась.


Операторы немедленно признали наличие проблемы на форумах XSS, но заявили, что их центральный сервер не был захвачен (хотя данные с него были удалены), и работы по восстановлению уже ведутся.
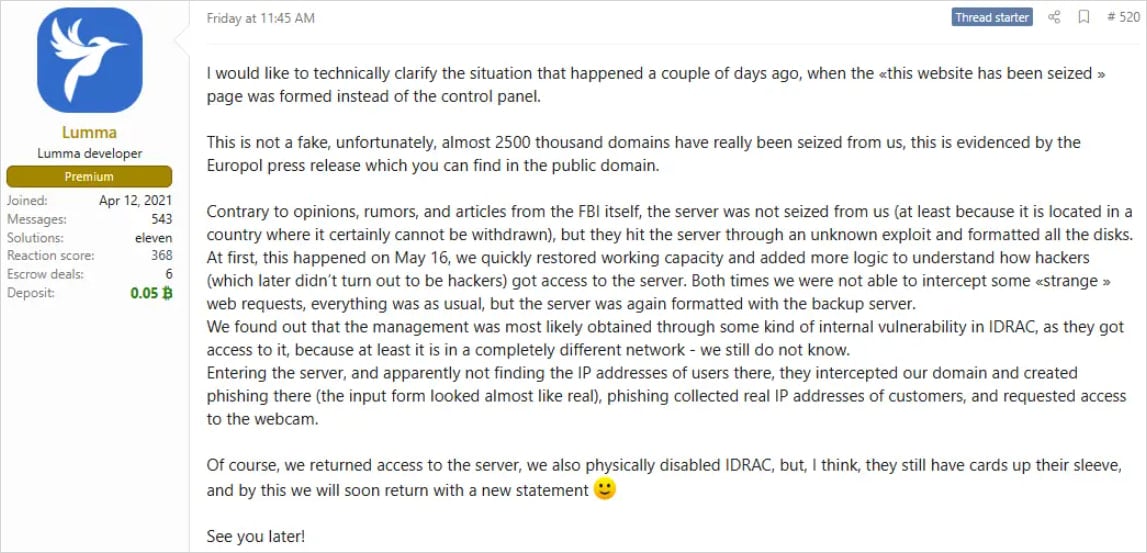
Первое сообщение администратора Lumma после действий правоохранительных органов
Источник: Trend Micro

Постепенно MaaS восстановился и завоевал доверие в сообществе киберпреступников, и теперь снова облегчает операции по краже информации на нескольких платформах.


По данным аналитиков Trend Micro, активность Lumma практически вернулась к уровню, предшествовавшему блокировке, а данные телеметрии компании по кибербезопасности указывают на быстрое восстановление инфраструктуры.

«После действий правоохранительных органов в отношении Lumma Stealer и связанной с ней инфраструктуры наша команда обнаружила явные признаки возобновления деятельности Lumma», — говорится в отчете Trend Micro .


«Сетевая телеметрия показывает, что инфраструктура Lumma начала снова набирать обороты в течение нескольких недель после закрытия».
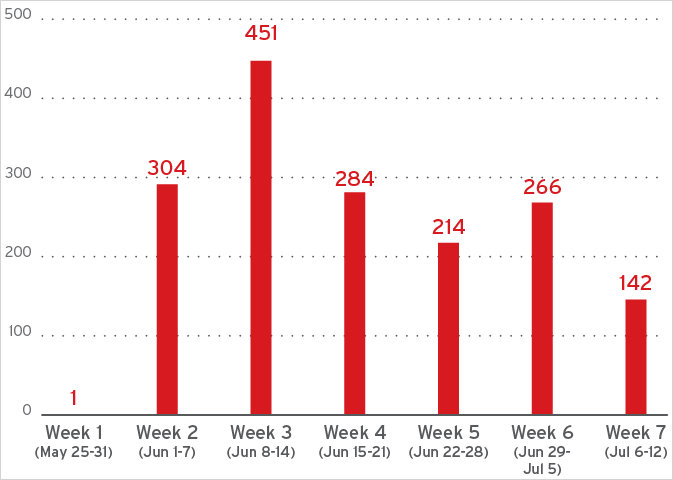

Новые домены Lumma C2 отслеживаются Trend Micro
Новые домены Lumma C2
Источник: Trend Micro

Trend Micro сообщает, что Lumma по-прежнему использует легитимную облачную инфраструктуру для маскировки вредоносного трафика, но теперь перешла с Cloudflare на альтернативных провайдеров, в первую очередь на российскую Selectel, чтобы избежать блокировок.


Исследователи выделили четыре канала распространения, которые Lumma в настоящее время использует для выявления новых случаев заражения, что указывает на полноценный возврат к многогранному таргетингу.


  1. Поддельные кряки/кейгены : Поддельные кряки и кейгены продвигаются с помощью вредоносной рекламы и поддельных результатов поиска. Жертвы перенаправляются на мошеннические веб-сайты, которые сканируют их системы с помощью систем обнаружения трафика (TDS) перед загрузкой Lumma Downloader.
  2. ClickFix : Взломанные веб-сайты отображают поддельные страницы CAPTCHA, которые обманным путём заставляют пользователей выполнять команды PowerShell. Эти команды загружают Lumma непосредственно в память, помогая ей обходить механизмы обнаружения на основе файлов.
  3. GitHub : Злоумышленники активно создают репозитории GitHub с контентом, сгенерированным искусственным интеллектом, рекламирующим поддельные игровые читы. В этих репозиториях размещаются полезные нагрузки Lumma, такие как TempSpoofer.exe, в виде исполняемых файлов или ZIP-архивов.
  4. YouTube/Facebook : В настоящее время Lumma распространяется также через видеоролики на YouTube и публикации в Facebook, рекламирующие взломанное ПО. Эти ссылки ведут на внешние сайты, размещающие вредоносное ПО Lumma, которое иногда использует доверенные сервисы, такие как sites.google.com, для создания видимости доверия.
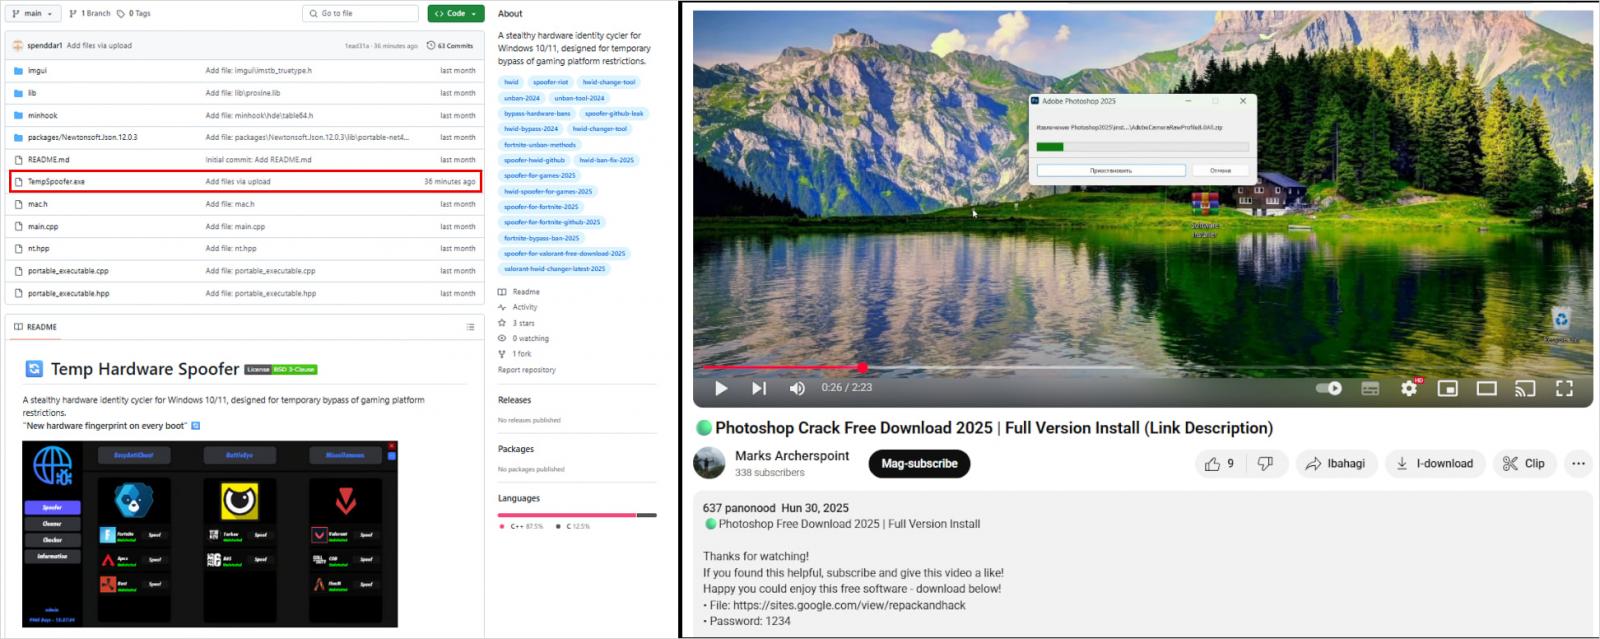
Вредоносный репозиторий GitHub (слева) и видео YouTube (справа), распространяющее Lumma
Вредоносный репозиторий GitHub (слева) и видео YouTube (справа), распространяющее полезные данные Lumma
Источник: Trend Micro

Возрождение Луммы как серьезной угрозы показывает, что действия правоохранительных органов, за исключением арестов или хотя бы предъявления обвинений, неэффективны в прекращении деятельности этих решительных злоумышленников.


Операции MaaS, такие как Lumma, невероятно прибыльны, и ведущие операторы, стоящие за ними, вероятно, рассматривают действия правоохранительных органов как обычные препятствия, которые им просто нужно преодолеть.
 
Похожие темы
Admin UFOLABSNEWS Вредоносное ПО PEERSTITCH использует уязвимость в FortiOS для обхода проверок VPN-сессий. Новости в сети 0
Admin UFOLABSNEWS На бюджетных Android-устройствах обнаружено предустановленное вредоносное ПО. Новости в сети 0
Admin UFOLABSNEWS Вредоносное ПО Lunex Stealer использует драйвер AMD для кражи данных. Новости в сети 0
Admin UFOLABSNEWS Иранские хакеры используют вредоносное ПО CHOSEN BRICK для слежки за диссидентами и журналистами. Новости в сети 0
Admin UFOLABSNEWS BambooToken: вредоносное ПО, использующее протокол MQTT для скрытности. Новости в сети 0
Admin UFOLABSNEWS Иранские хакеры используют вредоносное ПО CHOSEN BRICK для слежки за целями. Новости в сети 0
Admin UFOLABSNEWS Иранские хакеры используют вредоносное ПО, управляемое через Telegram, для слежки за диссидентами и журналистами. Новости в сети 0
Admin UFOLABSNEWS Вредоносное ПО BraZetsu превращает скомпрометированные системы в товар на криминальном рынке. Новости в сети 0
Admin Интересно На GitHub обнаружено почти 300 поддельных репозиториев, распространяющих вредоносное ПО. Новости в сети 0
Admin UFOLABSNEWS Китайские хакеры разработали вредоносное ПО LONGLEASH для расширения сети ORB. Новости в сети 0
Admin UFOLABSNEWS Появилось вредоносное ПО с искусственным интеллектом для атак вымогателей. Новости в сети 0
Admin Интересно Вредоносное ПО для кражи учетных данных обнаружено в популярном инструменте Codex. Новости в сети 0
Admin Интересно Вредоносное ПО обнаружено в пакетах Laravel-Lang после атаки на Git. Новости в сети 0
Admin Интересно Вредоносное ПО Showboat атакует телекоммуникационные компании на Ближнем Востоке. Новости в сети 0
Admin Интересно Официальный сайт JDownloader распространял вредоносное ПО для пользователей Windows и Linux. Новости в сети 0
Admin Интересно Исследователи обнаружили вредоносное ПО ZionSiphon, нацеленное на израильские системы водоснабжения и опреснения. Новости в сети 0
Admin Интересно Вредоносное ПО GlassWorm использует блокчейн Solana для кражи данных. Новости в сети 0
Admin Интересно Вредоносное ПО, созданное нейросетью, упрощает жизнь киберпреступников. Новости в сети 0
Admin Интересно Хакеры взламывают сайты на WordPress и распространяют вредоносное ПО через поддельные CAPTCHA. Новости в сети 0
Admin Интересно Кто владеет вашим расширением для Chrome? Исследователи предупреждают о превращении проектов в вредоносное ПО. Новости в сети 0
Admin Интересно Хакеры используют вредоносное ПО BlackSanta для обхода систем защиты. Новости в сети 0
У Интересно Пишем вредоносное ПО с помощью ChatGPT. Формат mp4. English-speaking. Полезные статьи 2
Support81 Вот это поворот: Microsoft Defender стал помечать Tor Browser как вредоносное ПО Новости в сети 2
D Троянское вредоносное ПО. Шифрует файлы с расширением .ncov Свободное общение 0
Admin UFOLABSNEWS Вредоносное расширение для Twitch утечкало токены OAuth почти 31 тысячи пользователей. Новости в сети 0
Admin UFOLABSNEWS Вредоносное расширение в Chrome Web Store выдавало себя за Perplexity AI и перехватывало поисковые запросы. Новости в сети 0
Admin UFOLABSNEWS Вредоносное расширение для Chrome перехватывало поисковые запросы и ввод в адресной строке. Новости в сети 0
Admin Интересно GitHub подтвердил взлом внутренних репозиториев через вредоносное расширение VS Code. Новости в сети 0
Admin Интересно Вредоносное обновление PyTorch Lightning угрожает безопасности цепочки поставок ИИ. Новости в сети 0
Admin Интересно Вредоносное обновление плагина Smart Slider 3 Pro распространялось через скомпрометированные серверы Nextend. Новости в сети 0
Support81 Вредоносное расширение VSCode в Cursor IDE привело к краже криптовалюты на сумму 500 тысяч долларов Новости в сети 0
Admin UFOLABSNEWS Учёные установили личность древних людей по белкам возрастом до 199 тысяч лет. Новости в сети 0
Admin UFOLABSNEWS iPhone ректора Белградского университета был заражён шпионским ПО Pegasus перед выборами. Новости в сети 0
Admin UFOLABSNEWS WhatsApp скрывал инструкции для своего чат-бота, запрещая рекомендовать регуляторов по защите данных. Новости в сети 0
Admin UFOLABSNEWS Глобальный сбой в работе Revolut нарушил онлайн-банкинг по всему миру. Новости в сети 0
Admin UFOLABSNEWS Бывший инженер OpenAI задержан по делу о шпионском устройстве с связями с саудовской королевской семьёй. Новости в сети 0
Admin UFOLABSNEWS Хакеры используют новую платформу ROMULUS ClickFix для распространения вредоносного ПО. Новости в сети 0
Admin UFOLABSNEWS Хостинг-компании требуют объяснить процедуру изъятия серверов по запросам из США. Новости в сети 0
Admin UFOLABSNEWS Подпольный рынок услуг по обходу KYC-проверок продолжает активно развиваться. Новости в сети 0
Admin UFOLABSNEWS Украинские хакеры «Черная искра» сорвали школьное анкетирование по всей стране. Новости в сети 0
Admin UFOLABSNEWS Искусственный интеллект пошёл против картелей. ФАС впервые возбудила дело по наводке нейросети. Новости в сети 0
Admin UFOLABSNEWS Citizen Lab связала рекламную систему «Яндекса» с платформой доставки шпионского ПО 0-Click. Новости в сети 0
Admin UFOLABSNEWS Китайские хакеры использовали уязвимость BeyondTrust для распространения вредоносного ПО. Новости в сети 0
Admin UFOLABSNEWS Роутер вместо металлодетектора: WiFireNet выявляет скрытое оружие по радиоволнам. Новости в сети 0
Admin UFOLABSNEWS Citizen Lab обнаружил шпионское ПО Candiru в рекламных сетях Al Jazeera. Новости в сети 0
Admin UFOLABSNEWS Пароль «123456» слил всю Данию, включая мертвецов. Сбой заметили только по счету за трафик. Новости в сети 0
Admin UFOLABSNEWS Бывший глава программы по изучению НЛО утверждает, что президенты США не знают правды об НЛО. Новости в сети 0
Admin UFOLABSNEWS Нейросеть Raven определяет адреса по интерьеру без GPS и EXIF. Новости в сети 0
Admin UFOLABSNEWS Дешёвые смартфоны на Android поставляются с предустановленным вредоносным ПО. Новости в сети 0
Admin UFOLABSNEWS Telegram получил платного конкурента. «Молния» обещает E2EE и шифрование по ГОСТ. Новости в сети 0

Название темы