
Support81
Пользователь
Remcos нашел метод распространения через скрытный загрузчик IDAT Loader.

Согласно отчету Morphisec, украинские организации, базирующиеся в Финляндии, стали объектами вредоносной кампании по распространению трояна Remcos RAT. Атака была приписана группировке UAC-0184.
Троян удаленного доступа Remcos RAT (Remote Access Trojan, RAT) доставляется с помощью загрузчика IDAT Loader. Фишинговая кампания предполагает использование приманок на военную тематику в качестве отправной точки для запуска цепочки заражения, приводящей к развертыванию IDAT Loader, который, в свою очередь, использует встроенный алгоритм стеганографии PNG-изображений, чтобы найти и извлечь Remcos RAT. Remcos RAT позволяет злоумышленнику контролировать заражённый компьютер, похищать личную информацию и наблюдать за действиями жертвы.
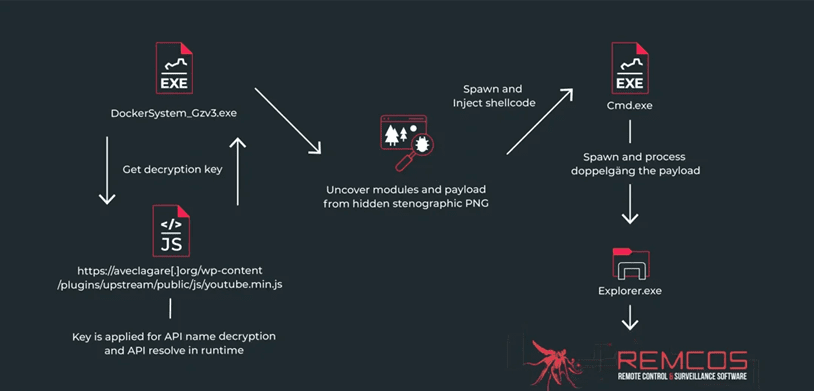
Цепочка заражения Remcos RAT
В ходе атаки использовались фишинговые письма, маскируясь под сообщения от Израильских оборонных сил, и применяла сложные методы доставки вредоносного ПО, включая динамическую загрузку функций Windows API, проверки подключения к интернету и обход списков блокировки процессов.
IDAT Loader, отличающийся модульной архитектурой и уникальными от других загрузчиков функциями, в том числе функцией инъекции кода, ранее был использован для распространения семейств вредоносных программ DanaBot, SystemBC и RedLine Stealer. В обнаруженной кампании модули IDAT были встроены непосредственно в исполняемый файл, что является отличительной чертой от обычной практики скачивания с удалённого сервера.
В исследовании также рассматриваются техники защиты от обнаружения с использованием стеганографии и Module Stomping - техники, позволяющей вредоносному коду уклоняться от обнаружения антивирусными решениями за счёт инъекции в легитимные библиотеки.
IDAT Loader пересекается с другим семейством загрузчиков под названием HijackLoader, который был впервые замечен в июле 2023 года и позволяет доставлять полезные нагрузки DanaBot, SystemBC и RedLine Stealer. Несмотря на отсутствие продвинутых функций, загрузчик использует модульную архитектуру для инъекции и выполнения кода, что является редкостью для большинства загрузчиков.
Подробнее: https://www.securitylab.ru/news/546349.php
Согласно отчету Morphisec, украинские организации, базирующиеся в Финляндии, стали объектами вредоносной кампании по распространению трояна Remcos RAT. Атака была приписана группировке UAC-0184.
Троян удаленного доступа Remcos RAT (Remote Access Trojan, RAT) доставляется с помощью загрузчика IDAT Loader. Фишинговая кампания предполагает использование приманок на военную тематику в качестве отправной точки для запуска цепочки заражения, приводящей к развертыванию IDAT Loader, который, в свою очередь, использует встроенный алгоритм стеганографии PNG-изображений, чтобы найти и извлечь Remcos RAT. Remcos RAT позволяет злоумышленнику контролировать заражённый компьютер, похищать личную информацию и наблюдать за действиями жертвы.
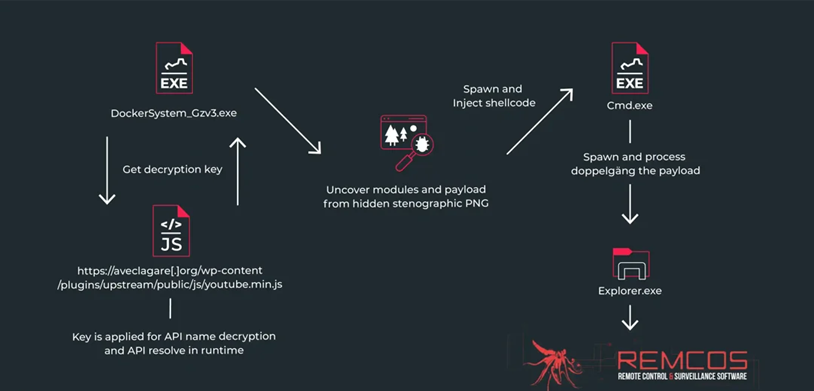
Цепочка заражения Remcos RAT
В ходе атаки использовались фишинговые письма, маскируясь под сообщения от Израильских оборонных сил, и применяла сложные методы доставки вредоносного ПО, включая динамическую загрузку функций Windows API, проверки подключения к интернету и обход списков блокировки процессов.
IDAT Loader, отличающийся модульной архитектурой и уникальными от других загрузчиков функциями, в том числе функцией инъекции кода, ранее был использован для распространения семейств вредоносных программ DanaBot, SystemBC и RedLine Stealer. В обнаруженной кампании модули IDAT были встроены непосредственно в исполняемый файл, что является отличительной чертой от обычной практики скачивания с удалённого сервера.
В исследовании также рассматриваются техники защиты от обнаружения с использованием стеганографии и Module Stomping - техники, позволяющей вредоносному коду уклоняться от обнаружения антивирусными решениями за счёт инъекции в легитимные библиотеки.
IDAT Loader пересекается с другим семейством загрузчиков под названием HijackLoader, который был впервые замечен в июле 2023 года и позволяет доставлять полезные нагрузки DanaBot, SystemBC и RedLine Stealer. Несмотря на отсутствие продвинутых функций, загрузчик использует модульную архитектуру для инъекции и выполнения кода, что является редкостью для большинства загрузчиков.
Подробнее: https://www.securitylab.ru/news/546349.php

