
Support81
Пользователь
Эксперты компании Vade дали практические советы, как не попасться на удочку мошенников.
Специалисты по кибербезопасности из компании Vade обнаружили новую фишинговую кампанию, в которой злоумышленники подделывают систему аутентификации Microsoft 365 и Adobe Document Cloud. Целью атаки является кража учётных данных пользователей от этих сервисов.
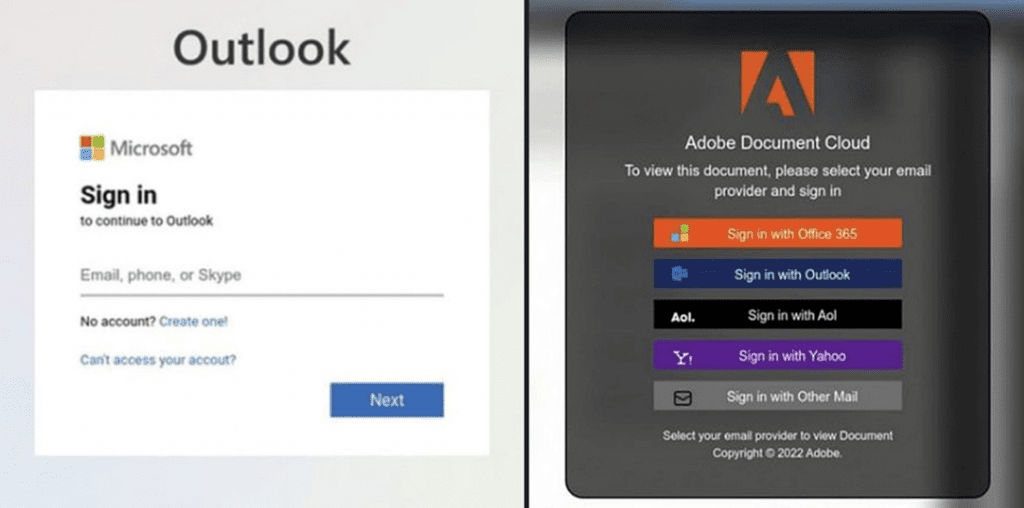
Поддельные поля авторизации Microsoft и Adobe
По данным исследователей Vade, атакующие рассылают электронные письма с вредоносным HTML-файлом во вложении. Этот файл содержит JavaScript-код, который собирает адрес электронной почты получателя и изменяет страницу с помощью данных из переменной обратного вызова.
При анализе вредоносного домена, используемого хакерами, специалисты расшифровали строку, закодированную в base64, и получили результаты, связанные с фишинговыми атаками на Microsoft 365. Они отметили, что запросы на фишинговые приложения направлялись на домен с интересным названием «eevilcorp[.]online» («корпорация зла»).
Как сообщают исследователи, киберпреступники используют платформу Glitch.me для размещения фишинговых HTML-страниц. Это легитимная платформа, которая позволяет создавать и размещать в Интернете различные веб-приложения, сайты и онлайн-проекты. К сожалению, в рассмотренной кампании данная платформа использовалась для хостинга доменов, участвующих в продолжающейся фишинговой афере.
Атака начинается с того, что жертва получает электронное письмо с вредоносным HTML-файлом во вложении. После запуска файла в веб-браузере запускается фишинговая страница, маскирующаяся под страницу авторизации в Microsoft 365. Здесь жертву просят ввести свои учётные данные, которые затем направляются злоумышленникам.
Из-за широкого распространения Microsoft 365 в бизнес-сообществе есть большая вероятность того, что скомпрометированный аккаунт принадлежит корпоративному пользователю. В результате, если атакующий получит доступ к этим учётным данным, он потенциально сможет получить доступ к конфиденциальной бизнес-информации.
Исследователи Vade также обнаружили схожую фишинговую кампанию, которая включает в себя использование поддельной страницы авторизации Adobe Document Cloud. Её анализ показал использование того же домена «eevilcorp[.]online», который возвращает страницу аутентификации, связанную с вредоносным ПО под названием Hawkeye.
Важно подчеркнуть, что эксперты по кибербезопасности, включая Cisco Talos, ранее уже проводили исследование оригинального кейлоггера HawkEye и классифицировали его как набор вредоносного ПО, который появился ещё в 2013 году, с последующим обновлением до новых версий.
Специалисты Vade привели развёрнутый набор рекомендаций для защиты от подобного рода атак:
Подробнее: https://www.securitylab.ru/news/539834.php
Специалисты по кибербезопасности из компании Vade обнаружили новую фишинговую кампанию, в которой злоумышленники подделывают систему аутентификации Microsoft 365 и Adobe Document Cloud. Целью атаки является кража учётных данных пользователей от этих сервисов.
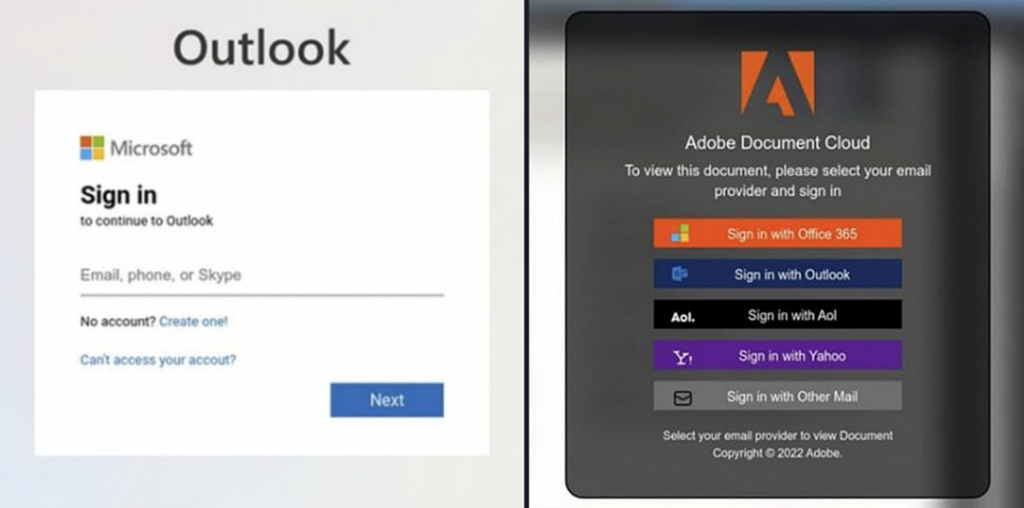
Поддельные поля авторизации Microsoft и Adobe
По данным исследователей Vade, атакующие рассылают электронные письма с вредоносным HTML-файлом во вложении. Этот файл содержит JavaScript-код, который собирает адрес электронной почты получателя и изменяет страницу с помощью данных из переменной обратного вызова.
При анализе вредоносного домена, используемого хакерами, специалисты расшифровали строку, закодированную в base64, и получили результаты, связанные с фишинговыми атаками на Microsoft 365. Они отметили, что запросы на фишинговые приложения направлялись на домен с интересным названием «eevilcorp[.]online» («корпорация зла»).
Как сообщают исследователи, киберпреступники используют платформу Glitch.me для размещения фишинговых HTML-страниц. Это легитимная платформа, которая позволяет создавать и размещать в Интернете различные веб-приложения, сайты и онлайн-проекты. К сожалению, в рассмотренной кампании данная платформа использовалась для хостинга доменов, участвующих в продолжающейся фишинговой афере.
Атака начинается с того, что жертва получает электронное письмо с вредоносным HTML-файлом во вложении. После запуска файла в веб-браузере запускается фишинговая страница, маскирующаяся под страницу авторизации в Microsoft 365. Здесь жертву просят ввести свои учётные данные, которые затем направляются злоумышленникам.
Из-за широкого распространения Microsoft 365 в бизнес-сообществе есть большая вероятность того, что скомпрометированный аккаунт принадлежит корпоративному пользователю. В результате, если атакующий получит доступ к этим учётным данным, он потенциально сможет получить доступ к конфиденциальной бизнес-информации.
Исследователи Vade также обнаружили схожую фишинговую кампанию, которая включает в себя использование поддельной страницы авторизации Adobe Document Cloud. Её анализ показал использование того же домена «eevilcorp[.]online», который возвращает страницу аутентификации, связанную с вредоносным ПО под названием Hawkeye.
Важно подчеркнуть, что эксперты по кибербезопасности, включая Cisco Talos, ранее уже проводили исследование оригинального кейлоггера HawkEye и классифицировали его как набор вредоносного ПО, который появился ещё в 2013 году, с последующим обновлением до новых версий.
Специалисты Vade привели развёрнутый набор рекомендаций для защиты от подобного рода атак:
- Проверяйте отправителя электронной почты. Будьте осторожны с электронными письмами, якобы от Microsoft, Adobe и прочих известных компаний, которые отправлены с подозрительных или незнакомых адресов электронной почты. Всегда тщательно проверяйте адрес электронной почты отправителя перед совершением каких-либо действий, чтобы убедиться, что письмо пришло от настоящей компании.
- Обращайте внимание на общие приветствия. Фишинговые письма часто используют общие приветствия типа «Уважаемый пользователь» вместо того, чтобы называть вас по имени. Легитимные письма от той же Microsoft обычно обращаются к вам по настоящему имени или указанному логину.
- Анализируйте содержание и форматирование письма. Обращайте внимание на ошибки в орфографии и грамматике, а также на плохое форматирование. Фишинговые письма часто содержат ошибки, которых не было бы в легитимных сообщениях от крупных компаний.
- Наводите курсор на ссылки. Прежде чем нажимать на любые ссылки в письме, наведите на них курсор мыши, чтобы увидеть фактический URL. Если место назначения ссылки выглядит подозрительно или отличается от официальных доменов компании, не нажимайте на неё.
- Будьте осторожны со срочными запросами. Фишинговые письма часто создают чувство срочности, давя на вас, чтобы вы предприняли немедленные действия. Остерегайтесь писем, которые утверждают, что ваш аккаунт под угрозой или требует срочной проверки личной информации.
Подробнее: https://www.securitylab.ru/news/539834.php

