Бухгалтерия как приманка: новые детали атак VasyGrek на компании РФ

Support81

Пользователь
F.A.C.C.T. раскрывает подробности деятельности хакера.
image


С 2020 года специалисты компании F.A.C.C.T. ведут мониторинг активности злоумышленника под псевдонимом VasyGrek, который атакует российские компании как минимум с 2016 года. Атаки начинаются с поддельных писем от бухгалтерии, содержащих финансовую тематику: «Акт Сверки», «Платежное поручение» и «1C». Эти письма содержат вредоносные вложения, которые инициируют заражение.

Злоумышленник активно использует инфицированные версии легитимных инструментов удаленного управления, таких как RMS (Remote Utilities), а также вредоносное ПО от разработчика PureCoder (PureCrypter, PureLogs и другие). Помимо этого, в арсенале VasyGrek имеются программы, доступные для покупки в публичном пространстве: MetaStealer, WarzoneRAT (Ave Maria), RedLine Stealer и другие.

В марте 2024 года компания BI.ZONE представила исследование активности VasyGrek, называя его деятельность "Fluffy Wolf". Однако, множество деталей всё ещё оставалось неизвестным.

В новой статье компания F.A.C.C.T. проливает свет на текущие угрозы для российских компаний от VasyGrek, анализируя его активность на форумах и связь с разработчиком вредоносного ПО Mr.Burns. В статтье также описана новая версия инструмента BurnsRAT и подробная информация о его создателе.

Хронология атак 2022-2024

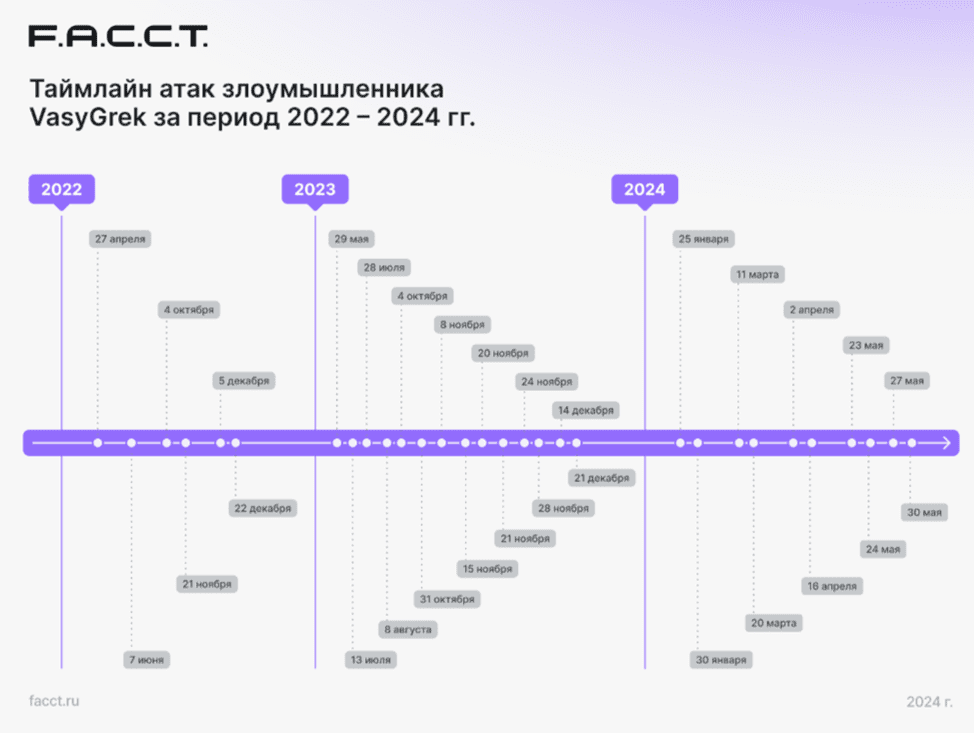
Компания F.A.C.C.T. представила таймлайн атак VasyGrek за период 2022-2024 годов.
03cyyichs16gckt1rsz8jcz9cbk94wat.png


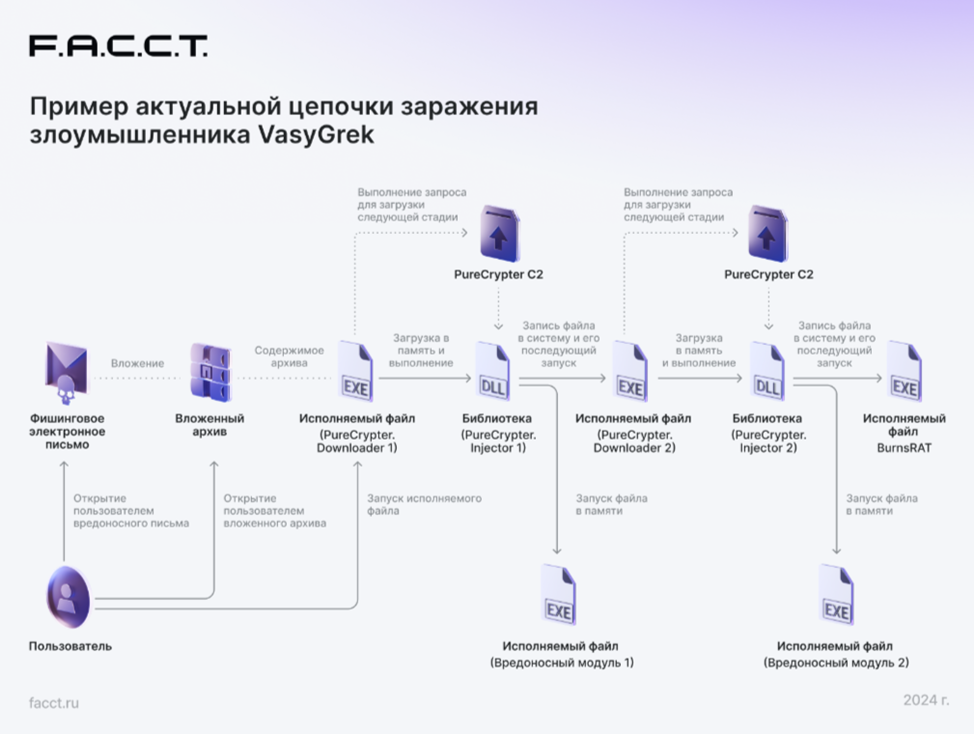
Актуальная цепочка заражения в 2024 году

Злоумышленник использует различные методы заражения. В некоторых атаках вместо вложенного архива используется URL-адрес, ведущий к загрузке архива. VasyGrek также меняет количество PureCrypter.Downloader, что влияет на количество вредоносных инструментов, загружаемых на систему.
7apbmnp83wvkoqp2ohuqg1j0csnw7bwl.png


Ключевые находки

  • Разбор цепочки заражения злоумышленника VasyGrek, атакующего российские компании.
  • Форумная активность VasyGrek с 2016 года и ее связь с инфраструктурой его атак.
  • Связь злоумышленника VasyGrek с разработчиком вредоносного ПО Mr.Burns.
  • История разработчика ВПО Mr.Burns, начиная с 2010 года.
  • Описание актуальной версии вредоносного ПО BurnsRAT, продаваемого на форумах и использующегося в атаках на российские компании.
Подробнее: https://www.securitylab.ru/news/549925.php
 
Похожие темы
Admin UFOLABSNEWS Электронная бомбардировка: что это и как защититься. Новости в сети 0
Admin UFOLABSNEWS Как отличить мошенническую рекламу от настоящей перед кликом. Новости в сети 0
Admin UFOLABSNEWS Shizuku позволяет приложениям работать как системная оболочка без root-прав. Новости в сети 0
Admin UFOLABSNEWS Как выжать 30 FPS из читалки: гениальный трюк с зависшими частицами внутри экрана. Новости в сети 0
Admin UFOLABSNEWS Кристалл времени стал видимым: материалы учатся двигаться как живые. Новости в сети 0
Admin UFOLABSNEWS Эйнштейн вмешался в химию. Сиборгий повёл себя не как его соседи по таблице. Новости в сети 0
Admin UFOLABSNEWS 34 минуты без доступа. Как обычная настройка парализовала крупные сайты. Новости в сети 0
Admin UFOLABSNEWS Электромотор ужали до нитки: экзоскелет будущего будут не собирать из железа, а надевать как кофту. Новости в сети 0
Admin UFOLABSNEWS Фотонные чипы теперь можно собирать как Lego — даже из кристаллов, которые раньше не уживались вместе. Новости в сети 0
Admin UFOLABSNEWS Вредоносная версия npm-пакета tensorlake крадёт учётные данные и распространяется как червь. Новости в сети 0
Admin UFOLABSNEWS Домен third-party.com, ранее используемый как пример в документации, теперь распространяет вредоносный контент. Новости в сети 0
Admin UFOLABSNEWS Meta выпустила ИИ-очки без камеры как ответ на страх скрытой съёмки. Новости в сети 0
Admin UFOLABSNEWS Приложения для создания фейковых обнажённых фото: как защититься. Новости в сети 0
Admin Статья PoC техника закрепления через NTUSER.MAN, или злоупотребление NTUSER.MAN как механизмом постоянства Вирусология 0
Admin UFOLABSNEWS Apple может удалённо заблокировать iPhone, но не так, как многие думают. Новости в сети 0
Admin UFOLABSNEWS Европа представила Linux-браузер как политический ответ американскому Big Tech. Новости в сети 0
Admin UFOLABSNEWS Новая нейросеть OpenAI Astra работает как профессиональный хакер. Новости в сети 1
Admin UFOLABSNEWS Пушка вместо ракеты: американцы придумали, как расстреливать дроны по три цента за выстрел. Новости в сети 0
S стиллер pdf как работает Свободное общение 6
S Как добывать логи Свободное общение 5
Admin Интересно Восстание машин началось на ринге: как прошел первый турнир по боям без правил роботов-терминаторов T800. Новости в сети 0
Admin UFOLABSNEWS ChatGPT научился вести диалог как живой собеседник. Новости в сети 0
devqp Статья Иллюзия анонимности: Как Tor Browser палит вас по железу (Canvas/WebGL) и метод обхода Анонимность и приватность 0
Admin UFOLABSNEWS Биологи обсуждают способность выбирать как ключевое отличие живого от неживого. Новости в сети 0
Admin UFOLABSNEWS Роскошь без Wi-Fi: как отсутствие интернета стало продаваться дороже комфорта. Новости в сети 0
Admin UFOLABSNEWS Как стать CISO: карта роста. Новости в сети 0
Admin UFOLABSNEWS В центре Млечного Пути звёзды движутся не так, как должны. Астрономы нашли того, кто тихо менял их орбиты миллионы лет. Новости в сети 0
Admin UFOLABSNEWS Физики создали пиксель, который одновременно работает как дисплей и камера. Новости в сети 0
Admin UFOLABSNEWS От мешков с песком до кубического километра льда: как физики ловят самую неуловимую частицу во Вселенной. Новости в сети 0
Admin Интересно 19126 год, PDP-11 и призрак Y2K. Как баг из 1970-х дожил до наших дней и нашёлся в эмуляторе. Новости в сети 0
Admin Интересно Жители Великобритании не осознают, как умные устройства собирают их личные данные. Новости в сети 0
Admin Интересно Цена взлома российского бизнеса упала до $20. Как работает новый PowerLoader. Новости в сети 0
Admin Интересно ДНК эмбриона теперь можно редактировать как опечатку в документе. Новости в сети 0
Admin Интересно Историки опровергли роль Томаса Эдисона как отца звукозаписи. Новости в сети 0
Admin Интересно Приёмник смотрит вправо, а удар прилетел слева. Как физика из школьного двора ломает радиозащиту. Новости в сети 0
Admin Интересно Узнайте, как злоумышленники видят вашу сеть: вебинар с HD Moore. Новости в сети 0
Admin Интересно Скидки-оборотни: как бонусные баллы превращаются в инструмент мошенничества. Новости в сети 0
Admin Интересно Искусственный интеллект сокращает временные рамки эксплуатации уязвимостей. Как с этим справиться?. Новости в сети 0
Admin Интересно Тест-драйв: как избавиться от сомнений в выборе ИБ-решения за 7 дней. Новости в сети 0
Admin Интересно Как управлять скрытыми ИИ-инструментами без замедления работы сотрудников. Новости в сети 0
Admin Интересно Ошибка из 2018 и подставные аккаунты. Рассказываем, как популярный пакет art-template начал атаковать айфоны. Новости в сети 0
Admin Интересно Сотрудник ушёл, а доступ остался. Как забытая учётка открыла хакерам путь к водоснабжению целого города. Новости в сети 0
Admin Интересно Роботы научились двигаться как живая материя. Новости в сети 0
Admin Интересно Идентификация как основной вектор атак в современных системах безопасности. Новости в сети 0
Admin Интересно Студенты возмущены после того, как ИИ пропустил сотни имён на выпускной церемонии. Новости в сети 0
Admin Интересно Как небольшая группа пользователей может ухудшить рекомендации в TikTok. Новости в сети 0
Admin Интересно Как небольшая группа пользователей может испортить рекомендации на TikTok. Новости в сети 0
Admin Интересно Как снизить риск фишинга до того, как он приведёт к сбоям в бизнесе. Новости в сети 0
Admin Интересно Как автоматизация ИБ закрывает угрозы без рутины. Новости в сети 0
Admin Интересно VPN, просевший трафик и минус 7 млрд руб. Как новые требования Минцифры ударили по маркетплейсам. Новости в сети 0

Название темы