
Support81
Пользователь
Цифровой надзиратель маскируется под системные настройки и отказывается покидать смартфон.
На фоне роста числа потребительских приложений для слежки за смартфонами стало ясно: такие программы становятся всё более скрытными и сложными для удаления. Одно из новых Android-приложений, обнаруженное журналистами TechCrunch, способно не только прятаться, но и фактически блокировать возможность своего удаления без специального пароля.
Приложение-шпион, название которого не раскрывается во избежание рекламы, использует встроенную возможность Android — наложение поверх других приложений. С помощью этой функции оно отображает окно с требованием ввести пароль всякий раз, когда пользователь пытается удалить его через настройки. При этом пароль устанавливается человеком, который изначально установил шпионскую программу.
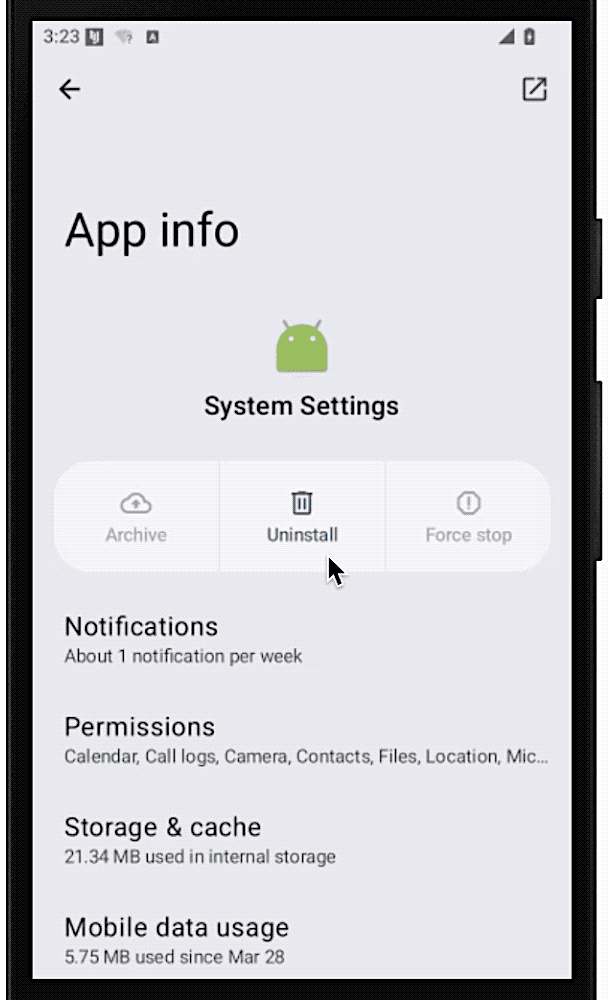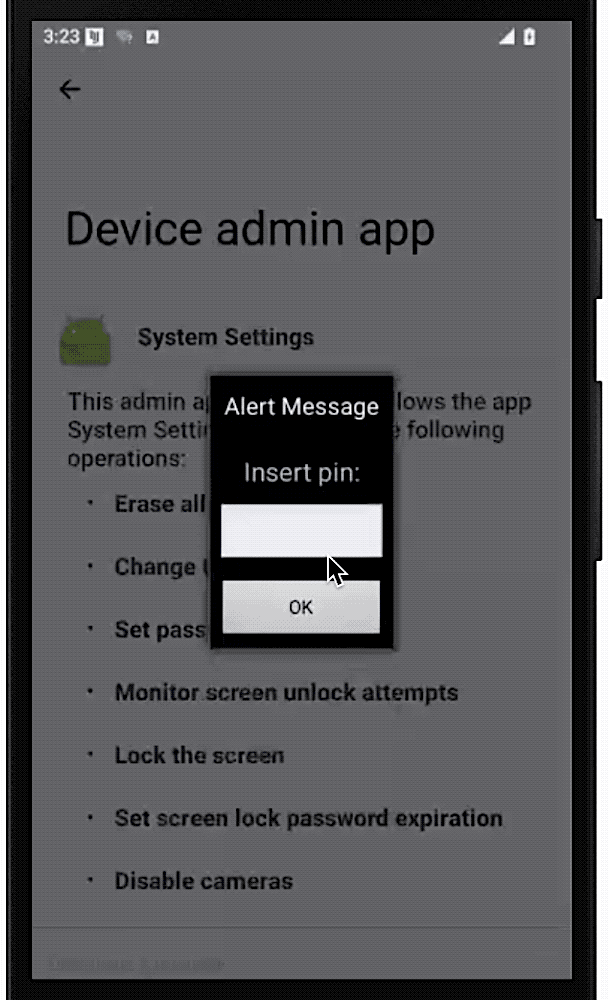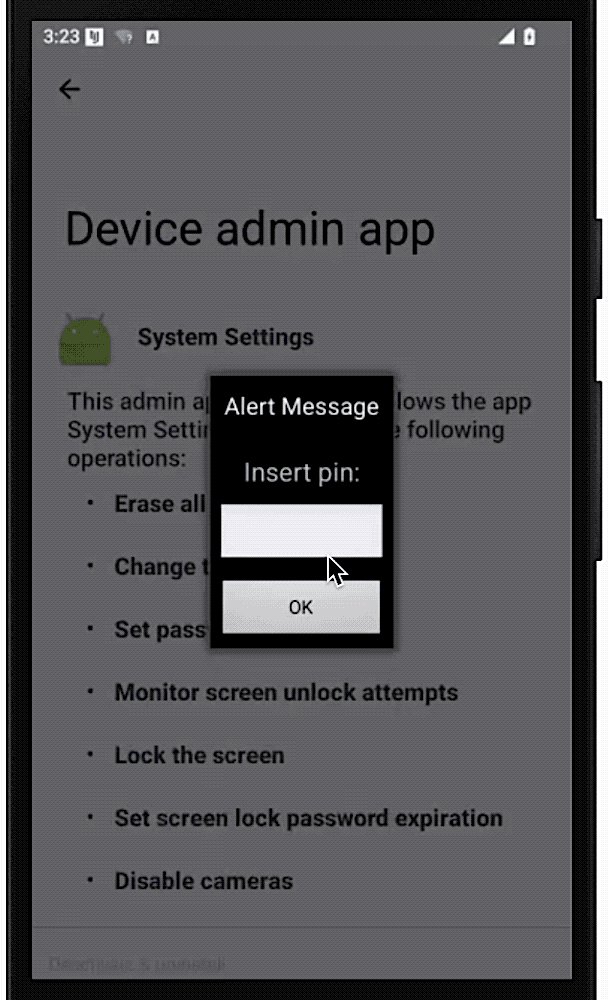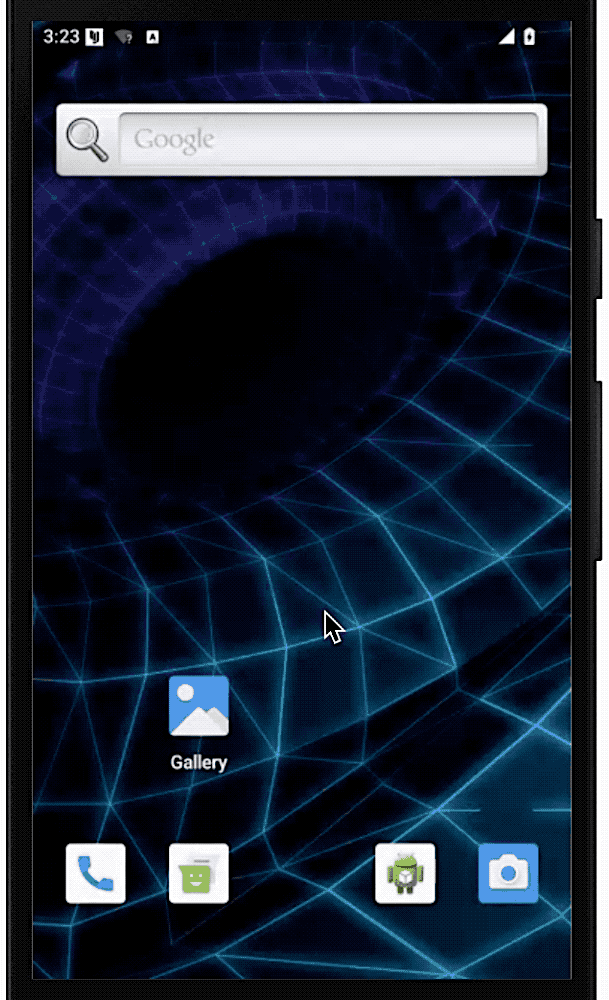
Проблему усугубляет то, что приложение не отображается на главном экране смартфона — оно маскируется под стандартный пункт настроек с нейтральной иконкой. Это делает его ещё более незаметным и усложняет идентификацию.
Такие программы часто продвигаются под видом средств для родительского контроля или мониторинга сотрудников, но на практике нередко используются для слежки за партнёрами или супругами без их ведома. Подобные действия нарушают закон и квалифицируются как установка так называемого «Stalkerware» или «Spouseware».
Загрузка подобных приложений, как правило, происходит вне официального магазина Google Play, что требует физического доступа к телефону и знания пароля. После установки шпионское ПО скрывается и начинает передавать на удалённый сервер данные пользователя — от переписок и фотографий до текущего местоположения. Управление осуществляется через веб-панель, доступную установившему приложение.
Идентифицировать подобное приложение можно лишь через системные настройки Android, особенно через раздел управления правами администратора устройства. Если среди администраторов числится неизвестное или подозрительное приложение, это может быть признаком шпионского ПО. Однако попытка удалить его стандартным способом приводит к появлению окна с запросом пароля.
Решением проблемы, по данным TechCrunch, может стать загрузка устройства в безопасном режиме. В таком режиме все сторонние приложения временно отключаются, включая и шпионское ПО, что позволяет его удалить без появления защитного окна.
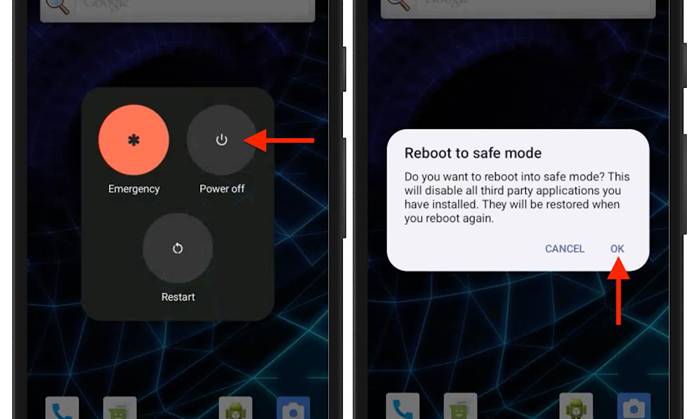
Для перехода в безопасный режим необходимо нажать и удерживать кнопку выключения, затем нажать и удерживать пункт «Выключить», после чего появится предложение загрузиться в безопасном режиме. После перезагрузки в углу экрана появится соответствующая надпись.
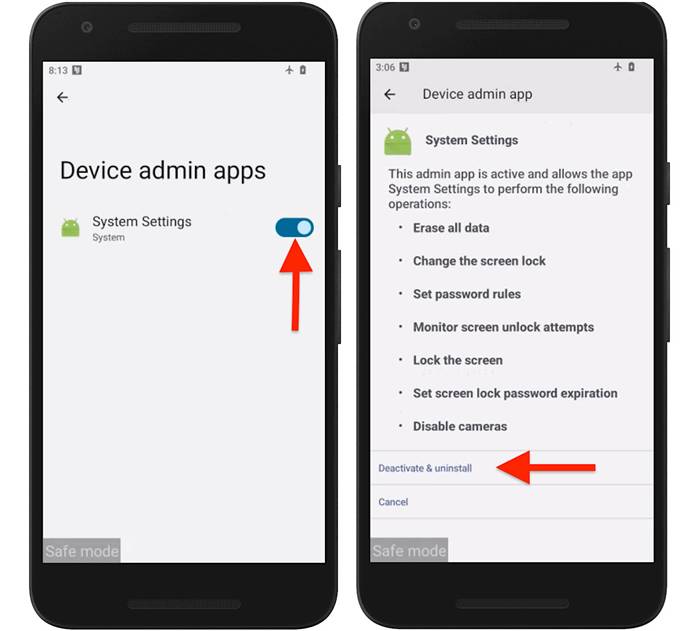
Далее нужно зайти в настройки, найти раздел «Администраторы устройства» и отключить подозрительное приложение. После этого появится возможность деактивировать и удалить его.
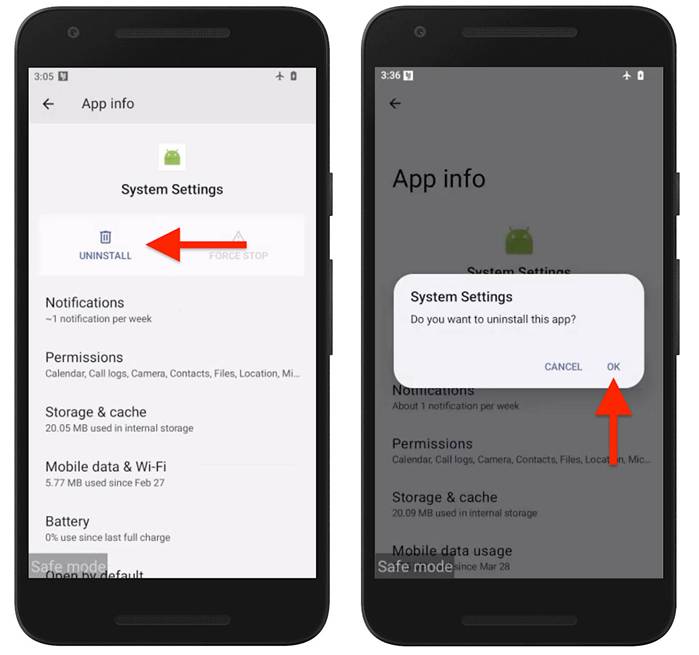
Затем, перейдя в список установленных приложений, можно окончательно удалить шпионскую программу через пункт «Удалить».
Стоит помнить, что такие действия, скорее всего, будут замечены тем, кто установил программу. Поэтому перед удалением рекомендуется заранее продумать план безопасности. После удаления стоит немедленно усилить защиту смартфона, установив надёжный код блокировки, а также изменить пароли к связанным аккаунтам, включая Google.
Таким образом, даже если приложение шпионит в фоновом режиме и блокирует попытки удаления, у пользователя остаётся шанс от него избавиться. Главное — знать, где искать и как действовать пошагово.
Подробнее: https://www.securitylab.ru/news/558047.php
На фоне роста числа потребительских приложений для слежки за смартфонами стало ясно: такие программы становятся всё более скрытными и сложными для удаления. Одно из новых Android-приложений, обнаруженное журналистами TechCrunch, способно не только прятаться, но и фактически блокировать возможность своего удаления без специального пароля.
Приложение-шпион, название которого не раскрывается во избежание рекламы, использует встроенную возможность Android — наложение поверх других приложений. С помощью этой функции оно отображает окно с требованием ввести пароль всякий раз, когда пользователь пытается удалить его через настройки. При этом пароль устанавливается человеком, который изначально установил шпионскую программу.
Проблему усугубляет то, что приложение не отображается на главном экране смартфона — оно маскируется под стандартный пункт настроек с нейтральной иконкой. Это делает его ещё более незаметным и усложняет идентификацию.
Такие программы часто продвигаются под видом средств для родительского контроля или мониторинга сотрудников, но на практике нередко используются для слежки за партнёрами или супругами без их ведома. Подобные действия нарушают закон и квалифицируются как установка так называемого «Stalkerware» или «Spouseware».
Загрузка подобных приложений, как правило, происходит вне официального магазина Google Play, что требует физического доступа к телефону и знания пароля. После установки шпионское ПО скрывается и начинает передавать на удалённый сервер данные пользователя — от переписок и фотографий до текущего местоположения. Управление осуществляется через веб-панель, доступную установившему приложение.
Идентифицировать подобное приложение можно лишь через системные настройки Android, особенно через раздел управления правами администратора устройства. Если среди администраторов числится неизвестное или подозрительное приложение, это может быть признаком шпионского ПО. Однако попытка удалить его стандартным способом приводит к появлению окна с запросом пароля.
Решением проблемы, по данным TechCrunch, может стать загрузка устройства в безопасном режиме. В таком режиме все сторонние приложения временно отключаются, включая и шпионское ПО, что позволяет его удалить без появления защитного окна.
Для перехода в безопасный режим необходимо нажать и удерживать кнопку выключения, затем нажать и удерживать пункт «Выключить», после чего появится предложение загрузиться в безопасном режиме. После перезагрузки в углу экрана появится соответствующая надпись.
Далее нужно зайти в настройки, найти раздел «Администраторы устройства» и отключить подозрительное приложение. После этого появится возможность деактивировать и удалить его.
Затем, перейдя в список установленных приложений, можно окончательно удалить шпионскую программу через пункт «Удалить».
Стоит помнить, что такие действия, скорее всего, будут замечены тем, кто установил программу. Поэтому перед удалением рекомендуется заранее продумать план безопасности. После удаления стоит немедленно усилить защиту смартфона, установив надёжный код блокировки, а также изменить пароли к связанным аккаунтам, включая Google.
Таким образом, даже если приложение шпионит в фоновом режиме и блокирует попытки удаления, у пользователя остаётся шанс от него избавиться. Главное — знать, где искать и как действовать пошагово.
Подробнее: https://www.securitylab.ru/news/558047.php


