
Support81
Пользователь
Попытка обновить онлайн-сервис обернулась цифровым коллапсом для M&S.
Marks & Spencer столкнулась с масштабным сбоем в работе IT-систем, который длится уже почти неделю и вызвал серьёзные последствия для бизнеса. По оценкам аналитиков, инцидент привёл к падению рыночной стоимости ритейлера на £678 млн (около $940 млн). Акции компании, входящей в индекс FTSE 100, с 22 апреля потеряли около 7% стоимости.
Инцидент ударил в первую очередь по онлайн-продажам одежды и товаров для дома, доход от которых в прошлом году составил £1,27 млрд — около £3,5 млн в день. С 25 апреля компания прекратила приём заказов в интернет-магазине, а 200 временных сотрудников распределительного центра в Лестершире были отправлены домой. Бесконтактная оплата в некоторых магазинах перестали обрабатываться, а функция click-and-collect была приостановлена. Также в ряде точек приёма товаров больше не оформляют возвраты.
Компания признала, что не может спрогнозировать сроки восстановления нормальной работы. Некоторые клиенты уже получили уведомления о задержках, а служба поддержки сообщает, что «неизвестно, когда сервис снова заработает». При этом официальные лица утверждают, что нет причин для беспокойства по поводу компрометации клиентских данных.
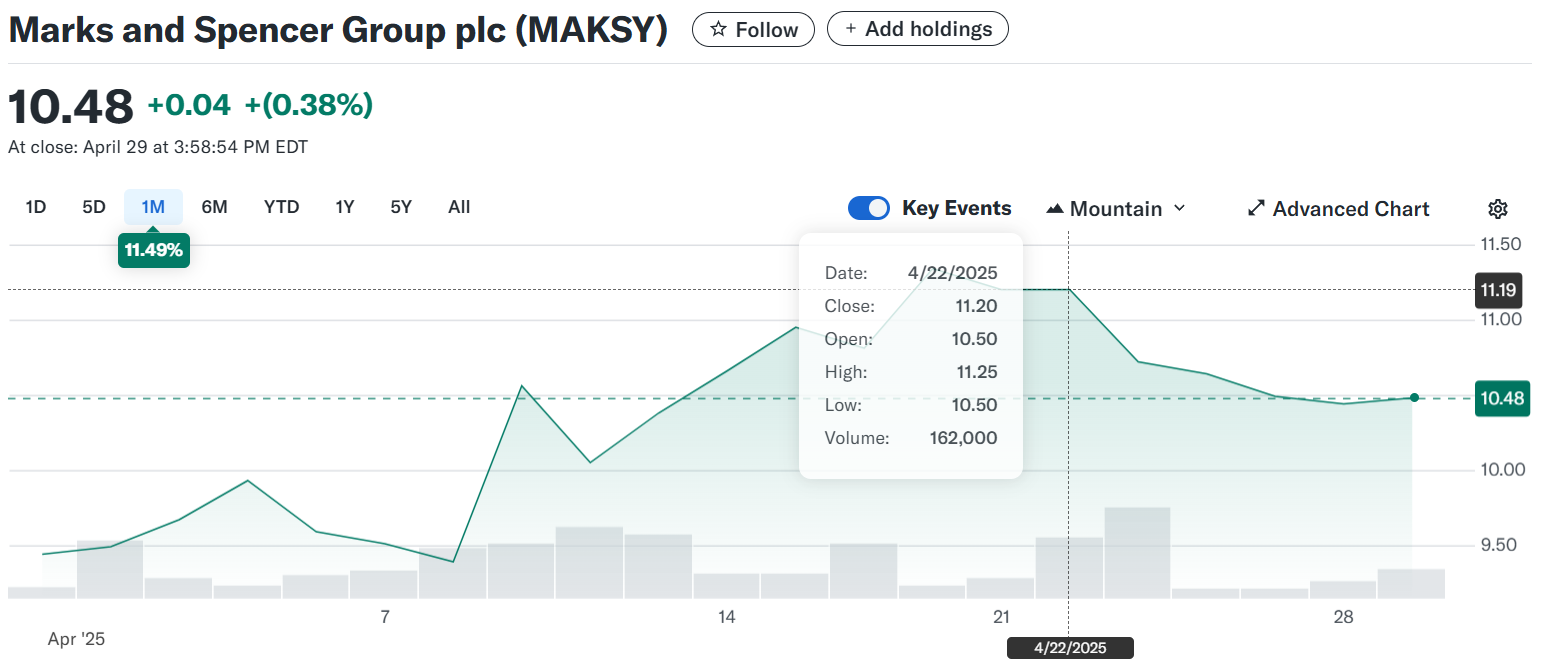
Падение стоимости на бирже ( yahoo!Finance )
Среди специалистов инцидент вызывает подозрения в типичной схеме атак с использованием программ-вымогателей. По мнению юриста Эндрю Нортаджа, такие признаки, как блокировка операций и невозможность обработки заказов, указывают на попытку вымогательства. Он отметил, что компания сейчас, скорее всего, пытается выяснить мотивы атаки — будь то получение выкупа или стремление к огласке.
Ситуация грозит сорвать амбициозный план перезапуска компании под руководством генерального директора Стюарта Машина. В прошлом году M&S показала прибыль до налогообложения в £716 млн, а на 21 мая запланирован отчёт о результатах за текущий год. Теперь же аналитики опасаются, что конкуренты вроде Next или John Lewis могут временно перехватить долю покупателей.
Ритейлер сообщил о произошедшем в британское Управление по защите данных (ICO), как того требует законодательство, и сотрудничает с Национальным центром кибербезопасности Великобритании. По закону компании обязаны уведомить ICO о потенциальной утечке данных в течение 72 часов с момента обнаружения инцидента.
Пока руководство M&S отказывается от дополнительных комментариев, и остаётся неясным, как именно атака повлияет на деловую репутацию бренда. Впрочем, по мнению аналитиков, краткосрочные проблемы вряд ли нанесут долговременный ущерб — при условии, что кибер угроза не приведёт к масштабной утечке данных.
Подробнее: https://www.securitylab.ru/news/558883.php
Marks & Spencer столкнулась с масштабным сбоем в работе IT-систем, который длится уже почти неделю и вызвал серьёзные последствия для бизнеса. По оценкам аналитиков, инцидент привёл к падению рыночной стоимости ритейлера на £678 млн (около $940 млн). Акции компании, входящей в индекс FTSE 100, с 22 апреля потеряли около 7% стоимости.
Инцидент ударил в первую очередь по онлайн-продажам одежды и товаров для дома, доход от которых в прошлом году составил £1,27 млрд — около £3,5 млн в день. С 25 апреля компания прекратила приём заказов в интернет-магазине, а 200 временных сотрудников распределительного центра в Лестершире были отправлены домой. Бесконтактная оплата в некоторых магазинах перестали обрабатываться, а функция click-and-collect была приостановлена. Также в ряде точек приёма товаров больше не оформляют возвраты.
Компания признала, что не может спрогнозировать сроки восстановления нормальной работы. Некоторые клиенты уже получили уведомления о задержках, а служба поддержки сообщает, что «неизвестно, когда сервис снова заработает». При этом официальные лица утверждают, что нет причин для беспокойства по поводу компрометации клиентских данных.
Падение стоимости на бирже ( yahoo!Finance )
Среди специалистов инцидент вызывает подозрения в типичной схеме атак с использованием программ-вымогателей. По мнению юриста Эндрю Нортаджа, такие признаки, как блокировка операций и невозможность обработки заказов, указывают на попытку вымогательства. Он отметил, что компания сейчас, скорее всего, пытается выяснить мотивы атаки — будь то получение выкупа или стремление к огласке.
Ситуация грозит сорвать амбициозный план перезапуска компании под руководством генерального директора Стюарта Машина. В прошлом году M&S показала прибыль до налогообложения в £716 млн, а на 21 мая запланирован отчёт о результатах за текущий год. Теперь же аналитики опасаются, что конкуренты вроде Next или John Lewis могут временно перехватить долю покупателей.
Ритейлер сообщил о произошедшем в британское Управление по защите данных (ICO), как того требует законодательство, и сотрудничает с Национальным центром кибербезопасности Великобритании. По закону компании обязаны уведомить ICO о потенциальной утечке данных в течение 72 часов с момента обнаружения инцидента.
Пока руководство M&S отказывается от дополнительных комментариев, и остаётся неясным, как именно атака повлияет на деловую репутацию бренда. Впрочем, по мнению аналитиков, краткосрочные проблемы вряд ли нанесут долговременный ущерб — при условии, что кибер угроза не приведёт к масштабной утечке данных.
Подробнее: https://www.securitylab.ru/news/558883.php


